 दस्तावेज़ पासवर्ड रिकवरी मास्टर
जॉन द रिपर जॉन द रिपर एक्सट्रैक्ट फ़ाइल हैश कोड क्रैकिंग ट्यूटोरियल
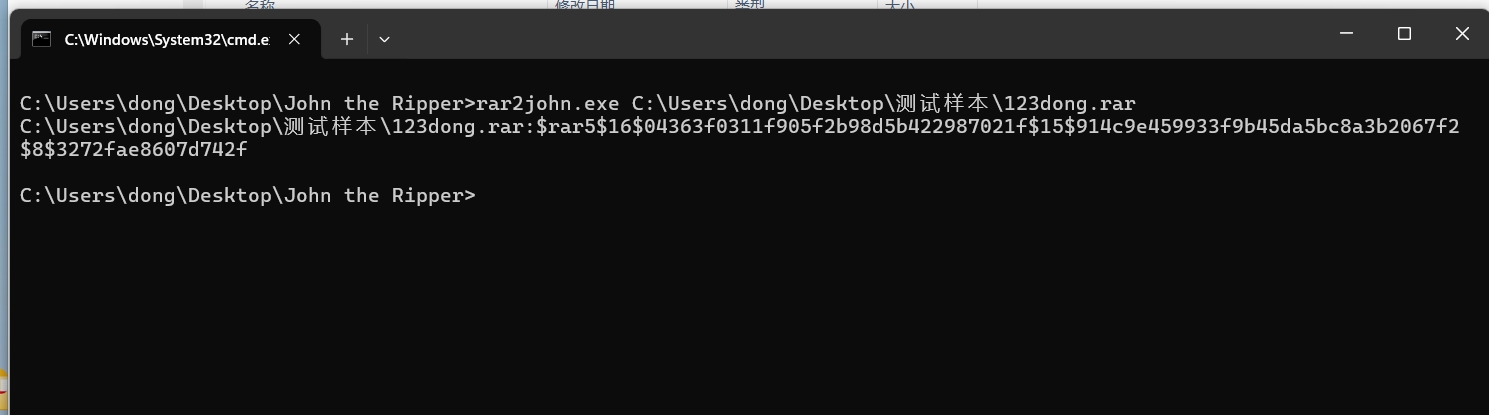
RAR संपीड़ित पैकेज फ़ाइलों को निकालने के लिए जॉन द रिपर का उपयोग करने का उदाहरण (RAR, ZIP, 7Z के लिए भी समान है) जॉन द रिपर की निर्देशिका में
दर्ज करें rar2john.exe फ़ाइल पथ
नीचे चित्र में $rar5$16$04363f0311f905f2b98d5b422987021f$15$914c9e459933f9b45da5bc8a3b2067f2$8$3272fae8607d742f फ़ाइल का हैश मान है, जहां rar5 का अर्थ है rar5 एन्क्रिप्शन का उपयोग करना, सीधे ग्राहक सेवा को हैश कोड भेजें, और डिक्रिप्शन को सीधे क्रैक किया जा सकता है फ़ाइल भेजे बिना पूरा किया जा सकता है
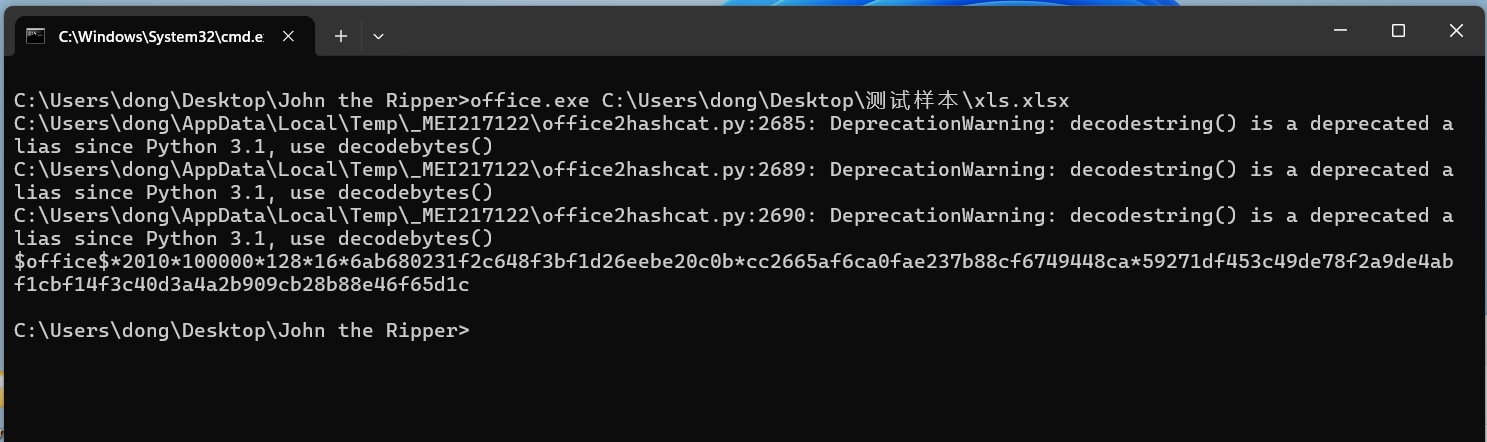
निम्नलिखित चित्र जॉन द रिपर का उपयोग करके कार्यालय फ़ाइलों को निकालने का एक उदाहरण है (docx/doc/xll19 पर भी लागू होता है
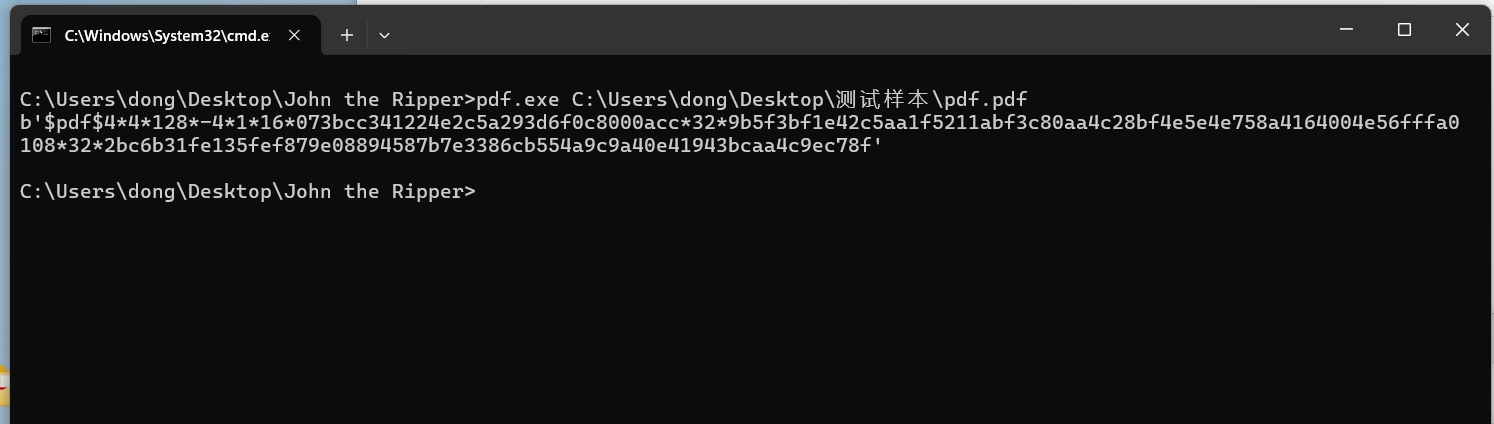
निम्नलिखित चित्र जॉन द रिपर का उपयोग करके पीडीएफ फ़ाइल निकालने का एक उदाहरण है । जॉन द रिपर की निर्देशिका में दर्ज करें ।
PDF.exe + फ़ाइल पथ
$PDF$4*4*128*-4*1*16*073bcc341224e2c5a293d6f0c8000acc*32*9b5f3bf1e42c5aa1f5211abf3c80aa4c28bf4e5e4e758a4164004e56fffa0108*32*2bc6b31fe135fef879e08894587b7e3386cb554a9c9a40e41943bcaa4c9ec78f
यह पीडीएफ का हैश कोड है । डिक्रिप्शन ऑपरेशन के लिए फ़ाइल भेजे बिना ग्राहक सेवा को यह हैश कोड भेजें
जॉन द रिपर
Baidu नेटडिस्क: https://pan.baidu.com/s/1w1gkMb3LvoYlQuurbmBstQ?pwd=2y9r निष्कर्षण कोड: 2y9r
थंडर क्लाउड डिस्क: https://pan.xunlei.com/s/VO3unMfAv06zyans0XrY5gwVA1?pwd=z5rt# निष्कर्षण कोड: z5rt
लैन ज़ुओयुन: https://xiaodongzi.lanzout.com/iuHEK271lv5i
डिकंप्रेशन पासवर्ड प्राप्त करने के लिए, कृपया संपर्क करें: www.mima8.cn ग्राहक सेवा WeChat अनुरोध