 Майстер відновлення пароля документа
Що робити, якщо розшифрований файл перевищує максимальну підтримку системи і його неможливо завантажити?
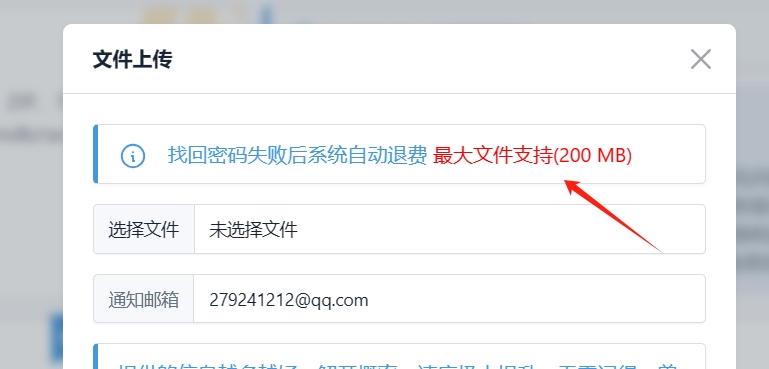
Насправді все шифрування здійснюється за допомогою хеш-коду. Поки хеш-код витягнутого файлу надсилається нам, ми можемо безпосередньо виконати операцію дешифрування та відновлення.
Для вилучення хеш-кодів зазвичай використовується програмне забезпечення Ripper John the Ripper password cracker Це програмне забезпечення може витягнути
John the Ripper — це програма з відкритим вихідним кодом для злому паролів. програмне забезпечення, яке може використовувати словникові атаки, брутальний злом тощо, щоб спробувати зламати зашифроване хеш-значення, тим самим відновлюючи вихідний пароль. Перш ніж використовувати John the Ripper для вилучення хеш-коду файлу, вам потрібно переконатися, що ви отримали файл, що містить хеш-код пароля.
Нижче наведено докладні кроки для вилучення хеш-коду файлу за допомогою Джона Потрошника:
Підготуйте хеш-файл пароля :
Хеш-файл пароля зазвичай містить серію оброблених алгоритмом хешування значення пароля. Ці хеш-значення можуть бути витягнуті з бази даних паролів системи або програми.
Вам потрібно отримати такий файл, який може бути текстовим файлом, де кожен рядок містить хеш-значення, або файлом певного формату, наприклад тіньовим файлом ) у системі, подібній до Unix.
Встановіть John the Ripper:
Залежно від вашої операційної системи вам потрібно завантажити та встановити John the Ripper. Зазвичай це передбачає завантаження вихідного коду з офіційного веб-сайту, а потім компіляцію та встановлення.
Під час процесу встановлення переконайтеся, що ви вибрали всі необхідні залежності та модулі, щоб мати можливість обробляти тип хеша, з яким ви зіткнетеся.
Витягніть хеш-код:
Якщо у вас уже є файл, що містить хеш-значення, тоді ви можете зламати його безпосередньо за допомогою Джона Потрошника без подальшого вилучення хеш-коду.
Однак, якщо вам потрібно витягнути хеш-значення з певного формату файлу, наприклад пакета RAR, вам може знадобитися використати додаткові інструменти або сценарії. Наприклад, для стиснутих пакетів RAR ви можете використовувати такі інструменти, як
rar2john, щоб витягнути хеш-значення та перетворити його у формат, зрозумілий Джоном Потрошником.Використовуйте Джона Потрошника, щоб зламати хеш-значення :
Як тільки у вас є файли, що містять хеш-значення, ви можете спробувати їх зламати за допомогою Джона Потрошника.
Вам потрібно надати файл словника з можливими комбінаціями паролів. Джон Різник пройде через кожен запис у файлі словника і спробує використовувати їх, щоб узгодити хеш-значення.
Ви можете використовувати інтерфейс командного рядка John the Ripper для вказівки хеш-файлів, файлів словника та будь-яких інших необхідних параметрів.
Проаналізуйте результати злому:
Джон Потрошник виведе успішно зламані паролі та їх відповідне значення хеша. Ви можете перевірити ці результати, щоб перевірити, чи хеш-код був успішно витягнутий і зламаний.