 Dokument Password Recovery Master
Hva skal jeg gjøre hvis den dekrypterte filen overstiger den maksimale støtten til systemet og ikke kan lastes opp?
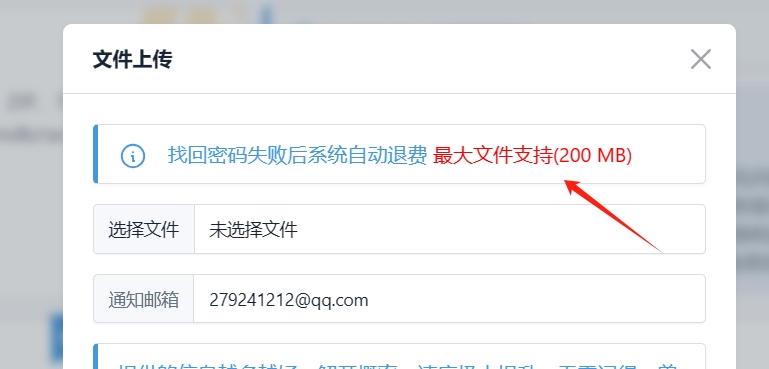
Faktisk er all kryptering gjennom hashkode Så lenge hashkoden til filen trekkes ut og sendes til oss, kan vi direkte dekryptere og gjenopprette operasjonen.
For å trekke ut hashkoder, bruk vanligvis Ripper-programvaren John the Ripper password cracker Denne programvaren kan trekke ut
John the Ripper er et program for passordknekking Åpen kildekode-programvare som kan bruke ordbokangrep, brute force cracking og andre metoder for å prøve å knekke den krypterte hashverdien for å gjenopprette det originale passordet. Før du bruker John the Ripper til å trekke ut hashkoden til en fil, må du sørge for at du har fått filen som inneholder passordhashverdien.
Følgende er de detaljerte trinnene for å trekke ut filhashkoden ved å bruke John the Ripper:
-
Forbered passordhashfilen :
-
Passordhashfilen inneholder vanligvis en rekke passordhashfiler behandlet av en hashalgoritme Passordverdi. Disse hashverdiene kan bli hentet fra passorddatabasen til et system eller applikasjon.
-
Du må få en fil som dette, det kan være en tekstfil der hver linje inneholder en hash-verdi, eller en fil i et bestemt format, for eksempel en skyggefil (skyggefil) i Unix-lignende systemer.
-
Installer John the Ripper :
-
Avhengig av operativsystemet ditt, må du laste ned og installere John the Ripper. Dette innebærer vanligvis å laste ned kildekoden fra den offisielle nettsiden og deretter kompilere og installere den.
-
Under installasjonen, sørg for at alle nødvendige avhengigheter og moduler er valgt for å kunne håndtere hashtypen du vil møte.
-
Trekk ut hashkoden :
-
Hvis du allerede har en fil som inneholder en hashverdi, kan du knekke den direkte ved å bruke John the Ripper uten å trekke ut hashkoden ytterligere.
-
Men hvis du trenger å trekke ut hashverdier fra et spesifikt filformat (for eksempel en RAR-pakke), kan det hende du må bruke ekstra verktøy eller skript. For eksempel, for en RAR-komprimert pakke, kan du bruke et verktøy som
rar2johnfor å trekke ut hashverdien og konvertere den til et format som John the Ripper kan forstå. -
Bruk John the Ripper til å knekke hashverdier :
-
Når du har filene som inneholder hashverdiene, kan du bruke John the Ripper til å prøve å knekke dem.
-
Du må oppgi en ordbokfil som inneholder mulige kombinasjoner av passord. John the Ripper vil gå gjennom hver oppføring i ordbokfilen og prøve å bruke dem til å matche hash-verdien.
-
Du kan bruke John the Rippers kommandolinjegrensesnitt til å spesifisere hashfiler, ordbokfiler og andre nødvendige parametere.
-
Analyser knekkresultatene :
-
John the Ripper vil skrive ut de vellykkede knekkede passordene og deres tilsvarende hashverdi. Du kan sjekke disse resultatene for å verifisere at hashkoden er vellykket hentet og knekket.