Innen passordknekking eller databehandling er det å ha en 2T teksttype ordbokfil en ganske kraftig ressurs. En så stor fil er imidlertid ofte utsatt for en stor mengde dupliserte data, noe som ikke bare vil ta opp unødvendig lagringsplass, men også kan påvirke effektiviteten til påfølgende operasjoner basert på denne ordbokfilen, for eksempel hastigheten på passordsøk. Derfor er effektivt filtrering av duplisert innhold et svært kritisk skritt.
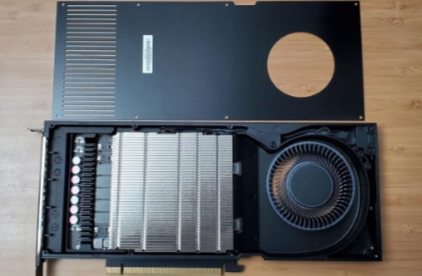
Hva slags grafikkort bør velges for profesjonell konstruksjon av passordknekkende utstyr er designet for å hjelpe eksperter med å spesifisere og bygge økonomiske og energieffektive arbeidsstasjoner for passordgjenopprettingsarbeidsbelastninger. Når du bygger en passordgjenopprettingsarbeidsstasjon, må du ta hensyn til strømkostnader, langsiktig pålitelighet og garantidekning. I denne artikkelen vil vi gjennomgå de vanligste kjøleløsningene i dagens GPU, og sammenligne forbrukergrafikkort med lite kjente profesjonelle grafikkort.
Kjerneløsning (fremhever fordelene med hashcracking)
[Ingen behov for å laste opp filer·Null risiko for personvern]
Støtter eksklusivt hash-cracking-teknologi. Det er ikke nødvendig å laste opp filer. Hashverdien kan beregnes lokalt for å starte cracking, og eliminerer risikoen for datalekkasje fullstendig.
[GPU-klynge·Ekstremt rask cracking]
Ved å stole på datakraften til sky-GPU-klyngen kan passord under 6 siffer knekkes på et gjennomsnitt på 37 sekunder, og knekkehastigheten for komplekse passord er 83 % raskere enn tradisjonell programvare!
[Betal for suksess · Spar penger og bekymringer]
En avgift vil bli belastet hvis sprekken er vellykket, og ingen avgift vil bli trukket hvis den mislykkes Si farvel til fallgruven med tradisjonell programvare som "betal først og knekk senere",
Siden knekkehastigheten til generelle passordknekkingsverktøy er for treg, og det ikke er mange passordknekkingsprotokoller som støttes, kan noen passord ikke knekkes på ett år. Hvis du bruker en ordbok for å kjøre, må du ha det klare tekstpassordet i ordboken OK, og hvis passordboken er for stor, er det bortkastet tid, og det er veldig vanlig at den ikke kan løpe ut. Her er et verktøy som anbefaler den raskeste passordknekkingen i verden.
Når en hacker eller penetrasjonstester bryter et system og ønsker å få tilgang til et klartekstpassord fra et databasedump, må de først knekke den lagrede passordhasjen. Mange angripere dykket inn i konseptet: De prøvde et vilkårlig passordangrep de ønsket å prøve, og det var liten grunn. Denne diskusjonen vil vise noen effektive metoder for å knekke passord og hvordan du kombinerer statistisk analyse av passord med verktøy for å lage en tidsbegrenset tilnærming til effektiv og vellykket knekking.
Hashcat er kjent som det raskeste verktøyet for passordknekking i verden. Dagens artikkel vil trekke ut flere vanlige parametere og kombinere dem med passordknekkingskommandoer for å analysere hvordan du bruker Hashcat til å knekke passord.
Først ønsket jeg å akselerere hashcat i kali linux, men grafikkortet i den virtuelle maskinen er algoritmegenerert og kan ikke brukes til akselerasjon. Da jeg så at N-kortet kunne kobles direkte til den virtuelle maskinen, så jeg rundt med håp, men jeg fant ikke en opplæring for direkte tilgang til grafikkortet som passet for kali linux, og bare Linux-verten på Internett kunne kobles direkte til den virtuelle Windows-maskinen. Jeg og jeg ønsket å koble direkte til linux fra Windows-systemet. Det motsatte er det, så jeg har ingen passende måte å fullføre dette trinnet på. Og selv om det er ferdig, kommer det fortsatt
Noen ganger vil vi støte på slike problemer. For eksempel er passordet i ABCDABCD-modus, og det er ingen abcdabcd i ordboken vår. Hvis det genereres, vil det ta opp en stor plass. I hashcat er det selvfølgelig mulig. I denne delen vil vi først snakke om dette mønsteret, ordbokkombinasjonsangrepsmodusen.
Hashcat er et passordeksplosjonsverktøy og et av de viktigste verktøyene for informasjonssikkerhet. Jeg samler herved oppsummeringen av denne artikkelen for å forberede meg på nødsituasjoner. Det kan også hjelpe nettbrukere som leser denne artikkelen.
Introduksjon
Hashcat er det raskeste passordknekkingsprogrammet i verden og et distribuert verktøy med åpen kildekode som støtter flere plattformer og algoritmer.
Offisiell: https://hashcat.net/hashcat/
Github: https://github.com/hashc
hashcat har fire grunnleggende dekrypteringsmetoder:
1. Dekryptering av ordbok
2. Dekryptering av kombinert streng
3. Brute force dekryptering (forkastet) – maskeangrep (maskedekryptering)
4. Hybrid dekryptering
Det er også regelbaserte dekrypteringsmetoder, og det er også bokstavsskiftende metoder, men de kan klassifiseres som regeldekryptering.
 Dokument Password Recovery Master