Di bidang pemecahan kata sandi atau pemrosesan data, memiliki file kamus tipe teks 2T adalah sumber daya yang cukup kuat. Namun, file yang begitu besar seringkali rentan terhadap sejumlah besar data duplikat, yang tidak hanya akan memakan ruang penyimpanan yang tidak perlu, tetapi juga dapat mempengaruhi efisiensi operasi selanjutnya berdasarkan file kamus ini, seperti kecepatan pencarian kata sandi. Oleh karena itu, menyaring konten duplikat secara efektif merupakan langkah yang sangat penting.
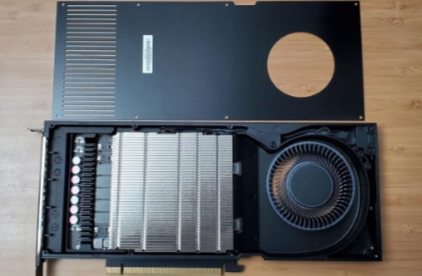
Kartu grafis apa yang harus dipilih untuk pembuatan peralatan pemecah kata sandi profesional dirancang untuk membantu para ahli menentukan dan membangun stasiun kerja yang ekonomis dan hemat energi untuk beban kerja pemulihan kata sandi. Saat membangun workstation pemulihan kata sandi, biaya listrik, keandalan jangka panjang, dan cakupan garansi harus dipertimbangkan. Dalam artikel ini, kami akan meninjau solusi pendingin yang paling umum di GPU saat ini dan membandingkan kartu grafis kelas konsumen dengan kartu grafis profesional yang kurang dikenal.
Solusi inti (menyoroti keunggulan pemecahan hash)
[Tidak perlu mengunggah file · Privasi nol risiko]
Dukungan eksklusif untuk teknologi peretasan hash, file tidak perlu diunggah, nilai hash dapat dihitung secara lokal untuk memulai peretasan, sepenuhnya menghilangkan risiko kebocoran data!
[Cluster GPU · Retak Cepat]
Mengandalkan daya komputasi cluster GPU cloud, kata sandi di bawah 6 digit dapat dipecahkan dalam rata-rata 37 detik, dan kecepatan pemecahan kata sandi kompleks 83% lebih cepat daripada perangkat lunak tradisional!
[Bayar berdasarkan kesuksesan · Hemat uang dan kekhawatiran]
Biaya hanya akan dikenakan jika retak berhasil, dan tidak akan dipotong jika retak gagal! Ucapkan selamat tinggal pada jebakan perangkat lunak tradisional "bayar dulu dan retak kemudian",
Karena kecepatan pemecahan alat pemecahan kata sandi pada umumnya terlalu lambat, dan tidak banyak protokol pemecahan kata sandi yang didukung, beberapa kata sandi tidak dapat dipecahkan dalam waktu satu tahun. Jika Anda menggunakan kamus untuk menjalankan, kata sandi teks jelas harus ada di dalam kamus. Oke, dan jika kamus kata sandi terlalu besar, itu akan membuang-buang waktu. Sangat umum jika tidak dapat dikeluarkan. Berikut adalah alat yang direkomendasikan untuk memecahkan kata sandi tercepat di dunia.
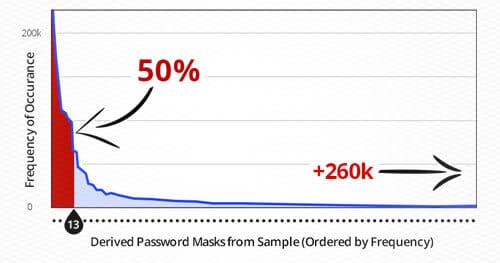
Ketika peretas atau penguji penetrasi merusak sistem dan ingin mengakses kata sandi plaintext dari dump database, mereka harus terlebih dahulu memecahkan hash kata sandi yang disimpan. Banyak penyerang terjun ke dalam konsep ini: mereka mencoba serangan kriptografi sewenang-wenang apa pun yang mereka inginkan, dengan sedikit alasan. Diskusi ini akan menunjukkan beberapa metode pemecahan kata sandi yang efektif dan bagaimana analisis statistik kata sandi dapat digunakan bersama dengan alat untuk menciptakan metode terbatas waktu untuk memecahkan kata sandi yang efisien dan berhasil.
Hashcat dikenal sebagai alat pemecah kata sandi tercepat di dunia.Artikel hari ini akan mengekstrak beberapa parameter umum dan menggabungkannya dengan perintah pemecah kata sandi untuk menganalisis cara menggunakan Hashcat untuk memecah kata sandi.
Awalnya saya ingin menyelesaikan akselerasi hashcat di kali linux, tetapi kartu grafis di mesin virtual dihasilkan secara algoritma dan tidak dapat digunakan untuk akselerasi. Ketika saya melihat bahwa kartu n dapat terhubung langsung ke mesin virtual, saya mencari-cari dengan harapan, tetapi saya tidak menemukan tutorial langsung kartu grafis yang cocok untuk kali linux, dan hanya host linux yang terhubung langsung ke mesin virtual windows di Internet. Saya dan saya ingin terhubung langsung dari sistem windows. linux adalah sebaliknya, jadi saya tidak memiliki cara yang tepat untuk menyelesaikan langkah ini. Dan bahkan jika itu selesai, itu akan datang
Terkadang kita akan menghadapi masalah seperti itu, misalnya kata sandi dalam mode abcdabcd, dan tidak ada abcdabcd di kamus kita. Jika kita membuatnya, akan memakan banyak ruang. Apakah ada cara untuk menghasilkan abcdabcd melalui abcd? Di hashcat tentu saja bisa diterapkan, pada bagian ini kita akan membahas terlebih dahulu mode ini yaitu mode serangan kombinasi kamus
Hashcat adalah artefak peledakan kata sandi dan salah satu alat penting untuk keamanan informasi. Saya dengan ini mengumpulkan ringkasan catatan artikel ini untuk keadaan darurat, dan juga dapat membantu netizen yang membaca artikel ini.
Perkenalan
Hashcat adalah program pemecah kata sandi tercepat di dunia dan merupakan alat terdistribusi sumber terbuka yang mendukung multi-platform dan multi-algoritma.
Resmi: https://hashcat.net/hashcat/
Github: https://github.com/hashc
Ada empat cara dasar untuk mendekripsi hashcat:
1. Dekripsi Kamus
2. Dekripsi string gabungan
3. Dekripsi Brute Force (Deprecated) – Serangan Masker (Dekripsi Masker)
4. Dekripsi hibrida
Ada juga metode dekripsi berbasis aturan, dan metode peralihan huruf besar dan kecil, tetapi dapat diklasifikasikan sebagai dekripsi aturan.
 Dokumen Password Recovery Master