W dziedzinie łamania haseł lub przetwarzania danych posiadanie pliku słownika typu tekstu 2T jest dość potężnym zasobem. Jednak tak duży plik często jest podatny na dużą ilość zduplikowanych danych, co nie tylko zajmie niepotrzebne miejsce na pamięć, ale może także wpłynąć na wydajność późniejszych operacji opartych na tym pliku słownika, takich jak szybkość wyszukiwania haseł. Dlatego skuteczne filtrowanie duplikatów jest bardzo krytycznym krokiem.
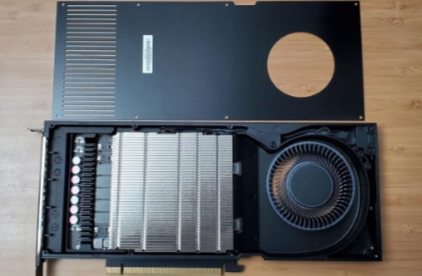
Jaki rodzaj karty graficznej należy wybrać do budowy profesjonalnego sprzętu do łamania haseł? Ma na celu pomoc ekspertom w określeniu i budowaniu ekonomicznych i energooszczędnych stacji roboczych dla obciążeń roboczych odzyskiwania haseł. Przy budowie stacji roboczej do odzyskiwania haseł należy wziąć pod uwagę koszt energii elektrycznej, długoterminową niezawodność i zakres gwarancji. W tym artykule dokonamy przeglądu najczęstszych rozwiązań chłodzenia w dzisiejszych procesorach graficznych i porównamy konsumenckie karty graficzne z mniej znanymi profesjonalnymi.
Podstawowe rozwiązanie (podkreślając zalety łamania skrótu)
[Nie ma potrzeby przesyłania plików · Zero ryzyka prywatności]
Wyłącznie obsługuje technologię łamania skrótu. Pliki nie muszą być przesyłane. Wartość skrótu można obliczyć lokalnie, aby rozpocząć łamanie, całkowicie eliminując ryzyko wycieku danych!
[Klaster GPU · Niezwykle szybkie pękanie]
Opierając się na mocy obliczeniowej klastra procesora graficznego w chmurze, hasła poniżej 6 cyfr można złamać w średnio 37 sekund, a złożone hasła można złamać o 83% szybciej niż tradycyjne oprogramowanie!
[Zapłać za sukces · Oszczędź pieniądze i zmartwienia]
Opłaty zostaną naliczone dopiero po pomyślnym pęknięciu, a opłaty nie zostaną potrącone, jeśli pęknięcie się nie uda! Pożegnaj się z pułapką tradycyjnego oprogramowania „najpierw zapłać, później złamać ",
Ponieważ prędkość łamania ogólnych narzędzi do łamania haseł jest zbyt wolna i nie ma wielu obsługiwanych protokołów łamania haseł, w przypadku łamania siłą brutalną niektórych haseł nie można złamać w ciągu roku. Jeśli używasz słownika do uruchamiania, musisz mieć hasło z jasnym tekstem w słowniku. OK, a jeśli słownik haseł jest zbyt duży, będzie to strata czasu. Bardzo często nie można go uruchomić. Oto najszybsze narzędzie do łamania haseł na świecie.
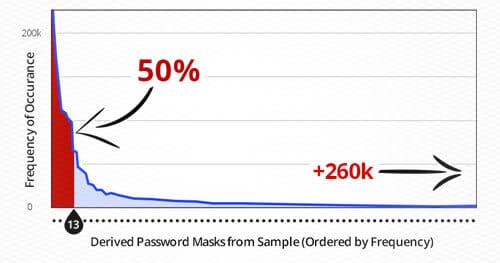
Gdy hakerzy lub testerzy penetracji uszkodzą system i chcą uzyskać dostęp do haseł w zwykłym tekście ze zrzutu bazy danych, muszą najpierw złamać zapisane hasze hasza. Wielu atakujących zanurzyło się w tej koncepcji: próbowało dowolnego ataku kryptograficznego, który chciał, bez prawie żadnego powodu. Ta dyskusja pokaże niektóre skuteczne metody łamania haseł oraz sposób wykorzystania analizy statystycznej haseł z narzędziami do stworzenia ograniczonego czasowo podejścia do wydajnego i udanego łamania.
Hashcat jest znany jako najszybsze narzędzie do łamania haseł na świecie. Dzisiejszy artykuł wyodrębni kilka powszechnie używanych parametrów i połączy je z poleceniami łamania haseł, aby przeanalizować, jak używać Hashcata do łamania haseł.
Początkowo chciałem przyspieszyć hashcat w kali linux, ale karta graficzna w maszynie wirtualnej jest generowana algorytmicznie i nie może być używana do przyspieszania. Kiedy zobaczyłem, że karta n może łączyć się bezpośrednio z maszyną wirtualną, rozejrzałem się z nadzieją, ale nie znalazłem samouczka dotyczącego bezpośredniego dostępu do karty graficznej odpowiedniego dla kali linux. Co więcej, tylko host Linuksa może łączyć się bezpośrednio z maszyną wirtualną windows w Internecie. Ja i ja chcemy łączyć się bezpośrednio z systemem windows. linux jest odwrotny, więc nie mam odpowiedniego sposobu na wykonanie tego kroku. I nawet jeśli jest skończone, wciąż przyjdzie
Czasami napotykamy takie problemy. Na przykład hasło jest w trybie abcdabcd, a w naszym słowniku nie ma abcdabcd. Jeśli zostanie wygenerowane, zajmie to mnóstwo miejsca. Czy istnieje sposób na wygenerowanie abcdabcd za pomocą abcd? W hashcat jest to oczywiście możliwe. W tej sekcji najpierw omówimy ten tryb, czyli tryb ataku kombinacji słownika.
Hashcat to narzędzie do eksplozji haseł i jedno z niezbędnych narzędzi do bezpieczeństwa informacji. Niniejszym zbieram podsumowanie tego artykułu, aby przygotować się na sytuację awaryjną. Może również pomóc internautom, którzy przeczytają ten artykuł.
Wprowadzenie
Hashcat to najszybszy na świecie program do łamania haseł i rozproszone narzędzie typu open source obsługujące wiele platform i algorytmów.
Oficjalny: https://hashcat.net/hashcat/
Github: https://github.com/hashc
Istnieją cztery podstawowe sposoby odszyfrowania Hashcata:
1. Deszyfrowanie słownika
2. Odszyfrowanie ciągów połączonych
3. Deszyfrowanie brute force (depresyjne) – atak maski (deszyfrowanie maski)
4. Deszyfrowanie hybrydowe
Istnieją również metody deszyfrowania oparte na regułach i zmiana liter, ale można je sklasyfikować jako deszyfrowanie oparte na regułach.
 Mistrz odzyskiwania haseł dokumentów