Дешифровка

Как отфильтровать дублирующийся контент из словаря 2T

Наличие текстового словарного файла типа 2T является мощным ресурсом в областях взлома паролей или обработки данных.Однако такой большой файл часто подвержен большому количеству дублирующих данных, что не только занимает ненужное пространство для хранения, но и может повлиять на эффективность последующих операций.

2025-03-17 12:01:01

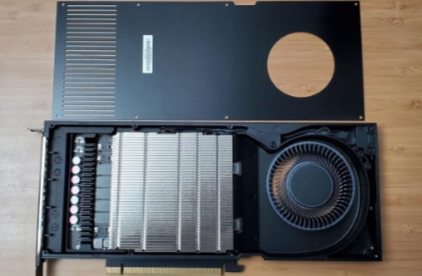
Какую видеокарту следует выбрать для создания профессионального оборудования для взлома паролей PDF XLS DOC?

Какую видеокарту следует выбрать для профессиональной сборки оборудования для взлома паролей, призванная помочь специалистам обозначить и построить экономичные и энергоэффективные рабочие станции для рабочих нагрузок по восстановлению паролей. При построении рабочей станции восстановления пароля необходимо учитывать стоимость электроэнергии, долгосрочную надежность и гарантийный объем. В этой статье мы рассмотрим наиболее распространенные на сегодняшний день решения для охлаждения графических процессоров и сравним потребительские видеокарты с малоизвестными профессиональными.

2024-04-15 11:22:56

Cracking RAR / ZIP / Office Passwords Online

Основное решение (подчеркивая преимущества хеширования) Нет необходимости загружать файлы, нулевой риск конфиденциальности Эксклюзивная поддержка технологии хеширования, файлы не нужно загружать, локальный расчет значения хеширования может начать взломки, полностью устраняя риск утечки данных! GPU Cluster · RAP

2025-02-03 13:01:24

Учебное пособие по взломанию паролей с использованием графической карты GPU

Из-за медленной скорости взлома общих инструментов взлома паролей и ограниченной поддержки протоколов взлома паролей, некоторые пароли не могут быть взломаны грубой силой в течение года.Чтобы запустить их с использованием словаря, пароли в обычном тексте должны быть сохранены в словарье.Более того, если пароль

2024-12-25 15:48:35

Технические принципы взлома паролей, как повысить вероятность успеха дешифрования, как успешно расшифровать и восстановить пароли

Когда хакеры или тестеры проникновения нарушают систему и пытаются получить доступ к паролям в обычном тексте из хранилища баз данных, они должны сначала взломать хранимое значение хеширования пароля.Многие злоумышленники погрузились в эту концепцию: они пытались совершить любую атаку пароля, которую они хотели, почти без причины.Это обсуждение

2024-12-25 12:44:09

Hashcat утверждает, что самый быстрый инструмент расшифровки паролей в мире. Как использовать Hashcat для расшифровки паролей?

Hashcat известен как самый быстрый инструмент взлома паролей в мире.Сегодня в этой статье мы извлечем несколько часто используемых параметров и проанализируем, как использовать Hashcat для взлома паролей, в сочетании с командами взлома паролей.

2024-12-24 20:36:31

Обмен опытом использования hashcat для ускорения графического процессора для повышения скорости дешифрования

Сначала я хотел завершить ускорение hashcat в kali linux, но видеокарта в виртуальной машине генерируется алгоритмом и не может быть использована для ускорения. Когда я увидел, что карта n может быть напрямую подключена к виртуальной машине, я поискал ее с надеждой, но я не нашел руководства по прямому подключению видеокарты, подходящего для kali linux. Более того, в Интернете есть только хост linux, который может быть напрямую подключен к виртуальной машине windows. Мне нужно подключиться к linux из системы windows. Это наоборот, поэтому у меня нет подходящего способа выполнить этот шаг. И даже если это будет сделано, оно все равно придет

2024-12-24 20:19:23

Настройка параметров режима взлома в руководстве по использованию Hashcat (очень подробная информация, стоит собрать)

Иногда мы сталкиваемся с такими проблемами, например, если пароль имеет режим abcdabcd, а abcdabcd нет в нашем словаре. Если мы его сгенерируем, это займет огромное место. Можно ли найти способ сгенерировать abcdabcd через abcd? В hashcat это, конечно, возможно, в этом разделе мы сначала расскажем об этом режиме, режиме атаки словарной комбинации

2024-12-24 20:05:32

Hashcat - это артефакт взрыва паролей

Hashcat — это артефакт взрыва паролей и один из основных инструментов информационной безопасности. Настоящим мы сохраняем эту статью для записи и обобщения на случай чрезвычайной ситуации. Это также может помочь пользователям сети, которые прочитают эту статью. Профиль Hashcat — самая быстрая в мире программа взлома паролей, распределенный инструмент с открытым исходным кодом, поддерживающий мультиплатформенный и мультиалгоритмический. Официальный: https://hashcat.net/hashcat/ Гитхаб: https://github.com/hashc

2024-12-24 17:32:08

Как использовать hashcat Обмен технологиями

hashcat имеет четыре основных способа расшифровки: 1. Расшифровка словаря 2. Расшифровка комбинированной строки 3. Насильственная дешифровка (отказ) – mask attack (дешифровка маски) 4. Гибридная дешифровка Существуют также методы дешифрования на основе правил, а также методы переключения регистра, которые можно классифицировать как дешифрование правил.

2024-12-24 12:26:55

Последние статьи

Верхняя статья