Salasanan murtamisen tai tietojenkäsittelyn alalla 2T-tekstityypin sanakirjatiedosto on melko tehokas resurssi. Tällainen valtava tiedosto on kuitenkin usein alttiina suurelle määrälle päällekkäisiä tietoja, mikä ei vain vie tarpeetonta tallennustilaa, vaan voi myös vaikuttaa tähän sanakirjatiedostoon perustuvien myöhempien toimintojen tehokkuuteen, kuten salasanan haun nopeuteen. Siksi päällekkäisen sisällön tehokas suodattaminen on erittäin kriittinen askel.
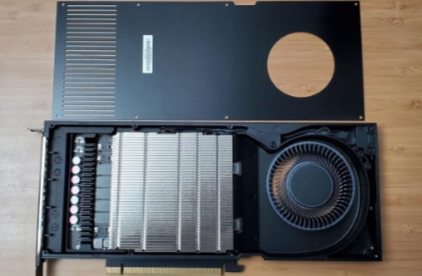
Millainen näytönohjain tulisi valita ammattimaisten salasanojen murtamislaitteiden rakentamiseen. Sen tarkoituksena on auttaa asiantuntijoita määrittämään ja rakentamaan taloudellisia ja energiatehokkaita työasemia salasanojen palautustyökuormiin. Salasanan palautustyöasemaa rakennettaessa on otettava huomioon sähkökustannukset, pitkän aikavälin luotettavuus ja takuun kattavuus. Tässä artikkelissa käymme läpi nykypäivän GPU:issa yleisimmät jäähdytysratkaisut ja vertaamme kuluttajaluokan näytönohjaimia vähemmän tunnettuihin ammattilaisnäytönohjaimiin.
Ydinratkaisu (korostaa hash-krakkauksen etuja)
[Tiedostoja ei tarvitse ladata · Yksityisyyden riski nolla]
Tukee yksinomaan hash-krakkaustekniikkaa. Tiedostoja ei tarvitse ladata. Hash-arvo voidaan laskea paikallisesti, mikä eliminoi kokonaan tietovuodon riskin.
[GPU-klusteri·erittäin nopea krakkaus]
Pilvi-GPU-klusterin laskentatehoon luottaen alle 6-numeroiset salasanat voidaan murtaa keskimäärin 37 sekunnissa, ja monimutkaisten salasanojen murtamisnopeus on 83 % nopeampi kuin perinteiset ohjelmistot!
[Maksa onnistumisen perusteella · Säästä rahaa ja huolta]
Maksu veloitetaan vasta, kun krakkaus onnistuu, eikä maksua vähennetä, jos se epäonnistuu! Sano hyvästit perinteisten ohjelmistojen sudenkuopalle "maksa ensin ja krakkaa myöhemmin",
Koska yleisten salasanojen murtamistyökalujen murtamisnopeus on liian hidas, eivätkä tue monia salasanojen murtamisprotokollia, jotkut salasanat eivät voi murtautua yhdessä vuodessa, jos käytät sanakirjaa, sinun on oltava selkeä teksti salasana sanakirjassa, ja jos salasanakirja on liian suuri, se on ajanhukkaa, ja on hyvin yleistä, että se ei pysty murtamaan salasanoja maailmassa.
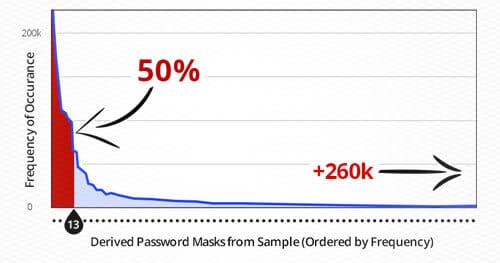
Kun hakkerit tai tunkeutumistestaajat rikkovat järjestelmän ja haluavat käyttää selkeän tekstin salasanoja tietokannan kaatopaikasta, heidän on ensin murrettava tallennettu salasanan hash-arvo. Monet hyökkääjät syöksyivät tähän käsitteeseen: he yrittivät mitä tahansa salasanahyökkäystä, jota he halusivat kokeilla, melkein ilman syytä. Tässä keskustelussa esitellään joitain tehokkaita salasanojen murtamismenetelmiä ja kuinka salasanojen tilastollista analyysiä voidaan käyttää työkalujen kanssa aikarajoitetun lähestymistavan luomiseksi tehokkaaseen ja onnistuneeseen murtamiseen.
Hashcat tunnetaan maailman nopeimpana salasananmurtotyökaluna. Tämän päivän artikkelissa poimitaan useita yleisesti käytettyjä parametreja ja yhdistetään ne salasananmurtokomentoihin analysoidaksesi, kuinka Hashcatia käytetään salasanojen purkamiseen.
Aluksi halusin suorittaa hashcat-kiihdytyksen kali Linuxissa, mutta virtuaalikoneen näytönohjain on algoritmin luoma, eikä sitä voida käyttää kiihdytykseen. Kun näin, että N-kortti voidaan yhdistää suoraan virtuaalikoneeseen, etsin ympärilleni toivoen, mutta en löytänyt kali Linuxiin sopivaa näytönohjaimen suoraa opetusohjelmaa, ja Internetissä on vain Linux-isäntätietokone, joka voi yhdistää suoraan Windows-virtuaalikoneeseen. Minä ja minä haluamme yhdistää suoraan Windows-järjestelmästä linux on päinvastoin, joten minulla ei ole sopivaa tapaa suorittaa tämä vaihe. Ja vaikka se olisi valmis, se tulee silti
Joskus kohtaamme tällaisen ongelman. Esimerkiksi jos salasana on abcdabcd-tilassa, eikä sanakirjassamme ole abcdabcd:tä, se vie valtavan tilan. Hashcatissa se on tietysti mahdollista. Tässä osiossa puhumme ensin tästä tilasta, sanakirjan yhdistelmähyökkäystilasta.
Hashcat on salasanan räjähdystyökalu ja yksi tietoturvan välttämättömistä työkaluista. Keräät tämän artikkelin kirjanmerkkeihin, jotta voit valmistautua hätätilanteisiin.
Johdanto
Hashcat on maailman nopein salasanan murtausohjelma ja avoimen lähdekoodin hajautettu työkalu, joka tukee useita alustoja ja useita algoritmeja.
Virallinen: https://hashcat.net/hashcat/
Github: https://github.com/hashc
Hashcatilla on neljä perusmenetelmää salauksen purkamiseksi:
1. Sanakirjan salauksen purku
2. Yhdistetyn merkkijonon salauksen purkaminen
3. Brute force-salauksen purku (hylätty) – mask attack (maskin salauksen purku)
4. Hybridisalauksen purku
On olemassa myös sääntöpohjaisia salauksen purkamismenetelmiä ja isojen ja pienten kirjainten vaihtamismenetelmiä, mutta ne voidaan luokitella sääntöjen salauksen purkamiseksi.
 Dokumentin salasanan palautusmestari