Salasanan murtamisen tai tietojenkäsittelyn alalla 2T-tekstityypin sanakirjatiedosto on melko tehokas resurssi. Tällainen valtava tiedosto on kuitenkin usein alttiina suurelle määrälle päällekkäisiä tietoja, mikä ei vain vie tarpeetonta tallennustilaa, vaan voi myös vaikuttaa tähän sanakirjatiedostoon perustuvien myöhempien toimintojen tehokkuuteen, kuten salasanan haun nopeuteen. Siksi päällekkäisen sisällön tehokas suodattaminen on erittäin kriittinen askel.
Nykypäivän digitaalisella aikakaudella salasanat ovat kuin tietoturvamme vartijoita, mutta joskus kohtaamme tilanteita, joissa unohdamme salasanamme tai joudumme murtamaan salasanamme. Tänään haluan jakaa kanssasi jännittävän uutisen, eli Document Password Recovery Masterilla on erittäin suuri sanakirja, jonka pituus on jopa 2,66 T. Tällä on suuria etuja salasanojen murtamisen alalla, ja murtamisen onnistumisprosentti on erittäin korkea.
Sanakirjan murtaminen, joka tunnetaan myös nimellä sanakirjahyökkäys, on salasanan murtamistekniikka, jonka ydinajatuksena on yrittää sovittaa kohdetilin salasana käyttämällä ennalta valmistettua sanakirjatiedostoa, joka sisältää suuren määrän mahdollisia salasanayhdistelmiä. Tätä tekniikkaa käytetään usein hyökkäämään tileihin, jotka käyttävät salasanoina yleisiä sanoja, lauseita, numeroita tai päivämääriä.
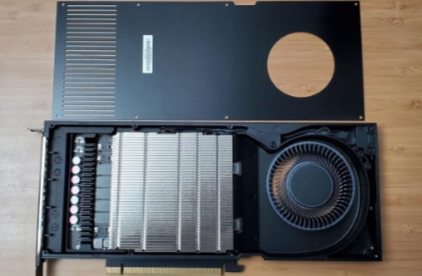
Millainen näytönohjain tulisi valita ammattimaisten salasanojen murtamislaitteiden rakentamiseen. Sen tarkoituksena on auttaa asiantuntijoita määrittämään ja rakentamaan taloudellisia ja energiatehokkaita työasemia salasanojen palautustyökuormiin. Salasanan palautustyöasemaa rakennettaessa on otettava huomioon sähkökustannukset, pitkän aikavälin luotettavuus ja takuun kattavuus. Tässä artikkelissa käymme läpi nykypäivän GPU:issa yleisimmät jäähdytysratkaisut ja vertaamme kuluttajaluokan näytönohjaimia vähemmän tunnettuihin ammattilaisnäytönohjaimiin.
Salasanan palautusaika riippuu pääasiassa salasanan monimutkaisuudesta. Joskus olemme valmiita investoimaan enemmän kustannuksia maksamalla, kokeilemme todennäköisesti suurta sanakirjaa, jonka pituus on noin 100G. Jos valitset väkivaltaisen menetelmän, käyttäjän on valittava väkivaltainen selvitysmenetelmä.
Koska yleisten salasanojen murtamistyökalujen murtamisnopeus on liian hidas, eivätkä tue monia salasanojen murtamisprotokollia, jotkut salasanat eivät voi murtautua yhdessä vuodessa, jos käytät sanakirjaa, sinun on oltava selkeä teksti salasana sanakirjassa, ja jos salasanakirja on liian suuri, se on ajanhukkaa, ja on hyvin yleistä, että se ei pysty murtamaan salasanoja maailmassa.
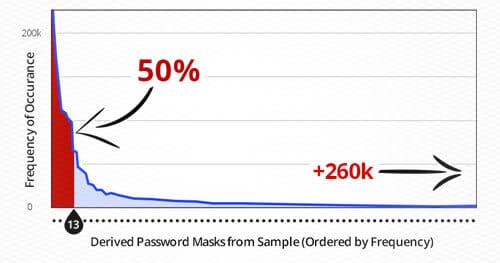
Kun hakkerit tai tunkeutumistestaajat rikkovat järjestelmän ja haluavat käyttää selkeän tekstin salasanoja tietokannan kaatopaikasta, heidän on ensin murrettava tallennettu salasanan hash-arvo. Monet hyökkääjät syöksyivät tähän käsitteeseen: he yrittivät mitä tahansa salasanahyökkäystä, jota he halusivat kokeilla, melkein ilman syytä. Tässä keskustelussa esitellään joitain tehokkaita salasanojen murtamismenetelmiä ja kuinka salasanojen tilastollista analyysiä voidaan käyttää työkalujen kanssa aikarajoitetun lähestymistavan luomiseksi tehokkaaseen ja onnistuneeseen murtamiseen.
Hashcat tunnetaan maailman nopeimpana salasananmurtotyökaluna. Tämän päivän artikkelissa poimitaan useita yleisesti käytettyjä parametreja ja yhdistetään ne salasananmurtokomentoihin analysoidaksesi, kuinka Hashcatia käytetään salasanojen purkamiseen.
Aluksi halusin suorittaa hashcat-kiihdytyksen kali Linuxissa, mutta virtuaalikoneen näytönohjain on algoritmin luoma, eikä sitä voida käyttää kiihdytykseen. Kun näin, että N-kortti voidaan yhdistää suoraan virtuaalikoneeseen, etsin ympärilleni toivoen, mutta en löytänyt kali Linuxiin sopivaa näytönohjaimen suoraa opetusohjelmaa, ja Internetissä on vain Linux-isäntätietokone, joka voi yhdistää suoraan Windows-virtuaalikoneeseen. Minä ja minä haluamme yhdistää suoraan Windows-järjestelmästä linux on päinvastoin, joten minulla ei ole sopivaa tapaa suorittaa tämä vaihe. Ja vaikka se olisi valmis, se tulee silti
 Dokumentin salasanan palautusmestari