Inom området lösenordsbrytning eller databehandling är det en mycket kraftfull resurs att ha en 2T texttyp ordboksfil. En så stor fil är dock ofta benägen att innehålla en stor mängd dubbel data, vilket inte bara tar upp onödigt lagringsutrymme, utan kan också påverka effektiviteten i efterföljande operationer baserade på denna ordboksfil, såsom hastigheten för lösenordssökning. Därför är det ett mycket kritiskt steg att effektivt filtrera dubbelt innehåll.
I dagens digitala tidsålder är lösenord som vakter som skyddar vår informationssäkerhet, men ibland står vi inför situationer där vi glömmer lösenord eller behöver knäcka lösenord. Idag vill jag dela med mig av en spännande nyhet, det vill säga Document Password Recovery Master har en stor ordbok på upp till 2,66T, vilket har stora fördelar inom området lösenordsknäckning, och framgångsfrekvensen för knäckning är mycket hög.
Ordboksbrytning, även känd som ordboksattack, är en lösenordsbrytningsteknik vars kärnidé är att använda en förberedd ordboksfil (som innehåller ett stort antal möjliga lösenordskombinationer) för att försöka matcha lösenordet för målkontot. Denna teknik används ofta för att attackera konton som använder vanliga ord, fraser, siffror eller datum som lösenord.
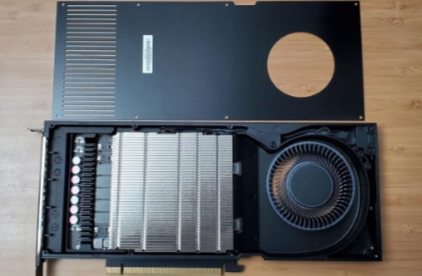
Vilken typ av grafikkort ska väljas för att bygga professionell lösenordsknäckningsutrustning är utformad för att hjälpa experter att specificera och bygga ekonomiska och energieffektiva arbetsstationer för lösenordsåterställningsarbetsbelastningar. När du bygger en arbetsstation för lösenordsåterställning måste du ta hänsyn till elkostnader, långsiktig tillförlitlighet och garantitäckning. I den här artikeln kommer vi att granska de vanligaste kyllösningarna inom GPU:er idag och jämföra konsumentgrafikkort med mindre kända professionella grafikkort.
Tiden för lösenordsåterställning beror främst på lösenordets komplexitet. Ibland är vi villiga att investera mer i beräkningar. När vi är gratis kommer vi bara att beräkna grundläggande svaga lösenord, och det tar cirka 10 minuter att köra. När vi betalar, kommer vi förmodligen att prova en stor ordbok på cirka 100G. Om du väljer den brutala metoden måste användaren välja den brutala avvecklingsmetoden.
Eftersom knäckningshastigheten för allmänna lösenordsknäckningsverktyg är för långsam, och det inte finns många lösenordsknäckningsprotokoll som stöds, kan vissa lösenord inte knäckas på ett år om du använder en ordbok för att köra lösenordet måste finnas i ordboken, och om lösenordsordboken är för stor, är det ett slöseri med tid, och det är också mycket vanligt att den inte kan knäckas lösenord i världen.
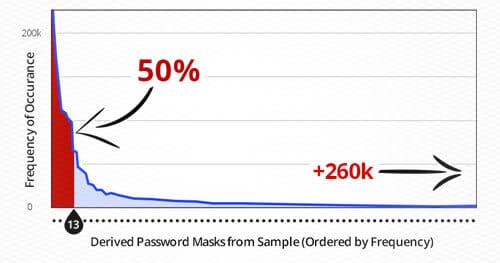
När hackare eller penetrationstestare bryter ett system och vill få tillgång till lösenord i klar text från en databasdump måste de först knäcka de lagrade lösenordshashvärdena. Många angripare kastade sig in i konceptet: de försökte någon godtycklig lösenordsattack de ville försöka, och det fanns lite anledning. Den här diskussionen kommer att visa några effektiva lösenordsbrytande metoder och hur man kombinerar statistisk analys av lösenord med verktyg för att skapa ett tidsbegränsat tillvägagångssätt för effektiv och framgångsrik knäckning.
Hashcat är känt som det snabbaste lösenordsbrytningsverktyget i världen. Dagens artikel kommer att extrahera flera vanliga parametrar och kombinera dem med lösenordsbrytningskommandon för att analysera hur man använder Hashcat för att bryta lösenord.
Först ville jag accelerera hashcat i kali linux, men grafikkortet i den virtuella maskinen genereras av en algoritm och kan inte användas för acceleration. När jag såg att N-kortet kunde kopplas direkt till den virtuella maskinen letade jag runt med hopp, men jag hittade inte en direktkopplingshandledning för grafikkort som var lämplig för kali linux, och bara Linux-värden på Internet kunde kopplas direkt till den virtuella Windows-maskinen Jag och jag ville koppla direkt till linux från Windows-systemet. Det är motsatsen, så jag har inget lämpligt sätt att slutföra detta steg. Och även om det är klart kommer det fortfarande att komma