در زمینه ترک رمز عبور یا پردازش داده ها ، داشتن یک پرونده فرهنگ لغت از نوع متن 2T یک منبع بسیار قدرتمند است. با این حال ، چنین فایل بزرگی اغلب مستعد حجم زیادی از دادههای تکراری است که نه تنها فضای ذخیرهسازی غیرضروری را اشغال میکند ، بلکه ممکن است بر کارایی عملیات بعدی بر اساس این فایل فرهنگ لغت ، مانند سرعت جستجوی رمز عبور ، تأثیر بگذارد. بنابراین ، فیلتر کردن موثر محتوای تکراری یک گام بسیار مهم است.
در عصر دیجیتال امروز ، رمزهای عبور مانند محافظانی هستند که از امنیت اطلاعات ما محافظت می کنند ، اما گاهی اوقات با شرایطی مواجه می شویم که رمزهای عبور را فراموش می کنیم یا نیاز به شکستن آنها داریم. امروز می خواهم یک خبر هیجان انگیز را با شما به اشتراک بگذارم ، یعنی استاد بازیابی رمز عبور سند دارای یک فرهنگ لغت بزرگ تا 2.66T است که مزایای زیادی در زمینه کرک کردن رمز عبور دارد و میزان موفقیت کرک بسیار زیاد است.
شکستن فرهنگ لغت که به عنوان حمله فرهنگ لغت نیز شناخته می شود ، یک تکنیک شکستن رمز عبور است که ایده اصلی آن استفاده از یک فایل فرهنگ لغت از پیش آماده شده (حاوی تعداد زیادی ترکیب رمز عبور ممکن) برای مطابقت با رمز عبور حساب هدف است. این تکنیک اغلب برای حمله به حساب هایی که از کلمات ، عبارات ، اعداد یا تاریخ ها به عنوان رمز عبور استفاده می کنند ، استفاده می شود.
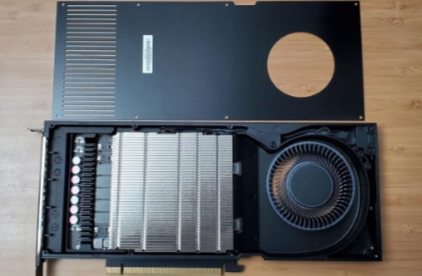
چه نوع کارت گرافیکی باید برای ساخت تجهیزات کرک رمز عبور حرفه ای انتخاب شود که برای کمک به کارشناسان در تعیین و ساخت ایستگاه های کاری اقتصادی و کم مصرف برای بار کاری بازیابی رمز عبور طراحی شده است. هنگام ساخت یک ایستگاه کاری بازیابی رمز عبور ، هزینه برق ، قابلیت اطمینان طولانی مدت و پوشش گارانتی باید در نظر گرفته شود. در این مقاله به بررسی رایجترین راهکارهای خنککننده در پردازندههای گرافیکی امروزی میپردازیم و کارتهای گرافیک مصرفکننده را با کارتهای گرافیک حرفهای که کمتر شناخته شدهاند ، مقایسه میکنیم.
زمان بازیابی رمز عبور عمدتاً به پیچیدگی رمز عبور بستگی دارد و گاهی اوقات ما حاضریم هزینه بیشتری برای محاسبه آن سرمایه گذاری کنیم. وقتی رایگان هستیم ، فقط رمز عبور ضعیف اولیه را محاسبه می کنیم و حدود 10 دقیقه طول می کشد تا اجرا شود. در صورت پرداخت ، احتمالاً یک فرهنگ لغت بزرگ حدود 100G را امتحان خواهید کرد. اگر روش خشونت آمیز را انتخاب کنید ، کاربران باید روش تسویه حساب خشونت آمیز را انتخاب کنند.
از آنجایی که سرعت کرک کردن ابزارهای عمومی کرک کردن رمز عبور بسیار پایین است و پروتکل های کرک کردن رمز عبور زیادی پشتیبانی نمی شود ، در صورت کرک با خشونت ، برخی از رمزهای عبور را نمی توان در عرض یک سال شکست ، اگر می خواهید از فرهنگ لغت برای اجرا استفاده کنید ، باید رمز عبور متن ساده در فرهنگ لغت باشد ، و اگر فرهنگ لغت رمز عبور خیلی بزرگ باشد ، اتلاف وقت خواهد بود.
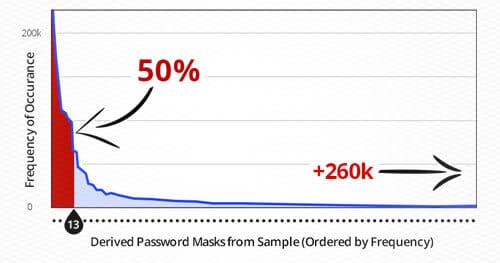
هنگامی که یک هکر یا تست کننده نفوذ سیستم را خراب می کند و می خواهد به رمز عبور متن ساده از پایگاه داده دسترسی پیدا کند ، ابتدا باید هش رمز عبور ذخیره شده را شکسته شود. بسیاری از مهاجمان در این مفهوم فرو می روند: آنها هر حمله رمز عبور دلخواه را که می خواهند ، بدون دلیل کمی امتحان می کنند. این بحث برخی از روشهای موثر برای شکستن رمزهای عبور و نحوه استفاده از تجزیه و تحلیل آماری رمزهای عبور را با ابزارهایی برای ایجاد یک روش محدود زمانی برای شکستن کارآمد و موفق نشان میدهد.
Hashcat به عنوان سریعترین ابزار رمزگشایی رمز عبور در جهان شناخته می شود. امروز این مقاله چندین پارامتر رایج را استخراج می کند و آنها را با دستورات رمزگشایی رمز عبور ترکیب می کند تا نحوه استفاده از Hashcat برای رمزگشایی رمزهای عبور را تجزیه و تحلیل کند.
من در ابتدا می خواستم شتاب دهنده hashcat را در کالی لینوکس انجام دهم ، اما کارت گرافیک در ماشین مجازی توسط الگوریتم تولید می شود و نمی توان از آن برای شتاب استفاده کرد. وقتی دیدم کارت n می تواند مستقیماً به ماشین مجازی متصل شود ، با امید به اطراف گشتم ، اما آموزش مستقیم کارت گرافیک مناسب برای کالی لینوکس پیدا نکردم و فقط هاست لینوکس مستقیماً به ماشین مجازی ویندوز در اینترنت وجود دارد. من و من باید مستقیماً از سیستم ویندوز متصل شویم. لینوکس برعکس است ، بنابراین من راه مناسبی برای تکمیل این مرحله ندارم. و حتی اگر تمام شود ، باز هم می آید