בתחום פיצוח סיסמה או עיבוד נתונים, יש קובץ מילון מסוג טקסט 2T הוא משאב רב עוצמה למדי. עם זאת, קובץ ענק כזה נוטה לעתים קרובות לכמות גדולה של נתונים חוזרים, אשר לא רק תופס שטח אחסון מיותר, אלא גם להשפיע על יעילות התפעול הבא המבוססת על קובץ מילון זה, כגון מהירות חיפוש סיסמאות. לכן, סינון יעיל של תוכן חוזר הוא צעד קריטי מאוד.
בעידן הדיגיטלי של היום, סיסמאות הן כמו שומרים המגן על אבטחת המידע שלנו, אבל לפעמים אנו מתמודדים עם מצבים ששוכחים את הסיסמאות או צריכה לפצח את הסיסמאות. היום אני רוצה לחלוק איתכם חדשות מרגשות, כלומר, למאסטר לשחזור סיסמאות המסמכים יש מילון גדול עד 2.66T, שיש לו יתרון גדול בתחום פיצוח סיסמאות, ושיעור ההצלחה של פיצוח גבוה מאוד.
מילון פיצוח, הידוע גם בשם התקפת מילון, היא טכניקה פיצוח סיסמאה. הרעיון המרכזי שלה הוא להשתמש בקובץ מילון מוכן מראש (המכיל מספר רב של שילובים סיסמאות אפשריים) כדי לנסות להתאים את הסיסמאות של חשבון היעד. טכניקה זו משמשת לעתים קרובות לתקוף חשבונות המשתמשים במילים נפוצות, ביטויים, מספרים או תאריכים כסיסמאות.
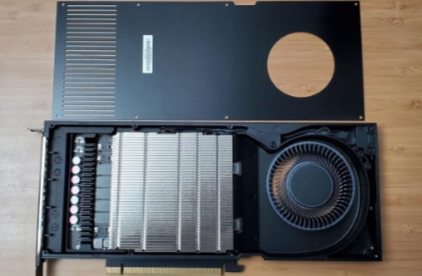
איזה סוג של כרטיס גרפי צריך לבחור עבור ציוד פיצוח סיסמאות מקצועי, נועד לעזור למומחים לציין ולבנות תחנות עבודה חסכוניות וחסכוניות באנרגיה עבור עומס עבודה לשחזור סיסמאות. עלויות החשמל, אמינות לטווח ארוך וכיסוי אחריות יש לשקול בעת בניית תחנת עבודה לשחזור סיסמאות. במאמר זה נסקור את פתרונות הקירור הנפוצים ביותר ב-GPU של היום ונהשוות כרטיסי גרפיקה ברמת הצרכן עם כרטיסי גרפיקה מקצועיים ידועים פחות.
הזמן של שחזור סיסמה תלוי בעיקר במורכבות הסיסמה לפעמים אנחנו מוכנים להשקיע יותר כסף לחישוב כאשר אנחנו חינם, נחשב רק את הסיסמה החלשה הבסיסית, וזה לוקח בערך 10 דקות כדי להשלים את זה, אתה כנראה נסה מילון גדול של כ-100G אם אתה בוחר בשיטה אלימה, המשתמש צריך לבחור שיטת הסדר אלימה.
מכיוון שמהירות הפיצוח של כלים פיצוח סיסמאות כלליים איטית מדי, ואין הרבה פרוטוקולי פיצוח סיסמאות תומכים, אם פיצוח אלימה, חלק מסיסמאות לא ניתן לשבור תוך שנה. אם אתה משתמש במילון, עליך להיות סיסמאות במילון, ואם מילון סיסמאות גדול מדי, זה גם בזבז זמן. זה נפוץ מאוד לא יכול לברוץ להלן המליץ על כלי המהיר ביותר בעולם לפצח סיסמאות.
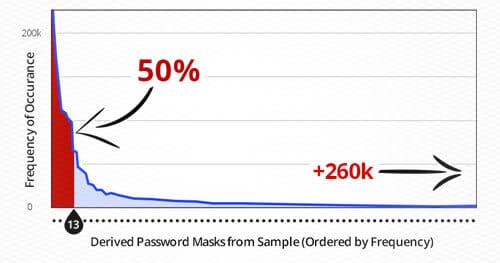
כאשר האקרים או בודקי חדירה להרוס את המערכת ורוצים לגשת סיסמאות טקסט ברור ממזולת מסד הנתונים, הם חייבים תחילה לפצץ את hash סיסמאות מאוחסנות. תוקפים רבים נכנסו לתוך המושג הזה: הם ניסו כל התקפה סיסמה שרירותית שהם רצו לנסות, ואין סיבה מועטה. דיון זה יציג כמה שיטות יעילות פיצוח סיסמאות וכיצד לשלב ניתוח סטטיסטי של סיסמאות עם כלים כדי ליצור גישה מוגבלת זמן להשגת פיצוח יעיל ומצלח.
Hashcat ידועה ככלי פענוח סיסמאות המהיר ביותר בעולם המאמר של היום ילחלץ כמה פרמטרים נפוצים ונפוצים וישלב פקודות פענוח סיסמאות כדי לנתח כיצד להשתמש ב-Hashcat כדי לפענוח סיסמאות.
בהתחלה רציתי להשלים את האצת hashcat ב-kali linux, אבל כרטיסים גרפיים במכונות וירטואליות נוצרו על ידי אלגוריתמים ולא ניתן להשתמש בהאצה. כשראיתי שכרטיס n יכול ללכת ישירות למכונה וירטואלית, חיפשתי אותו עם תקווה, אבל לא מצאתי מדריך ישיר לכרטיס גרפי המתאים ל-kali לינוקס, והיה רק מארח לינוקס באינטרנט ישירות למכונה וירטואלית של windows. זה ההפך שאני רוצה ללינוקס ממערכת windows, אז אין לי דרך מתאימה להשלים את הצעד הזה. וגם אם זה הושלם, זה עדיין יבוא