 سيد استعادة كلمة مرور المستندات
Hashcat عبارة عن أداة أثرية لتفجير كلمات المرور وواحدة من الأدوات الأساسية لأمن المعلومات. أقوم بتجميع ملخص سجل هذه المقالة.
Hashcat هي أداة أثرية لتفجير كلمات المرور وواحدة من الأدوات الأساسية لأمن المعلومات. أقوم بتجميع هذه المقالة لتسجيلها وتلخيصها في حالات الطوارئ ، وقد تساعد أيضًا مستخدمي الإنترنت الذين يقرأون هذه المقالة.
مقدمة
Hashcat هو أسرع برنامج لكسر كلمات المرور في العالم ، وهو أداة موزعة مفتوحة المصدر تدعم منصات متعددة وخوارزميات متعددة.
رسمي: https://hashcat.net/hashcat/
Github:https://github.com/hashcat/hashcat
安装
Windows
https://github.com/hashcat/hashcat/releases 下载最新版压缩包,解压根据自己的平台运行 hashcat64.exe 或者 hashcat32.exe
常用参数
-m نوع التجزئة المراد تكسيره
يحدد نوع التجزئة المراد تكسيره ، متبوعًا بالرقم المقابل لنوع التجزئة
-a وضع التكسير
يحدد وضع التكسير المراد استخدامه ، وترجع قيمته إلى المعلمات المقابلة لاحقًا:
- [ Attack Modes ] -

  # | الوضع
 ===+======
  0 | مستقيم                # كراك القاموس المباشر
  1 | مجموعة             # مجموعة الكراك
  3 | القوة الغاشمة             #  قناع كسر عنيف
  6 | هجين قائمة الكلمات + قناع  # قاموس+قناع كراك
  7 | Hybrid Mask + Wordlist  # Mask+Dictionary Crack
–increment
تمكين وضع التكسير التزايدي ، مما يسمح لـ hashcat بإجراء التكسير ضمن نطاق طول كلمة المرور المحدد
–increment-min
الحد الأدنى لطول كلمة المرور ، والذي يساوي مباشرة عدد صحيح ، قم بتكوين وضع التزايد لاستخدام الحد الأقصى لطول كلمة المرور
–increment-max
، والذي يساوي مباشرة عدد صحيح ، قم بتكوين وضع التزايد لاستخدام
–force
تجاهل رسالة التحذير أثناء عملية التكسير
–remove
حذف التجزئة التي تم تصدعها بنجاح{
}
-O
--outfile يحدد التجزئة المكسورة بنجاح وموقع تخزين كلمة مرور النص العادي المقابلة
-O
--optimized-kernel-enable تمكين النواة المحسنة (الحد من طول كلمة المرور)
-d
--opencl-devices حدد أجهزة opencl ، قائمة الأجهزة المدعومة هنا هي كما يلي:
Code
* Device #1: Intel(R) Core(TM) i7-9750H وحدة المعالجة المركزية @ 2.60 جيجا هرتز ، تخطيت.
*   الجهاز   #2:   Intel (R)   UHD   الرسومات   630 ،   384/1536   MB   قابل للتخصيص ،   24MCU
* جهاز #3: AMD Radeon Pro 555X Compute Engine, 1024/4096 MB قابل للتخصيص, 12MCU
-D
--opencl-device-types حدد نوع جهاز opencl ، يدعم Hashcat أنواع الأجهزة التالية:
bash
1 | CPU2 | GPU3 | FPGA, DSP, Co-Processor
شائع الاستخدام -D 2 حدد GPU Crack
قناع Crack
قواعد القناع
bash
 ؟  | مجموعة الأحرف===+==
 l | abcdefghijklmnopqrstuvwxyz          #  الحروف الصغيرة  a-z
 u | ABCDEFGHIJKLMNOPQRSTUVWXYZ          #  أحرف كبيرة  A-Z
 د | 0123456789                          # الرقم  0-9
 h | 0123456789abcdef                    # الرقم  + abcdef
 H | 0123456789ABCDEF                    # رقم  + ABCDEF
 س |  ! "#$%&'()*+,-./:; <=>? @[\]^_`{|}~   # أحرف خاصة
 أ | ؟ ل ؟ أنت ؟ د ؟ s                            #  جميع الأحرف المرئية على لوحة المفاتيح
 b |  0 - 0xff                         #  قد يكون
قاعدة قناع مخصصة
bash
--custom-charset1 [chars] يعادل  -1
--custom-charset2 [chars] يعادل  -2
--custom-charset3 [chars] يعادل  -3
--custom-charset4 [chars] يعادل  -4
باستخدام في القناع ؟ 1、? 2、? 3、? 4 لتمثيل
بعض الحالات:
bash
--custom-charset1 abcd123456! @-+
في هذا الوقت ؟ 1 يعني abcd123456! @-+
bash
--custom-charset2 ؟ ل ؟ d
في هذا الوقت ؟ 2 يعني ؟ ل ؟ d يعني ؟ h رقم + حرف صغير:
bash
-3 abcdef -4 123456
في هذا الوقت ؟ 3? 3? 3? 3? 4? 4? 4? 4 يعني أن الأرقام الأربعة الأولى قد تكون abcdef ، وقد تكون الأرقام الأربعة الأخيرة 123456
Dictionary Crack
Code
1q2w3e4r` هي قيمة MD5 `5416d7cd6ef195a0f7622a9c56b55e84
bash
hashcat - a 0 - m 0 ' 5416d7cd6ef195a0f7622a9c56b55e84 ' hashpass.txt - o success.txt
احذف كلمة المرور المكسورة
في بعض الأحيان ستظهر المطالبة التالية عند الكسر:
Code
INFO: All hashes found in potfile! استخدم --show لـ عرض لهم.
وهذا يدل على أن كلمة المرور قد تم اختراقها بنجاح من قبل ، لذلك لن يتم عرض hashcat بعد الآن ، يمكنك إضافة المعلمة --show لاحقًا لعرض كلمة المرور:
bash
hashcat -a 0 -m 0 'cbc8f5435c87e13c5d14e6ce92358d68' hashpass.txt --show
cbc8f5435c87e13c5d14e6ce92358d68:123456@abc
موقع تخزين hashcat لملفات كلمة المرور المتصدعة بنجاح هو: ~/.hashcat/hashcat.potfile
إذا كنت تريد عرض كلمة المرور المتصدعة مباشرة ، يمكنك حذف الملف مباشرة.
كراك دفعة
باش
# احذف السجلات التي تم كسرها بنجاح سابقًا rm ~/.hashcat/hashcat.potfile# hash.txt هي كلمة المرور المراد كسرها hashpass.txt هي القاموس تصدير النتيجة المكسورة إلى success.txt وحذف hashcat المكسور بنجاح من hash.txt -a 0 -m 0 hash.txt hashpass.txt -o success.txt --remove
combo crack
multi-dictionary crack
bash
hashcat -a 1 -m 0 '5416d7cd6ef195a0f7622a9c56b55e84' hashpass1.txt hashpass1.txt
القاموس + كسر القناع
bash
echo -n admin888 |openssl MD5
7fef6171469e80d32c0559f88b377245
كسر قيمة MD5 لـ admin888 :
bash
hashcat -a 6 -m 0 '7fef6171469e80d32c0559f88b377245' hashpass.txt -O
قناع + قاموس كراك
bash
hashcat -a 7 -m 0 '7fef6171469e80d32c0559f88b377245' 'admi? ل ؟ د ؟ د ؟ d' hashpass.txt -O
حالة الكراك
الكراك الرقمي لتشفير MD5 8 بت
إلى 23323323 قم بتشفير MD5:
bash
$ echo -n 23323323 |openssl MD5
5a745e31dbbd93f4c86d1ef82281688b
استخدم Hashcat للتكسير:
bash
hashcat -a 3 -m 0 --force '5a745e31dbbd93f4c86d1ef82281688b' '؟ د ؟ د ؟ د ؟ د ؟ د ؟ د ؟ د ؟ d' -O
8 بت MD5 تشفير الحروف الكبيرة والصغيرة كراك
bash
$ echo -n كلمة المرور |openssl MD5
a9d402bfcde5792a8b531b3a82669585
استخدم hashcat للتكسير:
bash
hashcat -a 3 -m 0 -1 '? ل ؟ u' --قوة 'a9d402bfcde5792a8b531b3a82669585' '؟ 1? 1? 1? 1? 1? 1? 1? 1' -O
يتم تحديد قاعدة مخصصة -1 في هذا الوقت ، ؟ 1 يعني ؟ ل ؟ u ، أي الحروف الكبيرة والصغيرة.
5-7 أرقام MD5 المشفرة بالأحرف الكبيرة والصغيرة + الأرقام المكسورة
Admin88 قيمة MD5 هي 2792e40d60bac94b4b163b93566e65a9
bash
hashcat -a 3 -m 0 -1 '؟ ل ؟ أنت ؟ d' --force '2792e40d60bac94b4b163b93566e65a9' --increment --increment-min 5 --increment-max 7 '؟ 1? 1? 1? 1? 1? 1? 1' -O
يتم تعريف قاعدة مخصصة -1 في هذا الوقت ، ؟ 1 يعني ؟ ل ؟ أنت ؟ د ، أي الحروف الكبيرة والصغيرة + الأرقام.
admin تبدأ بـ 10 أرقام من الأحرف الكبيرة والصغيرة المشفرة MD5 + الأرقام المكسورة
admin23323 قيمة MD5 هي a9991129897a44e0d1c2855c3d7dccc4
bash
hashcat -a 3 -m 0 -1 '؟ ل ؟ أنت ؟ d' --force 'a9991129897a44e0d1c2855c3d7dccc4' 'المسؤول ؟ 1? 1? 1? 1? 1' -O
MySQL4.1/MySQL5
عرض كلمة مرور MySQL:
MySQL
MySQL> select Password from mysql.user;
+-------------------------------------------+
| كلمة المرور                                  |
+-------------------------------------------+
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
+-------------------------------------------+
4   rows   in   set   (0.00   sec)
ثم ابدأ باستخدام الكراك القاموس:
bash
hashcat -a 0 -m 300 --force '81F5E21E35407D884A6CD4A731AEBFB6AF209E1B' hashpass.txt -O
Linux /etc/shadow sha512crypt $6$, SHA512 (Unix)
عرض ملف كلمة المرور /etc/shadow :
bash
root@kali-linux:~# cat /etc/shadowroot:$6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1:18201:0:999999:7:::
ديمون:*:18024:0:99999:7:::
سلة:*:18024:0:99999:7:::
سيس:*:18024:0:99999:7:::
مزامنة:*:18024:0:99999:7:::
العاب:*:18024:0:99999:7:::
الرجل:*:18024:0:99999:7:::
lp:*:18024:0:99999:7:::
بريد:*:18024:0:99999:7:::
الأخبار:*:18024:0:99999:7:::
uucp:*:18024:0:99999:7:::
البروكسي:*:18024:0:99999:7:::
www-data:*:18024:0:99999:7:::
النسخ الاحتياطي:*:18024:0:99999:7:::
القائمة:*:18024:0:99999:7:::
irc:*:18024:0:99999:7:::
البعوض:*:18024:0:99999:7:::
لا احد:*:18024:0:99999:7:::
_apt:*:18024:0:99999:7:::
systemd-timesync:*:18024:0:99999:7:::
شبكة النظام:*:18024:0:99999:7:::
systemd-resolve:*:18024:0:99999:7:::
mysql:!: 18024:0:99999:7:::
نتب:*:18024:0:99999:7:::
حافلة الرسالة:*:18024:0:99999:7:::
arpwatch:!: 18024:0:99999:7:::
دبيان-إكسيم:!: 18024:0:99999:7:::
uuidd:*:18024:0:99999:7:::
الجوارب الحمراء:!: 18024:0:99999:7:::
تسس:*:18024:0:99999:7:::
روحد:*:18024:0:99999:7:::
اليود:*:18024:0:99999:7:::
ميريدو:*:18024:0:99999:7:::
dnsmasq:*:18024:0:99999:7:::
سجل البريد:*:18024:0:99999:7:::
usbmux:*:18024:0:99999:7:::
rtkit:*:18024:0:99999:7:::
stunnel4:!: 18024:0:99999:7:::
sshd:*:18024:0:99999:7:::
دبيان-snmp:!: 18024:0:99999:7:::
سسلح:!: 18024:0:99999:7:::
نبض:*:18024:0:99999:7:::
مرسل الكلام:!: 18024:0:99999:7:::
أفاهي:*:18024:0:99999:7:::
ساند:*:18024:0:99999:7:::
إينيتسيم:*:18024:0:99999:7:::
اللون:*:18024:0:99999:7:::
جيوكلو:*:18024:0:99999:7:::
كينج فيشر:*:18024:0:99999:7:::
دبيان-gdm:*:18024:0:99999:7:::
دراديس:*:18024:0:99999:7:::
لحم البقر-xss:*:18024:0:99999:7:::
نظام coredump:!!: 18082:
يمكنك أن ترى أن root لديه كلمة مرور ، وطريقة التشفير المستخدمة سابقًا لتجزئة السطح $6 هي: sha512crypt $6$، SHA512 (Unix).
باش
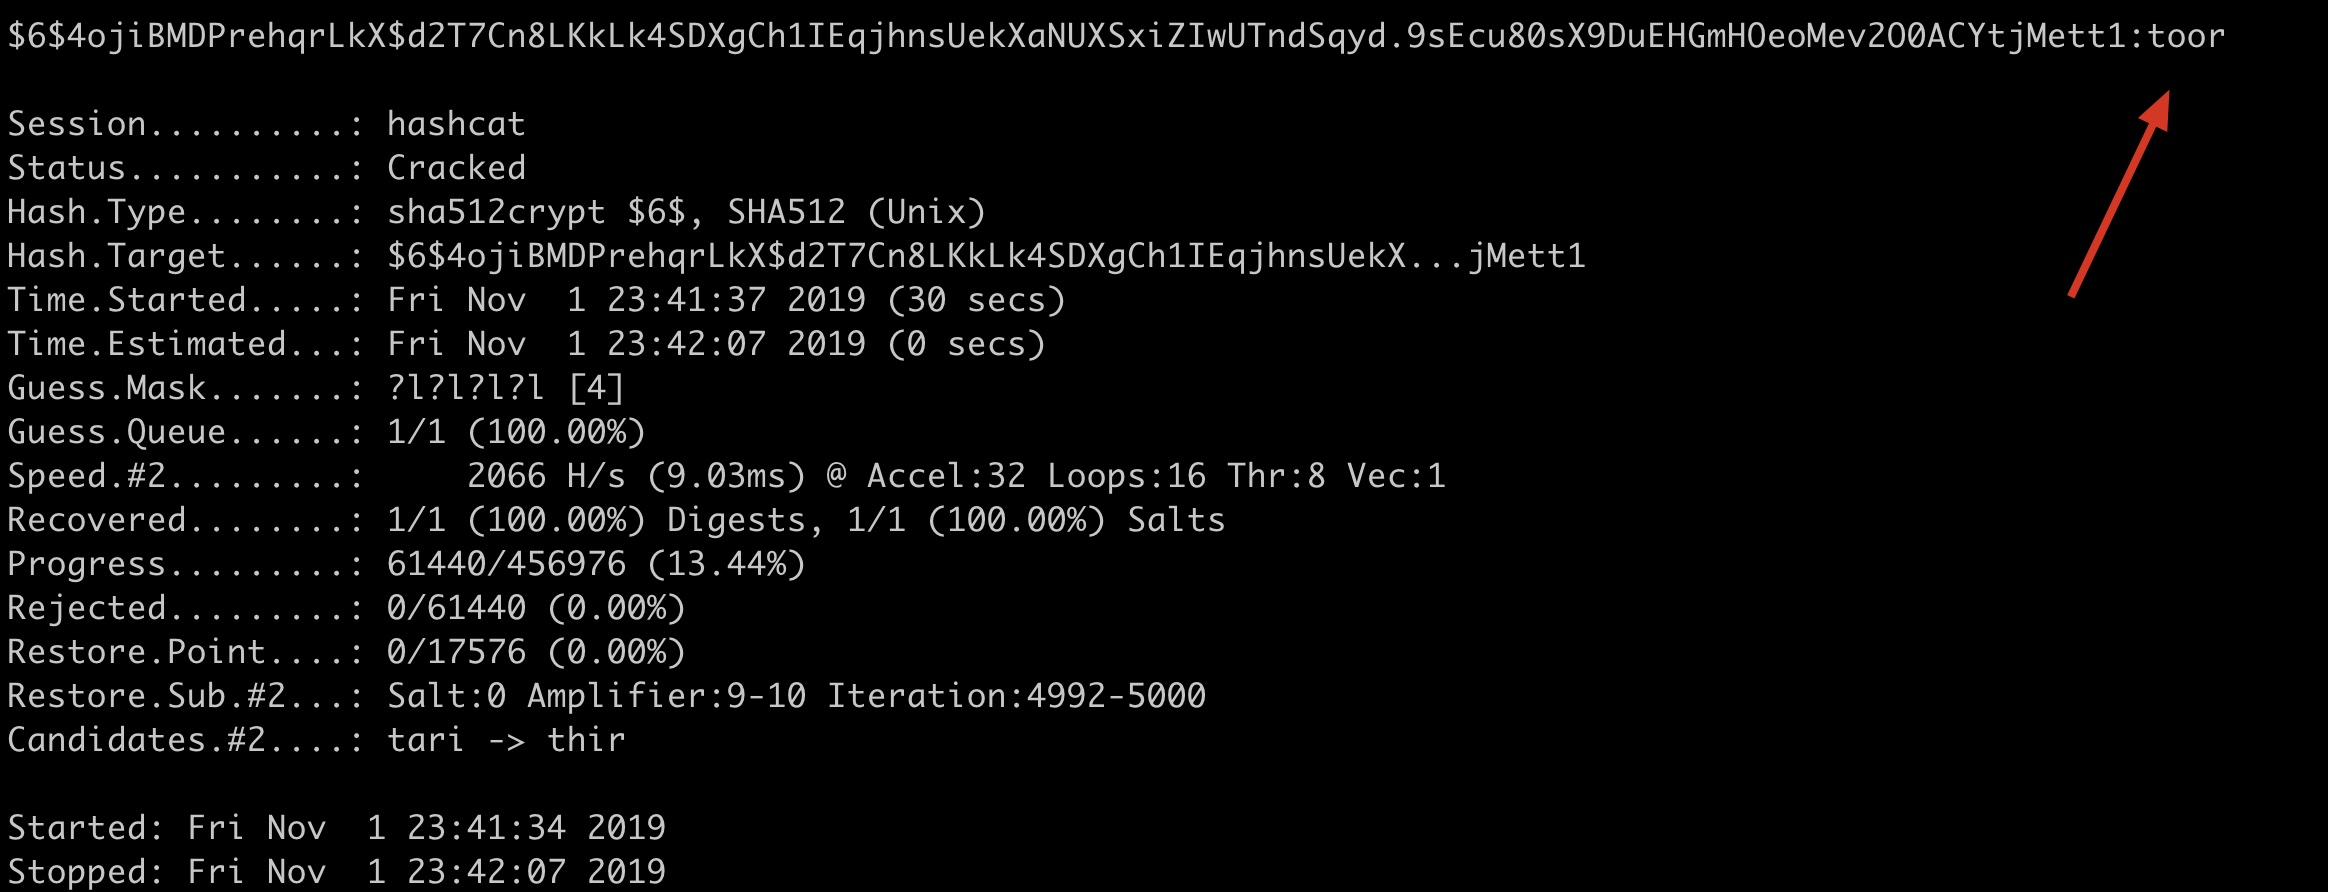
# قناع كسر كلمة مرور الجذر لا يسجل التجزئة المكسورة بنجاح في potfile حدد الجهاز 2 (العرض الأساسي) لتشغيل كلمة المرور وتشغيل hashcat الأمثل -a 3 -m 1800 --force '$6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1' '? ل ؟ ل ؟ ل ؟ l' -O -d 2 --potfile-disable# قناع كسر كلمة مرور الجذر تجاهل اسم المستخدم لا تسجل التجزئة المكسورة بنجاح في potfile حدد الجهاز 2 (العرض الأساسي) لتشغيل كلمة المرور وتشغيل hashcat الأمثل -A 3 -m 1800 --force ' الجذر: $6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1' '? ل ؟ ل ؟ ل ؟ l' -O -d 2 --username --potfile-disable
وحدة المعالجة المركزية المدمجة والرسومات المستقلة ضمن نظام التشغيل macOS لا يمكن كسرها ، هنا قام Guoguang نفسه بالتبديل يدويًا بين -d 2 واستخدام العرض الأساسي للتشغيل بنجاح:
قاموس كسر Windows LM Hash
bash
hashcat -a 0 -m 3000 --force '921988ba001dc8e14a3b108f3fa6cb6d' password.txt
قاموس كسر Windows NTLM Hash
hashcat -a 0 -m 1000 --force 'e19ccf75ee54e06b06a5907af13cef42' password.txt
توزيع الكراك
| المعلمات | النوع | الوصف | فهم Guoguang | مثال |
|---|---|---|---|---|
| –brain-server | تمكين brain server | تمكين الخادم الرئيسي | ||
| -z ، –brain-client | تمكين عميل الدماغ ، ينشط -S | تمكين العميل الموزع | ||
| –brain-client-features | Num | تعريف ميزات عميل الدماغ ، انظر أدناه | تحديد وظائف العميل | –brain-client-features=3 |
| –brain-host | Str | مضيف خادم الدماغ (IP أو المجال) | عنوان IP أو مجال الخادم الرئيسي | –brain-host=127.0.0.1 |
| – منفذ الدماغ | منفذ | منفذ خادم الدماغ | منفذ الخادم الرئيسي | –brain-port=13743 |
| –brain-password | Str | كلمة مرور مصادقة خادم الدماغ | كلمة مرور المصادقة للخادم الرئيسي | –brain-password=e8acfc7280c48009 |
| –brain-session | Hex | يتجاوز جلسة الدماغ المحسوبة تلقائيًا | الكتابة التلقائية للجلسة الرئيسية المحسوبة | –brain-session=0x2ae611db |
| –brain-session-whitelist | Hex | السماح بجلسات معينة فقط ، مفصولة بفواصل | يُسمح فقط بمحادثات معينة ، مفصولة بفواصل | –brain-session-whitelist=0x2ae611db |
ميزات العميل
bash
- [ brain Client Features ] -  # | Features
 ===+========
  1 | إرسال hashed passwords                       #  إرسال كلمة مرور متصدعة
  2 | Send attack positions                       #  إرسال المواقع المتصدعة
  3 | Send hashed passwords and attack positions  # Send{ }hashed{ }passwords{ }and{ }attack{ }positions{ }{ }#{ }Send