 दस्तावेज़ पासवर्ड रिकवरी मास्टर
हैशकैट एक पासवर्ड ब्लास्टिंग उपकरण है और सूचना सुरक्षा के लिए आवश्यक उपकरणों में से एक है । मैं इसके द्वारा इस लेख के रिकॉर्ड और सारांश को संग्रहित करता हूं ।
हैशकैट एक पासवर्ड ब्लास्टिंग कलाकृति है और सूचना सुरक्षा के लिए आवश्यक उपकरणों में से एक है । मैं आपातकालीन स्थिति में रिकॉर्ड और सारांश के लिए इस लेख को संग्रहित करता हूं । यह उन नेटिज़न्स की भी मदद कर सकता है जिन्होंने इस लेख को पढ़ा है ।
परिचय
हैशकैट दुनिया का सबसे तेज़ पासवर्ड क्रैकर है और एक ओपन सोर्स, वितरित उपकरण है जो मल्टी-प्लेटफ़ॉर्म और मल्टी-एल्गोरिदम का समर्थन करता है ।
आधिकारिक: https://hashcat.net/hashcat/
Github:https://github.com/hashcat/hashcat
安装
Windows
https://github.com/hashcat/hashcat/releases 下载最新版压缩包,解压根据自己的平台运行 hashcat64.exe 或者 hashcat32.exe
常用参数
-m क्रैक हैश प्रकार
क्रैक किए जाने वाले हैश प्रकार को निर्दिष्ट करता है, इसके बाद हैश प्रकार के अनुरूप संख्या
-ए क्रैकिंग मोड
उपयोग किए जाने वाले क्रैकिंग मोड को निर्दिष्ट करें, और इसका मान सामने वाले मापदंडों को संदर्भित करता है:
- [ हमला मोड ] -

  # | मोड
 ===+======
  0 | सीधे                # प्रत्यक्ष शब्दकोश क्रैक
  1 | संयोजन             # संयोजन दरार
  3 | ब्रूट-फोर्स             #  मास्क ब्रूट क्रैकिंग
  6 | हाइब्रिड वर्डलिस्ट + मास्क  # डिक्शनरी+मास्क क्रैक
  7 | हाइब्रिड मास्क + वर्डलिस्ट  # मास्क+डिक्शनरी क्रैक
– increment
वृद्धिशील क्रैकिंग मोड सक्षम करें और हैशकैट को निर्दिष्ट पासवर्ड लंबाई सीमा के भीतर क्रैकिंग करने दें
–increment-min
पासवर्ड की न्यूनतम लंबाई, जिसके बाद सीधे एक पूर्णांक के बराबर हो सकता है, एक साथ
–increment-max
पासवर्ड की अधिकतम लंबाई का उपयोग करने के लिए वृद्धिशील मोड को कॉन्फ़िगर करें, जिसके बाद सीधे एक पूर्णांक के बराबर हो सकता है, एक साथ
–force
का उपयोग करने के लिए वृद्धिशील मोड को कॉन्फ़िगर करें क्रैकिंग प्रक्रिया के दौरान चेतावनी संदेश को अनदेखा करें
–remove
सफलतापूर्वक क्रैक किए गए हैश{
} को हटाएं
-O
--आउटफ़ाइल सफलतापूर्वक क्रैक किए गए हैश और संबंधित प्लेनटेक्स्ट पासवर्ड के भंडारण स्थान को निर्दिष्ट करता है
-O
--ऑप्टिमाइज्ड-कर्नेल-सक्षम करें अनुकूलित कर्नेल सक्षम करें (पासवर्ड की लंबाई सीमित करें)
-d
--opencl-devices ओपनसीएल उपकरणों को निर्दिष्ट करें, मैं यहां समर्थित उपकरणों की सूची इस प्रकार है:
कोड
* डिवाइस #1: इंटेल(आर) कोर(टीएम) i7-9750H सीपीयू @ 2.60GHz, छोड़ दिया गया ।
*   डिवाइस   # 2:   इंटेल (आर)   यूएचडी   ग्राफिक्स   630,   384/1536   एमबी   आवंटित करने योग्य,   24MCU
*   डिवाइस   # 3:   AMD   Radeon   प्रो   555X   गणना   इंजन,   1024/4096   एमबी   आवंटित करने योग्य,   12MCU
- डी
- ओपनसीएल-डिवाइस-प्रकार ओपनसीएल के डिवाइस प्रकार को निर्दिष्ट करें । हैशकैट निम्नलिखित डिवाइस प्रकारों का समर्थन करता है:
बैश
1 | सीपीयू2 | जीपीयू3 | एफपीजीए, डीएसपी, सह-प्रोसेसर
आमतौर पर उपयोग किया जाने वाला -डी 2 निर्दिष्ट जीपीयू क्रैकिंग
मास्क क्रैकिंग
मास्क नियम
बैश
 ?  | वर्णसेट===+==
 l | abcdefghijklmnopqrstuvwxyz          # लोअरकेस लेटर a-z
 u | ABCDEFGHIJKLMNOPQRSTUVWXYZ          # कैपिटल लेटर A-Z
 d | 0123456789                          #  संख्या  0-9
 h | 0123456789abcdef                    # संख्या  + abcdef
 H | 0123456789ABCDEF                    # संख्या  + ABCDEF
 s |  ! "#$%&'()*+,-./:; <=>? @[\]^_`{|}~   # विशेष वर्ण
 ए | ? एल? आप? डी? s                            #  कीबोर्ड पर दिखाई देने वाले सभी वर्ण
b | 0 - 0xff # {} कस्टम मास्क नियम
bash
--custom-charset1 [chars]  -1 के बराबर
--custom-charset2 [chars]  -2 के बराबर है
--custom-charset3 [chars]  -3 के बराबर है
--custom-charset4 [chars]  -4
मास्क में का उपयोग करने के बराबर है? 1、? 2、? 3、? 4
कुछ मामलों का प्रतिनिधित्व करने के लिए:
bash
--custom-charset1 abcd123456! @-+
इस समय? 1 का मतलब है abcd123456! @ - +
बैश
- कस्टम-charset2 ? एल? d
इस समय? 2 का मतलब है ? एल? d का अर्थ है ? h अंक + छोटे अक्षर:
bash
-3 abcdef -4 123456
इस समय ? 3? 3? 3? 3? 4? 4? 4? 4 का अर्थ है कि पहले चार अंक abcdef हो सकते हैं, और अंतिम चार अंक 123456
शब्दकोश क्रैक
कोड
1q2w3e4r` का MD5 मान `5416d7cd6ef195a0f7622a9c56b55e84
bash
hashcat -a 0 -m 0 '5416d7cd6ef195a0f7622a9c56b55e84' hashpass.txt -o success.txt
क्रैक किए गए पासवर्ड को हटाएं
कभी-कभी क्रैक करते समय निम्नलिखित संकेत दिखाई देगा:
कोड
जानकारी: सभी हैश पॉटफ़ाइल में पाए गए! उपयोग करें --उन्हें प्रदर्शित करने के लिए दिखाएं ।
इससे पता चलता है कि पासवर्ड पहले हमारे द्वारा सफलतापूर्वक क्रैक किया गया है, इसलिए हैशकैट अब प्रदर्शित नहीं होगा, आप पासवर्ड प्रदर्शित करने के लिए बाद में पैरामीटर --show जोड़ सकते हैं:
bash
हैशकैट -a 0 -m 0 'cbc8f5435c87e13c5d14e6ce92358d68' हैशपास.txt --दिखाएं
cbc8f5435c87e13c5d14e6ce92358d68:123456@abc
हैशकैट सफलतापूर्वक क्रैक की गई पासवर्ड फ़ाइलों को संग्रहीत करता है: ~/.hashcat/hashcat.potfile
यदि आप क्रैक किए गए पासवर्ड को सीधे प्रदर्शित करना चाहते हैं, तो आप फ़ाइल को सीधे हटा सकते हैं ।
बैच क्रैक
बैश
# पिछले सफलतापूर्वक क्रैक किए गए रिकॉर्ड को हटाएं rm ~/.hashcat/hashcat.potfile# hash.txt क्रैक करने के लिए पासवर्ड है hashpass.txt शब्दकोश है क्रैक का परिणाम success.txt पर निर्यात करें और hash.txt से सफलतापूर्वक क्रैक किए गए hashcat -a 0 -m 0 hash.txt hashpass.txt -o success.txt --निकालें
कॉम्बो क्रैक
मल्टी-डिक्शनरी क्रैक
bash
hashcat -a 1 -m 0 '5416d7cd6ef195a0f7622a9c56b55e84' hashpass1.txt hashpass1.txt
शब्दकोश + मास्क क्रैक
bash
echo -n admin888 |openssl MD5
7fef6171469e80d32c0559f88b377245
क्रैक admin888 का MD5 मान:
bash
hashcat -A 6 -m 0 '7fef6171469e80d32c0559f88b377245' hashpass.txt -O
मास्क + डिक्शनरी क्रैक
बैश
हैशकैट -ए 7 -एम 0 '7fef6171469e80d32c0559f88b377245' 'एडीएमआई? एल? डी? डी? d' hashpass.txt -O
क्रैक केस
8-बिट MD5 एन्क्रिप्शन के लिए डिजिटल क्रैक
बनाम 23323323 MD5 एन्क्रिप्शन करें:
bash
$ echo -n 23323323 |openssl MD5
5a745e31dbbd93f4c86d1ef82281688b
क्रैकिंग के लिए हैशकैट का उपयोग करें:
bash
hashcat -a 3 -m 0 --force '5a745e31dbbd93f4c86d1ef82281688b' '? डी? डी? डी? डी? डी? डी? डी? d' -O
8-बिट MD5 एन्क्रिप्टेड अपरकेस और लोअरकेस लेटर क्रैक
bash
$ echo -n PassWord |openssl MD5
a9d402bfcde5792a8b531b3a82669585
क्रैकिंग के लिए हैशकैट का उपयोग करें:
bash
हैशकैट -a 3 -m 0 -1 '? एल? यू' --बल 'a9d402bfcde5792a8b531b3a82669585' '? 1? 1? 1? 1? 1? 1? 1? 1' -O
यह एक कस्टम नियम -1 को परिभाषित करता है । इस समय, ? 1 का अर्थ है ? एल? यू, यानी अपरकेस और लोअरकेस अक्षर ।
5-7 अंक MD5 एन्क्रिप्टेड अपरकेस और लोअरकेस अक्षर + डिजिटल क्रैक
Admin88 MD5 मान 2792e40d60bac94b4b163b93566e65a9
bash
हैशकैट -a 3 -m 0 -1 '? एल? आप? d ' - बल ' 2792e40d60bac94b4b163b93566e65a9 ' - वृद्धि - वृद्धि-न्यूनतम 5 - वृद्धि-अधिकतम 7 '? 1? 1? 1? 1? 1? 1? 1' -O
यह एक कस्टम नियम -1 को परिभाषित करता है । इस समय, ? 1 का अर्थ है ? एल? आप? डी, यानी अपरकेस और लोअरकेस अक्षर + संख्याएँ ।
व्यवस्थापक 10 अंकों के MD5 एन्क्रिप्टेड अपरकेस और लोअरकेस अक्षर + संख्यात्मक क्रैक
व्यवस्थापक23323 MD5 मान a9991129897a44e0d1c2855c3d7dccc4
bash
हैशकैट -a 3 -m 0 -1 '? एल? आप? डी ' - बल ' a9991129897a44e0d1c2855c3d7dccc4 ' ' व्यवस्थापक? 1? 1? 1? 1? 1' -O
MySQL4.1/MySQL5
MySQL के लिए पासवर्ड देखें:
MySQL
MySQL> select Password from mysql.user;
+-------------------------------------------+
| पासवर्ड                                  |
+-------------------------------------------+
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
+-------------------------------------------+
4   पंक्तियाँ   में   सेट   (0.00   सेकंड)
फिर शब्दकोश क्रैक के साथ शुरू करें:
bash
hashcat -a 0 -m 300 --force '81F5E21E35407D884A6CD4A731AEBFB6AF209E1B' hashpass.txt -O
लिनक्स /etc/shadow sha512crypt $6$, SHA512 (यूनिक्स)
/etc/shadow पासवर्ड फ़ाइल देखें:
bash
root@kali-linux:~# cat /etc/shadowroot:$6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1:18201:0:999999:7:::
डेमन:*:18024:0:99999:7:::
बिन:*:18024:0:99999:7:::
सिस्टम:*:18024:0:99999:7:::
सिंक:*:18024:0:99999:7:::
खेल:*:18024:0:99999:7:::
आदमी:*:18024:0:99999:7:::
एलपी:*:18024:0:99999:7:::
मेल:*:18024:0:99999:7:::
समाचार:*:18024:0:99999:7:::
यूयूसीपी:*:18024:0:99999:7:::
प्रॉक्सी:*:18024:0:99999:7:::
www-data:*:18024:0:99999:7:::
बैकअप: *: 18024:0:99999:7:::
सूची:*:18024:0:99999:7:::
आईआरसी:*:18024:0:99999:7:::
मच्छे:*:18024:0:99999:7:::
कोई नहीं:*:18024:0:99999:7:::
_apt:*:18024:0:99999:7:::
सिस्टमड-टाइमसिंक:*:18024:0:99999:7:::
सिस्टम-नेटवर्क:*:18024:0:99999:7:::
systemd-समाधान: *: 18024:0:99999:7:::
mysql:!: 18024:0:99999:7:::
एनटीपी:*:18024:0:99999:7:::
संदेशबस:*:18024:0:99999:7:::
एआरपीवॉच:!: 18024:0:99999:7:::
डेबियन-एक्ज़िम:!: 18024:0:99999:7:::
uuidd:*:18024:0:99999:7:::
रेडसॉक्स:!: 18024:0:99999:7:::
टीएसएस:*:18024:0:99999:7:::
rwhod:*:18024:0:99999:7:::
आयोडीन:*:18024:0:99999:7:::
मिरेडो:*:18024:0:99999:7:::
dnsmasq:*:18024:0:99999:7:::
पोस्टग्रेस:*:18024:0:99999:7:::
usbmux:*:18024:0:99999:7:::
आरटीकिट:*:18024:0:99999:7:::
आश्चर्यजनक 4:!: 18024:0:99999:7:::
sshd:*:18024:0:99999:7:::
डेबियन-एसएनएमपी:!: 18024:0:99999:7:::
एसएसएलएच:!: 18024:0:99999:7:::
पल्स:*:18024:0:99999:7:::
भाषण-प्रेषक:!: 18024:0:99999:7:::
अवही:*:18024:0:99999:7:::
सानेड:*:18024:0:99999:7:::
inetsim:*:18024:0:99999:7:::
रंग:*:18024:0:99999:7:::
जियोक्लू:*:18024:0:99999:7:::
राजा-फिशर:*:18024:0:99999:7:::
डेबियन-जीडीएम:*:18024:0:99999:7:::
dradis:*:18024:0:99999:7:::
बीफ-xss:*:18024:0:99999:7:::
सिस्टम-कोरडंप:!!: 18082:
आप देख सकते हैं कि रूट में एक पासवर्ड है । पहले $6 सतह हैश की एन्क्रिप्शन विधि का उपयोग किया गया था: sha512crypt $6 $, SHA512 (यूनिक्स)।
बैश
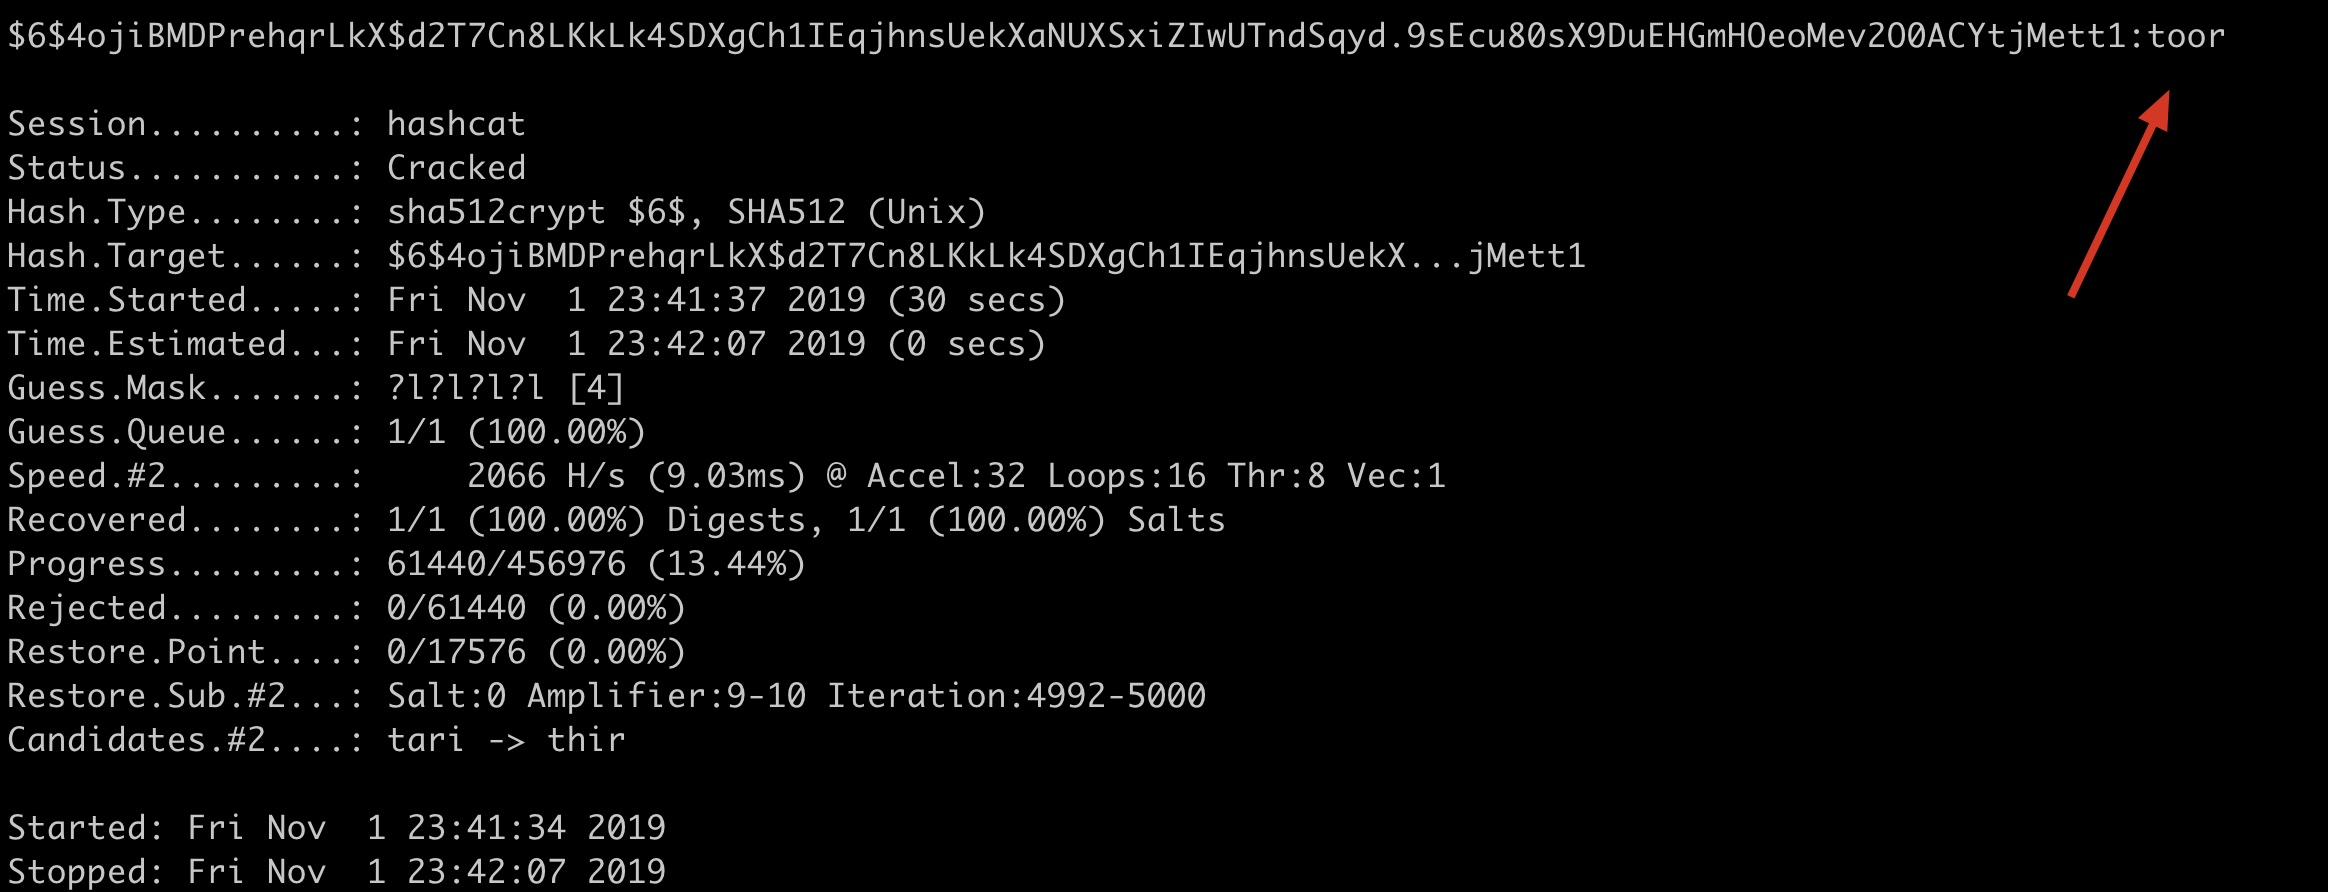
# मास्क क्रैकिंग रूट पासवर्ड पॉटफ़ाइल में सफल क्रैकिंग हैश रिकॉर्ड नहीं करता है । पासवर्ड चलाने के लिए डिवाइस 2 (कोर डिस्प्ले) निर्दिष्ट करें और ऑप्टिमाइज़ेशन हैशकैट -ए 3 -एम 1800 --फोर्स '$6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1' '? एल? एल? एल? l' -O -d 2 --potfile-disable# मास्क क्रैकिंग रूट पासवर्ड उपयोगकर्ता नाम को अनदेखा करें क्रैकिंग को रिकॉर्ड न करें पॉटफ़ाइल में सफल हैश पासवर्ड चलाने के लिए डिवाइस 2 (कोर डिस्प्ले) निर्दिष्ट करें और अनुकूलित हैशकैट -A 3 -m 1800 --बल ' रूट:$6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1' '? एल? एल? एल? l' -O -d 2 --username --potfile-disable
मैकोस के अंतर्निहित सीपीयू और स्वतंत्र ग्राफिक्स क्रैक नहीं किया जा सकता है, यहां गुओगुआंग ने स्वयं कोर डिस्प्ले के साथ -d 2 को सफलतापूर्वक चलाने के लिए मैन्युअल रूप से स्विच किया:
शब्दकोश क्रैक विंडोज एलएम हैश
bash
हैशकैट -ए 0 -एम 3000 --बल '921988ba001dc8e14a3b108f3fa6cb6d' पासवर्ड.txt
शब्दकोश क्रैक विंडोज एनटीएलएम हैश
hashcat -a 0 -m 1000 --force 'e19ccf75ee54e06b06a5907af13cef42' password.txt
वितरण दरार
| पैरामीटर | प्रकार | विवरण | गुओगुआंग की समझ | उदाहरण |
|---|---|---|---|---|
| –brain-server | मस्तिष्क सर्वर सक्षम करें | प्राथमिक सर्वर सक्षम करें | ||
| -z, –brain-client | मस्तिष्क क्लाइंट सक्षम करें, सक्रिय करें -S | वितरित क्लाइंट सक्षम करें | ||
| –brain-client-features | Num | मस्तिष्क क्लाइंट सुविधाओं को परिभाषित करें, नीचे देखें | क्लाइंट कार्यक्षमता को परिभाषित करें | –brain-client-features=3 |
| –brain-host | Str | ब्रेन सर्वर होस्ट (आईपी या डोमेन) | प्राथमिक सर्वर का आईपी या डोमेन | –ब्रेन-होस्ट=127.0.0.1 |
| –ब्रेन-पोर्ट | पोर्ट | ब्रेन सर्वर पोर्ट | प्राथमिक सर्वर पोर्ट | –brain-port=13743 |
| –brain-password | Str | मस्तिष्क सर्वर प्रमाणीकरण पासवर्ड | प्राथमिक सर्वर के लिए प्रमाणीकरण पासवर्ड | –brain-password=e8acfc7280c48009 |
| –brain-session | Hex | स्वचालित रूप से गणना की गई मस्तिष्क सत्र को ओवरराइड करता है | पहले से ही गणना किए गए मुख्य सत्र को स्वचालित रूप से ओवरराइट करें | –brain-session=0x2ae611db |
| –brain-session-whitelist | Hex | केवल दिए गए सत्रों को अनुमति दें, अल्पविराम से अलग करें | केवल दिए गए वार्तालापों को अनुमति दें, अल्पविराम द्वारा अलग | –brain-session-whitelist=0x2ae611db |
क्लाइंट फ़ीचर
bash
- [ brain Client Features ] -  # | Features
 ===+========
  1 | भेजें हैश पासवर्ड                       #  क्रैक पासवर्ड भेजें
  2 | Send attack positions
  3 | Send hashed passwords and attack positions  # क्रैक पासवर्ड और क्रैक लोकेशन भेजें