 Documenti di recupero password Master
Hashcat è uno strumento di esplosione delle password e uno degli strumenti essenziali per la sicurezza delle informazioni. Con la presente raccogli questo articolo per registrare il riassunto.
Hashcat è uno strumento di esplosione delle password e uno degli strumenti essenziali per la sicurezza delle informazioni. Con la presente raccogliamo questo articolo per registrare il riassunto in caso di emergenza. Potrebbe anche aiutare gli utenti della rete che leggono questo articolo.
Introduzione
Hashcat è il programma di cracking di password più veloce al mondo ed è uno strumento distribuito open source che supporta multi-piattaforma e multi-algoritmo.
Ufficiale: https://hashcat.net/hashcat/
Github:https://github.com/hashcat/hashcat
安装
Windows
https://github.com/hashcat/hashcat/releases 下载最新版压缩包,解压根据自己的平台运行 hashcat64.exe 或者 hashcat32.exe
常用参数
-m Crack hash Type
Specifica il tipo di hash da crackare, seguito dal numero corrispondente al tipo di hash
-a Crack Mode
Specifica la modalità di crack da utilizzare, il cui valore fa riferimento ai parametri successivi:
 -   [  Attack   Modes  ]   -

    #   |   Modalità
 ===+======
    0   |   dritto                                 #   dizionario diretto crack
    1   |   combinazione                           #   combinazione crack
    3   |   forza bruta                           #   maschera forza bruta
    6   |   ibrido   Wordlist   +   Mask     #   dizionario + maschera crack
    7   |   ibrido   maschera   +   lista delle parole     #   maschera + cracking del dizionario
– increment
Abilita la modalità di cracking incrementale e lascia che hashcat esegua il cracking all'interno dell'intervallo di lunghezza della password specificato
– increment-min
La lunghezza minima della password è direttamente uguale a un numero intero. Configura la modalità increment per usarla insieme
– increment-max
La lunghezza massima della password è direttamente uguale a un numero intero. Configura la modalità increment per usarla insieme
– force
Ignora I messaggi di avviso durante il processo di cracking
– remove
Elimina l'hash che è stato crackato con successo
– username
-o
- -outfile Specifica la posizione di archiviazione dell'hash dopo il cracking riuscito e della corrispondente password in testo chiaro
-o
- -optimized-kernel-enable Abilita il kernel ottimizzato (limita la lunghezza della password)
-d
- -opencl-devices Specifica i dispositivi opencl L'elenco dei dispositivi supportati qui è il seguente:
Code
 *   Device   #1:   Intel (R)   Core (TM)   i7-9750H   CPU   @   2,60 GHz,   saltato.
*   Dispositivo   #2:   Intel (R)   UHD   Grafica   630,   384/1536   MB   Assegnabile,   24MCU
*   Dispositivo   #3:   AMD   Radeon   Pro   555X   Compute   motore,   1024/4096   MB   allocabile,   12MCU
-D
- -opencl-device-types Specifica il tipo di dispositivo opencl. Hashcat supporta i seguenti tipi di dispositivo:
bash
1 | CPU2 | GPU3 | FPGA, DSP, Co-processore
Generalmente utilizzato -D 2 Specifica GPU crack
crack della maschera
regole della maschera
bash
  ?   |   set di caratteri = = = + = = = = = = = = = =
  l   |   abcdefghijklmnopqrstuvwxyz                     #   Lettere minuscole   a-z
  u   |   ABCDEFGHIJKLMNOPQRSTUVWXYZ                     #   maiuscole   A-Z
  d   |   0123456789                                                     #   Numeri   0-9
  h   |   0123456789abcdef                                         #   numeri   +   abcdef
  H   |   0123456789ABCDEF                                         #   numeri   +   ABCDEF
  s   |    ! "#$%&'()*+,-./:; <=>? @ [\] ^_` {|} ~       #   Caratteri speciali
  a   |  ? Io? Tu? d? s                                                         #   Tutti i caratteri visibili sulla tastiera
  b   |   0   -   0xff                                                   #   potrebbe essere
regola di maschera personalizzata
bash
 - -custom-charset1   [chars] equivalente a   -1
- -custom-charset2   [caratteri] equivalente a   -2
- -custom-charset3   [caratteri] Equivalente a   -3
- -custom-charset4   [chars] equivalente a   -4
usando nella maschera? 1、? 2、? 3、? 4 per rappresentare
alcuni casi:
bash
- -custom-charset1 abcd123456! @- +
In questo momento? 1 significa abcd123456! @- +
bash
- -caratteri personalizzati 2 ? Io? d
In questo momento? 2 significa ? Io? d è ? h Numeri + lettere minuscole:
bash
-3 abcdef -4 123456
In questo momento ? 3? 3? 3? 3? 4? 4? 4? 4 è rappresentato come le prime quattro cifre potrebbero essere abcdef e le ultime quattro cifre potrebbero essere 123456
Dictionary Crack
codice
Il valore MD5 di 1q2w3e4r` è ` 5416d7cd6ef195a0f7622a9c56b55e84
bash
hashcat -a 0 -m 0 ' 5416d7cd6ef195a0f7622a9c56b55e84 ' hashpass.txt -o success.txt
Elimina la password crackata
A volte apparirà il seguente prompt quando viene crackata:
codice
INFO: tutti gli hashes trovati in potfile! Use - -show to display them.
Ciò indica che la password è stata craccata con successo da noi in precedenza, quindi l'hashcat non viene più visualizzato. Puoi aggiungere il parametro - -show in seguito per visualizzare la password:
bash
 hashcat   -a   0   -m   0   ' cbc8f5435c87e13c5d14e6ce92358d68 '   hashpass.txt   - -show
cbc8f5435c87e13c5d14e6ce92358d68: 123456@abc
La posizione in cui Hashcat memorizza il file della password crollato con successo è: ~ /. hashcat/hashcat.potfile
Se desideri visualizzare direttamente la password crollata, puoi eliminarla direttamente il file.
batch crack
bash
# Elimina i record precedentemente crackati con successo rm ~ /. hashcat/hashcat.potfile# hash.txt è la password da crackare hashpass.txt è il dizionario Esporta il risultato crackato in success.txt e elimina l'hashcat crackato con successo da hash.txt -a 0 -m 0 hash.txt hashpass.txt -o success.txt - -Rimuovi
Crack combinato
Crack multi-dizionario
bash
hashcat -a 1 -m 0 ' 5416d7cd6ef195a0f7622a9c56b55e84 ' hashpass1.txt hashpass1.txt
Dictionary + Mask Crack
bash
 echo   -n   admin888   |openssl   MD5
7fef6171469e80d32c0559f88b377245
Crack il valore MD5 di admin888 :
bash
hashcat -a 6 -m 0 ' 7fef6171469e80d32c0559f88b377245 ' hashpass.txt -O
maschera + crack dizionario
bash
hashcat -a 7 -m 0 ' 7fef6171469e80d32c0559f88b377245 ' ' admi? Io? d? d? d ' hashpass.txt -O
Caso di crack
Crack digitale con crittografia MD5 a 8 bit
Crittografia MD5 su 23323323 :
bash
 $   echo   -n   23323323   |openssl   MD5
5a745e31dbbd93f4c86d1ef82281688b
Utilizzare Hashcat per cracking:
bash
hashcat -a 3 -m 0 - -forza ' 5a745e31dbbd93f4c86d1ef82281688b ' '? d? d? d? d? d? d? d? d ' -O
8 bit MD5 crittografia lettere maiuscole e minuscole crack
bash
 $   echo   -n   PassWord   |openssl   MD5
a9d402bfcde5792a8b531b3a82669585
Utilizzare hashcat per cracking:
bash
hashcat -a 3 -m 0 -1 '? Io? u ' - -Forza ' a9d402bfcde5792a8b531b3a82669585 ' '? 1? 1? 1? 1? 1? 1? 1? 1 ' -O
Qui è definita una regola personalizzata -1, in questo momento ? 1 significa ? Io? u, cioè lettere maiuscole e minuscole.
Lettere maiuscole e minuscole + numeri crittografati MD5 a 5-7 bit
Admin88 di Il valore MD5 è 2792e40d60bac94b4b163b93566e65a9
bash
hashcat -a 3 -m 0 -1 '? Io? Tu? d ' - -forza ' 2792e40d60bac94b4b163b93566e65a9 ' - -incremento - -incremento-min 5 - -incremento-max 7 '? 1? 1? 1? 1? 1? 1? 1 ' -O
Qui è definita una regola personalizzata -1, in questo momento ? 1 significa ? Io? Tu? d, cioè lettere maiuscole e minuscole + numeri.
admin Inizio 10 bit MD5 crittografato lettere maiuscole e minuscole + numeri crack
admin23323 Il valore MD5 è a9991129897a44e0d1c2855c3d7dccc4
bash
hashcat -a 3 -m 0 -1 '? Io? Tu? d ' - -forza ' a9991129897a44e0d1c2855c3d7dccc4 ' ' amministratore? 1? 1? 1? 1? 1 ' -O
MySQL4.1/MySQL5
Visualizza la Password di mysql:
mysql
 mysql >   Seleziona   Password   da   mysql.user;
+-------------------------------------------+
|   Password                                                                     |
+-------------------------------------------+
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
+-------------------------------------------+
4   righe   in   set   (0.00   sec)
quindi inizia a utilizzare il crack del dizionario:
bash
hashcat -a 0 -m 300 - -force ' 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B ' hashpass.txt -O
Linux/etc/shadow sha512crypt $6$, SHA512 (Unix)
Visualizza il file della password /etc/shadow :
bash
 root@kali-linux: ~ #   cat   /etc/shadowroot:$6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1:18201:0:99999:7:::
daemon:*:18024:0:99999:7:::
bin:*:18024:0:99999:7:::
sys:*:18024:0:99999:7:::
Sincronizzazione:*:18024:0:99999:7:::
Giochi:*:18024:0:99999:7:::
Uomo:*:18024:0:99999:7:::
lp:*:18024:0:99999:7:::
Posta:*:18024:0:99999:7:::
Notizie:*:18024:0:99999:7:::
uucp:*:18024:0:99999:7:::
proxy:*:18024:0:99999:7:::
www-data:*:18024:0:99999:7:::
backup: *: 18024:0:99999:7:::
Elenco:*:18024:0:99999:7:::
irc:*:18024:0:99999:7:::
gnats:*:18024:0:99999:7:::
nessuno:*:18024:0:99999:7:::
_apt:*:18024:0:99999:7:::
systemd-timesync:*:18024:0:99999:7:::
systemd-network:*:18024:0:99999:7:::
systemd-risolve:*:18024:0:99999:7:::
mysql:!: 18024:0:99999:7:::
ntp:*:18024:0:99999:7:::
MessaggieBus:*:18024:0:99999:7:::
arpwatch:!: 18024:0:99999:7:::
Debian-exim:!: 18024:0:99999:7:::
uuidd:*:18024:0:99999:7:::
Calzini rossi:!: 18024:0:99999:7:::
tss:*:18024:0:99999:7:::
rwhod:*:18024:0:99999:7:::
Iodio:*:18024:0:99999:7:::
miredo:*:18024:0:99999:7:::
dnsmasq:*:18024:0:99999:7:::
postgres:*:18024:0:99999:7:::
usbmux:*:18024:0:99999:7:::
rtkit:*:18024:0:99999:7:::
stunnel4:!: 18024:0:99999:7:::
sshd:*:18024:0:99999:7:::
Debian-snmp: 18024:0:99999:7:::
sslh:!: 18024:0:99999:7:::
Pulso:*:18024:0:99999:7:::
Dispatch-Dispatcher:!: 18024:0:99999:7:::
avahi:*:18024:0:99999:7:::
saned:*:18024:0:99999:7:::
inetsim:*:18024:0:99999:7:::
colore:*:18024:0:99999:7:::
geoclue:*:18024:0:99999:7:::
Re-Phisher:*:18024:0:99999:7:::
Debian-gdm:*:18024:0:99999:7:::
dradis:*:18024:0:99999:7:::
Manzo-XSS:*:18024:0:99999:7:::
systemd-coredump:!!: 18082:::::::
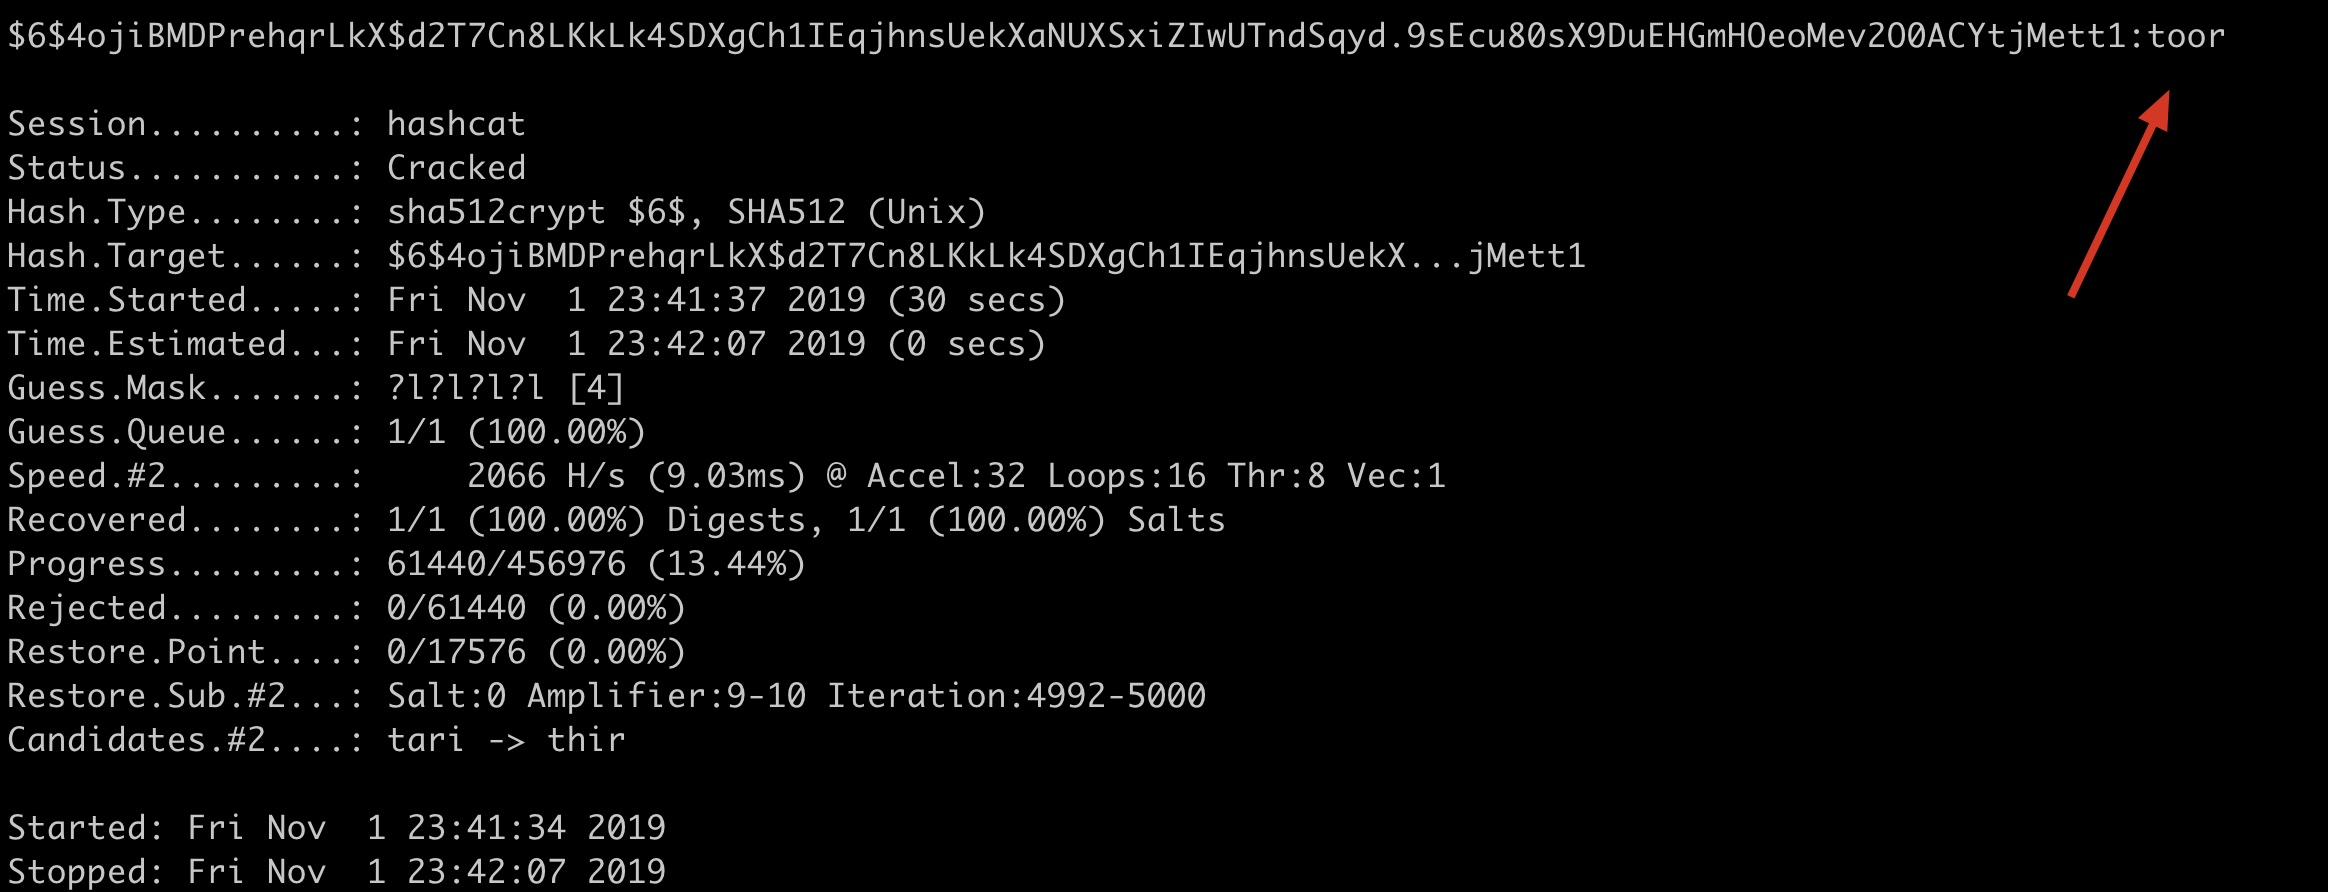
Puoi vedere che root ha una password. Il metodo di crittografia dell'hash superficiale utilizzato in precedenza è $6 : sha512crypt $6$, SHA512 (Unix).
bash
# Password root di cracking della maschera Non registra l'hash di cracking riuscito nel potfile Specifica il dispositivo 2 (display core) per eseguire la password e attivare l'ottimizzazione hashcat -a 3 -m 1800 - -force ' $6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1 ' '? Io? Io? Io? l ' -O -d 2 - -potfile-disable# Password root di cracking della maschera Ignora il nome utente Non registra il cracking riuscito in potfile hash Specifica il dispositivo 2 (display core) per eseguire la password e attivare l'ottimizzazione hashcat -a 3 -m 1800 - -force ' root:$6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1 ' '? Io? Io? Io? l ' -O -d 2 - -username - -potfile-disable
La CPU integrata e la grafica indipendente di macOS non possono essere crackate, qui lo stesso Guoguang ha cambiato manualmente -d 2 e ha usato il display core prima di esserlo con successo:
Dictionary Crack Windows LM Hash
bash
hashcat -a 0 -m 3000 - -force ' 921988ba001dc8e14a3b108f3fa6cb6d ' password.txt
Dictionary Crack Windows NTLM Hash
{
hashcat -a 0 -m 1000 - -force ' e19ccf75ee54e06b06a5907af13cef42 ' password.txt
distribuzione crack
| parametri | tipo | descrizione | comprensione di Guoguang | esempio |
|---|---|---|---|---|
| – brain-server | | abilitare brain server | abilitare server principale | |
| -z, – brain-client | | Abilita brain client, attiva-s | Abilita client distribuiti | |
| – brain-client-features | Num | Definisci le funzionalità del brain client, vedi sotto | Definire le funzionalità del client | – brain-client-features =3 |
| – brain-host | Str | brain server host (IP o dominio) | IP o dominio del server principale | – brain-host =127.0.0.1 |
| – brain-port | port | brain server port | Porta del server principale | – brain-port =13743 |
| – brain-password | Str | password di autenticazione del server del cervello | password di autenticazione del server principale | – brain-password = e8acfc7280c48009 |
| – brain-session | Hex | Sostituisce la sessione cerebrale calcolata automaticamente | Sovrascrivere automaticamente la sessione principale già calcolata | – brain-session =0x2ae611db |
| – brain-session-whitelist | Hex | Consentire solo sessioni determinate, separate con virgola | Consentire solo conversazioni date, separate da virgola | – brain-session-whitelist =0x2ae611db |
Funzionalità Client
bash
 -   [  cervello   Client   Features  ]   -     #   |   Features
 ===+========
    1   |   Invia   Password hashed                                                 #   Invia password rotta
    2   |   invia   attacco   posizioni                                               #   invia posizione crackata
    3   |   invia   Password hashed     e   attacco   posizioni     #   invia password crollate e posizioni crollate