 Dokument adgangskode gendannelse mester
Hashcat er et adgangskodeeksplosionsværktøj og et af de væsentlige værktøjer til informationssikkerhed. Jeg bogmærker hermed denne artikel for at optage et resumé.
Hashcat er et adgangskodeeksplosionsværktøj og et af de væsentlige værktøjer til informationssikkerhed. Jeg bogmærker hermed denne artikel for at optage et resumé i nødstilfælde. Det kan også hjælpe netbrugere, der læser denne artikel.
Introduktion
Hashcat er det hurtigste adgangskodeknækkerprogram i verden. Det er et open source distribueret værktøj, der understøtter flere platforme og algoritmer.
Officiel: https://hashcat.net/hashcat/
Github:https://github.com/hashcat/hashcat
安装
Windows
https://github.com/hashcat/hashcat/releases 下载最新版压缩包,解压根据自己的平台运行 hashcat64.exe 或者 hashcat32.exe
常用参数
-m Crack hash-type
Angiv den hash-type, der skal knækkes, efterfulgt af tallet svarende til hash-typen
-A Crack-tilstand
Angiv den crack-tilstand, der skal bruges, og dens værdi henviser til de følgende parametre:
 -   [  angreb   Modes  ]   -

    #   |   tilstand
 ===+======
    0   |   lige                                 #   direkte ordbog crack
    1   |   kombination                           #   kombination crack
    3   |   Brute-force                           #   Maske Brute force cracking
    6   |   Hybrid   ordliste   +   Mask     #   ordbog + maske crack
    7   |   Hybrid   maske   +   ordliste     #   maske + ordbog crack
– increment
Aktiver den inkrementelle crack-tilstand og lad hashcat udføre crack inden for det angivne adgangskodelængdeområde
– increment-min
minimumslængde af adgangskoden, efterfulgt af direkte lig med et heltal, konfigurer increment-tilstanden sammen
– increment-max
maksimal længde af adgangskoden, efterfulgt af direkte lig med et heltal, konfigurer increment-tilstanden sammen
– force
Ignorer advarselsmeddelelsen under crack-processen
– fjern
Slet hash
, der er blevet knækket – brugernavn
-o
- -outfile Angiv lagerplaceringen af hash efter vellykket cracking og den tilsvarende plaintext-adgangskode
-o
- -optimized-kernel-enable Aktiver optimeret kerne (begræns adgangskodelængde)
-d
- -opencl-devices Angiv OpenCL-enheder, jeg understøtter her Listen over enheder er som følger:
kode
 *   enhed   #1:   Intel (R)   Core (TM)   i7-9750H   CPU   @   2,60GHz,   sprang over.
*   Enhed   #2:   Intel (R)   UHD   Grafik   630,   384/1536   MB   allokerbar,   24MCU
*   Enhed   #3:   AMD   Radeon   Pro   555X   Compute   Engine,   1024/4096   MB   allokerbar,   12MCU
-D
- -opencl-enhedstyper Angiv enhedstypen for opencl Hashcat understøtter følgende enhedstyper:
bash
1 | CPU2 | GPU3 | FPGA, DSP, Co-Processor
Generelt brugt -D 2 Angiv GPU crack
maske crack
maskeregler
bash
  ?   |   Tegnsæt = = = + = = = = = = = = = =
  l   |   abcdefghijklmnopqrstuvwxyz                     #   små bogstaver   a-z
  u   |   ABCDEFGHIJKLMNOPQRSTUVWXYZ                     #   store bogstaver   A-Z
  d   |   0123456789                                                     #   Nummer   0-9
  h   |   0123456789abcdef                                         #   tal   +   abcdef
  H   |   0123456789ABCDEF                                         #   tal   +   ABCDEF
  s   |    ! "#$%&'()*+,-./:; <=>? @ [\] ^_` {|} ~       #   Specialtegn
  en   |  ? l? Du? d? s                                                         #   Alle synlige tegn på tastaturet
  b   |   0   -   0xff                                                   #   kan bruges til at matche adgangskoder som mellemrum
brugerdefinerede maskeregler
bash
 - -custom-charset1   [chars] svarer til   -1
- -custom-charset2   [chars] svarer til   -2
- -custom-charset3   [chars] svarer til   -3
- -custom-charset4   [chars] svarer til   -4
Brug i masken? 1、? 2、? 3、? 4 for at repræsentere
nogle tilfælde:
bash
- -custom-charset1 abcd123456! @- +
På dette tidspunkt? 1 betyder abcd123456! @- +
bash
- -custom-charset2 ? l? d
På dette tidspunkt? 2 betyder ? l? d er ? h tal + små bogstaver:
bash
-3 abcdef -4 123456
På dette tidspunkt ? 3? 3? 3? 3? 4? 4? 4? 4 er udtrykt som de første fire cifre kan være abcdef, og de sidste fire cifre kan være 123456
ordbog crack
kode
1q2w3e4r` MD5-værdien er ` 5416d7cd6ef195a0f7622a9c56b55e84
bash
hashcat -a 0 -m 0 ' 5416d7cd6ef195a0f7622a9c56b55e84 ' hashpass.txt -o success.txt
Slet knækket adgangskode
Nogle gange vises følgende prompt, når du knækker den:
kode
INFO: alle hashes fundet i potfile! Use - -show to display them
Dette viser, at adgangskoden er blevet knækket af os før, så hashcaten vises ikke længere. Du kan tilføje parametrene - -show senere for at vise adgangskoden:
bash
 hashcat   -a   0   -m   0   ' cbc8f5435c87e13c5d14e6ce92358d68 '   hashpass.txt   - -show
cbc8f5435c87e13c5d14e6ce92358d68: 123456@abc
Hashcat gemmer adgangskodefilen, der er blevet knækket: ~ /. hashcat/hashcat.potfile
Hvis du vil vise den knækkede adgangskode direkte, kan du slette den direkte Fjern filen.
batch crack
bash
# Slet tidligere vellykkede knækkede poster rm ~ /. hashcat/hashcat.potfile# hash.txt er adgangskoden, der skal knækkes hashpass.txt er ordbogen Eksporter knækkede resultater til success.txt og slet den vellykkede knækkede hashcat fra hash.txt -a 0 -m 0 hash.txt hashpass.txt -o success.txt - -fjern
Kombinationscrack
Multi-ordbog crack
bash
hashcat -a 1 -m 0 ' 5416d7cd6ef195a0f7622a9c56b55e84 ' hashpass1.txt hashpass1.txt
ordbog + maske crack
bash
 echo   -n   admin888   |openssl   MD5
7fef6171469e80d32c0559f88b377245
Knæk MD5 værdien af admin888 :
bash
hashcat -a 6 -m 0 ' 7fef6171469e80d32c0559f88b377245 ' hashpass.txt -O
maske + ordbog crack
bash
hashcat -a 7 -m 0 ' 7fef6171469e80d32c0559f88b377245 ' ' admi? l? d? d? d ' hashpass.txt -O
Crack case
8-bit MD5-krypteret digital crack
Udfør MD5-kryptering på 23323323 :
bash
 $   echo   -n   23323323   |openssl   MD5
5a745e31dbbd93f4c86d1ef82281688b
Brug Hashcat til at knække:
bash
hashcat -a 3 -m 0 - -kraft ' 5a745e31dbbd93f4c86d1ef82281688b ' '? d? d? d? d? d? d? d? d ' -O
8-bit MD5 krypteret store og små bogstaver crack
bash
 $   echo   -n   adgangskode   |openssl   MD5
a9d402bfcde5792a8b531b3a82669585
Brug hashcat til at knække:
bash
hashcat -a 3 -m 0 -1 '? l? u ' - -Kraft ' a9d402bfcde5792a8b531b3a82669585 ' '? 1? 1? 1? 1? 1? 1? 1? 1 ' -O
En brugerdefineret regel -1 er defineret her, på nuværende tidspunkt ? 1 betyder ? l? u, det vil sige store og små bogstaver.
5-7-bit MD5-krypteret store og små bogstaver + tal crack
Admin88 MD5 værdien er 2792e40d60bac94b4b163b93566e65a9
bash
hashcat -a 3 -m 0 -1 '? l? Du? d ' - -kraft ' 2792e40d60bac94b4b163b93566e65a9 ' - -forøgelse - -forøgelse-min 5 - -forøgelse-max 7 '? 1? 1? 1? 1? 1? 1? 1 ' -O
En brugerdefineret regel -1 er defineret her, på nuværende tidspunkt ? 1 betyder ? l? Du? d, det vil sige store og små bogstaver + tal.
admin De første 10 cifre MD5-krypterede store og små bogstaver + tal crack
admin23323 MD5 værdien er a9991129897a44e0d1c2855c3d7dccc4
bash
hashcat -a 3 -m 0 -1 '? l? Du? d ' - -force ' a9991129897a44e0d1c2855c3d7dccc4 ' ' admin? 1? 1? 1? 1? 1 ' -O
MySQL4.1/MySQL5
Se adgangskode til mysql:
mysql
 mysql >   Vælg   adgangskode   fra   mysql.user;
+-------------------------------------------+
|   Adgangskode                                                                     |
+-------------------------------------------+
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
| *81F5E21E35407D884A6CD4A731AEBFB6AF209E1B |
+-------------------------------------------+
4   rows   in   set   (0.00   sec)
Start derefter med ordbogscracking:
bash
hashcat -a 0 -m - -force ' 81F5E21E35407D884A6CD4A731AEBFB6AF209E1B ' hashpass.txt -O
Linux/etc/shadow sha512crypt $6$, SHA512 (Unix)
Se /etc/shadow adgangskodefil:
bash
 root@kali-linux: ~ #   kat   /etc/shadowroot:$6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1:18201:0:99999:7:::
daemon:*:18024:0:99999:7:::
bin:*:18024:0:99999:7:::
sys:*:18024:0:99999:7:::
Synkronisering:*:18024:0:99999:7:::
Spil:*:18024:0:99999:7:::
mand:*:18024:0:99999:7:::
lp:*:18024:0:99999:7:::
mail:*:18024:0:99999:7:::
Nyheder:*:18024:0:99999:7:::
uucp:*:18024:0:99999:7:::
proxy:*:18024:0:99999:7:::
www-data:*:18024:0:99999:7:::
sikkerhedskopiering:*:18024:0:99999:7:::
Liste:*:18024:0:99999:7:::
irc:*:18024:0:99999:7:::
gnats:*:18024:0:99999:7:::
Ingen:*:18024:0:99999:7:::
_apt:*:18024:0:99999:7:::
systemd-timesync:*:18024:0:99999:7:::
systemd-netværk:*:18024:0:99999:7:::
systemd-løsning:*:18024:0:99999:7:::
mysql:!: 18024:0:99999:7:::
ntp:*:18024:0:99999:7:::
BeskedBus:*:18024:0:99999:7:::
Arpur:!: 18024:0:99999:7:::
Debian-exim:!: 18024:0:99999:7:::
uuidd:*:18024:0:99999:7:::
Rødsokker:!: 18024:0:99999:7:::
tss:*:18024:0:99999:7:::
rwhod:*:18024:0:99999:7:::
jod:*:18024:0:99999:7:::
miredo:*:18024:0:99999:7:::
dnsmasq:*:18024:0:99999:7:::
postgres:*:18024:0:99999:7:::
usbmux:*:18024:0:99999:7:::
rtkit:*:18024:0:99999:7:::
forbløffende 4:!: 18024:0:99999:7:::
sshd:*:18024:0:99999:7:::
Debian-snmp:!: 18024:0:99999:7:::
sslh:!: 18024:0:99999:7:::
Puls:*:18024:0:99999:7:::
Tale-afsender:!: 18024:0:99999:7:::
avahi:*:18024:0:99999:7:::
saned:*:18024:0:99999:7:::
inetsim:*:18024:0:99999:7:::
farve:*:18024:0:99999:7:::
geoclue:*:18024:0:99999:7:::
king-phisher:*:18024:0:99999:7:::
Debian-gdm:*:18024:0:99999:7:::
dradis:*:18024:0:99999:7:::
Oksekød-XSS:*:18024:0:99999:7:::
systemd-kernedump:!!: 18082::::::
Du kan se, at root har en adgangskode, og den tidligere brug er $6 Krypteringsmetoden for overfladehash er: sha512crypt $6$, SHA512 (Unix).
bash
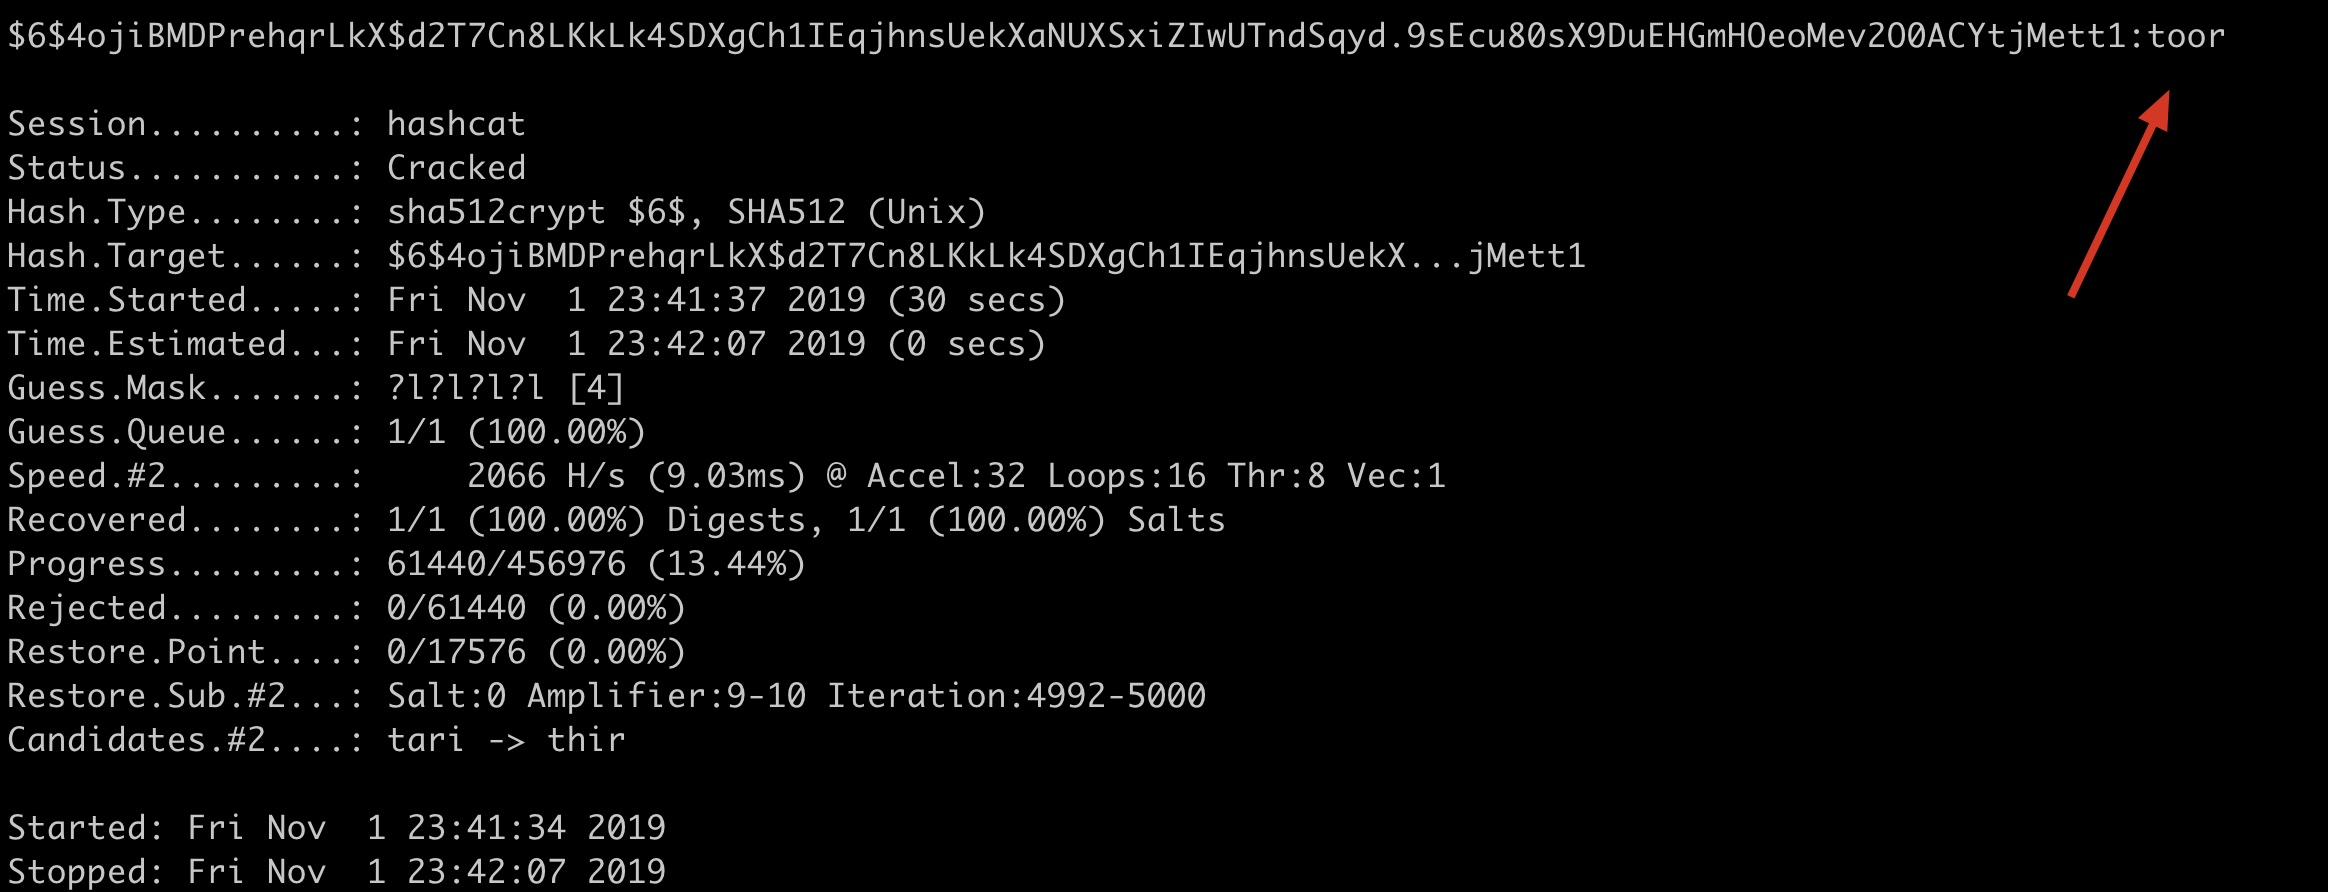
# Maske knækket root adgangskode registrerer ikke den vellykkede knækkede hash i potfilen Angiv enhed 2 (kernedisplay) for at køre adgangskode og aktiver optimering hashcat -a 3 -m 1800 - -force ' $6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1 ' '? l? l? l? l ' -O -d 2 - -potfile-disable# Maske crack root adgangskode Ignorer brugernavnet registrerer ikke vellykket crack i potfile hash Angiv enhed 2 (kernedisplay) for at køre adgangskode og aktiver optimering hashcat -a 3 -m 1800 - -force ' root:$6$4ojiBMDPrehqrLkX$d2T7Cn8LKkLk4SDXgCh1IEqjhnsUekXaNUXSxiZIwUTndSqyd.9sEcu80sX9DuEHGmHOeoMev2O0ACYtjMett1 ' '? l? l? l? l ' -O -d 2 - -brugernavn - -potfile-disable
Den indbyggede CPU og uafhængige grafik under macOS kan ikke knækkes, her skiftede Guoguang selv manuelt -d 2 med kerneskærmen og løb ud med succes:
Ordbog knæk Windows LM Hash
bash
hashcat -a 0 -m 3000 - -force ' 921988ba001dc8e14a3b108f3fa6cb6d ' password.txt
Ordbog knæk Windows NTLM Hash
{
hashcat -a 0 -m 1000 - -force ' e19ccf75ee54e06b06a5907af13cef42 ' password.txt
Distribution Crack
| Parametre | Type | Beskrivelse | Guoguangs forståelse | Eksempel |
|---|---|---|---|---|
| – brain-server | | Aktiver brain server | Aktiver hovedserver | |
| -z, – brain-client | | aktiver hjerneklient, aktiverer-s | aktiver distribueret klient | |
| – brain-client-features | Num | Definer hjerneklientfunktioner, se nedenfor | Definer klientfunktionalitet | – brain-client-features =3 |
| – brain-host | Str | Brain server host (IP eller domæne) | IP eller domæne for hovedserveren | – brain-host =127.0.0.1 |
| – brain-port | port | Brain server Port | Hovedserverport | – brain-port =13743 |
| – brain-password | Str | Hjerneservergodkendelsesadgangskode | Hovedserverens godkendelsesadgangskode | – brain-password = e8acfc7280c48009 |
| – brain-session | Hex | Tilsidesætter automatisk beregnet hjernesession | Overskriv automatisk den allerede beregnede primære session | – brain-session =0x2ae611db |
| – brain-session-whitelist | Hex | Tillad kun givne sessioner, adskilt med kommaer | Kun givne samtaler er tilladt, adskilt med kommaer | – brain-session-whitelist =0x2ae611db |
klientfunktioner
bash
 -   [  hjerne   klient   funktioner  ]   -     #   |   funktioner
 ===+========
    1   |   Send   hashed   adgangskoder                                               #   Send knækket adgangskode
    2   |   Send   angreb   positioner                                               #   Send knækket position
    3   |   Send   hashed   adgangskoder   og   angreb   positioner     #   Send knækket adgangskode og knækket position