V oblasti praskání hesel nebo zpracování dat je vlastnictví slovníkového souboru 2T textového typu poměrně silným zdrojem. Takový obrovský soubor je však často náchylný k velkému množství duplicitních dat, což nejen zabere zbytečné úložné místo, ale může také ovlivnit efektivitu následných operací založených na tomto slovníkovém souboru, jako je rychlost vyhledávání hesel. Proto je efektivní filtrování duplicitního obsahu velmi kritickým krokem.
V dnešní digitální éře jsou hesla jako strážci naší informační bezpečnosti, ale někdy čelíme situacím, kdy hesla zapomeneme nebo je potřebujeme prolomit. Dnes se s vámi chci podělit o vzrušující zprávu, to znamená, že Document Password Recovery Master má velký slovník až 2,66T, což má velké výhody v oblasti crackingu hesel a úspěšnost crackingu je velmi vysoká.
Slovník cracking, také známý jako slovník útok, je technika cracking hesla, jejíž hlavní myšlenkou je použít předem připravený slovník soubor (obsahující velké množství možných kombinací hesel), aby se pokusil shodovat s heslem cílového účtu. Tato technika se často používá k útoku na účty, které používají běžná slova, fráze, čísla nebo data jako hesla.
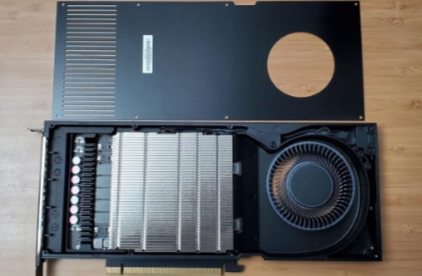
Jaký druh grafické karty byste měli zvolit pro profesionální zařízení pro prolomení hesel je navržen tak, aby pomohl odborníkům specifikovat a sestavit ekonomické a energeticky úsporné pracovní stanice pro pracovní zatížení obnovy hesel. Při budování pracovní stanice pro obnovu hesla je třeba vzít v úvahu náklady na elektřinu, dlouhodobou spolehlivost a pokrytí záruky. V tomto článku si přezkoumáme nejběžnější řešení chlazení v dnešních GPU a porovnáme spotřebitelské grafické karty s méně známými profesionálními.
Doba obnovení hesla závisí především na složitosti hesla. Někdy jsme ochotni investovat více do výpočtu. Když jsme zdarma, budeme vypočítat pouze základní slabá hesla a spuštění trvá asi 10 minut. Pokud platíme, pravděpodobně vyzkoušíme velký slovník asi 100G Pokud zvolíme metodu násilí, uživatel musí zvolit metodu vypořádání násilí.
Vzhledem k tomu, že rychlost praskání obecných nástrojů pro praskání hesel je příliš pomalá a není podporováno mnoho protokolů pro praskání hesel, pokud jde o praskání hrubou silou, některá hesla nelze rozbít za jeden rok. Pokud používáte slovník k spuštění, musíte mít heslo v čistém textu ve slovníku, a pokud je slovník hesel příliš velký, je to ztráta času a je velmi běžné, že ho nemůžete spustit nejrychlejší nástroj pro praskání hesel na světě.
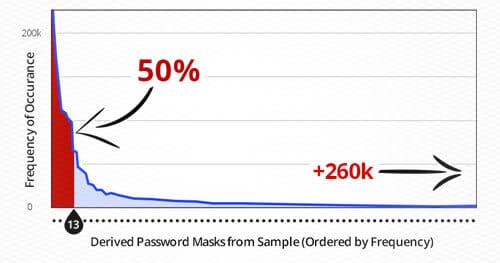
Když hacker nebo penetrační tester naruší systém a chce získat přístup k heslu v prostém textu z databázového výpisu, musí nejprve prolomit uložený hash hesla. Mnoho útočníků se ponořilo hlavou do tohoto konceptu: pokusili se o libovolný kryptografický útok, který chtěli, a téměř bez důvodu. Tato diskuse ukáže některé efektivní metody prolomení hesel a jak použít statistickou analýzu hesel ve spojení s nástroji k vytvoření časově omezeného přístupu k efektivnímu a úspěšnému prolomení hesel.
Hashcat je známý jako nejrychlejší nástroj pro dešifrování hesel na světě. Dnešní článek extrahuje několik běžně používaných parametrů a kombinuje je s příkazy k dešifrování hesel, aby analyzoval, jak používat Hashcat k dešifrování hesel.
Zpočátku jsem chtěl dokončit akceleraci Hashcatu v kali Linuxu, ale grafická karta ve virtuálním stroji je generována algoritmem a nelze ji použít k akceleraci. Když jsem viděl, že karta n může být přímo připojena k virtuálnímu stroji, hledal jsem se s nadějí, ale nenašel jsem přímý tutoriál pro grafickou kartu vhodný pro kali linux a pouze hostitel Linuxu je přímo připojen k virtuálnímu stroji windows na internetu. Já a já chceme přímo připojit linux ze systému windows. Je to naopak, takže nemám vhodný způsob, jak tento krok dokončit. A i když je hotovo, přijde