Inden for adgangskode cracking eller databehandling er det en ret kraftfuld ressource at have en 2T teksttype ordbogsfil. En så stor fil er dog ofte tilbøjelig til at indeholde en stor mængde duplikerede data, hvilket ikke kun vil optage unødvendig lagerplads, men også kan påvirke effektiviteten af efterfølgende operationer baseret på denne ordbogsfil, såsom hastigheden af adgangskodesøgning. Derfor er effektivt filtrering af duplikatindhold et meget kritisk skridt.
I nutidens digitale æra er adgangskoder som vogtere, der beskytter vores informationssikkerhed, men nogle gange står vi også over for situationer, hvor vi glemmer vores adgangskoder eller skal knække dem. I dag vil jeg dele en spændende nyhed med dig, det vil sige, at Document Password Recovery Master har en stor ordbog på op til 2,66T, hvilket har store fordele inden for adgangskodeknækning, og succesraten for knækning er meget høj.
Ordbog cracking, også kendt som ordbog angreb, er en adgangskode cracking teknik, hvis kerneide er at bruge en forudforberedt ordbog fil (indeholdende et stort antal mulige adgangskode kombinationer) til at forsøge at matche adgangskoden til en målkonto. Denne teknik bruges ofte til at angribe konti, der bruger almindelige ord, sætninger, tal eller datoer som adgangskoder.
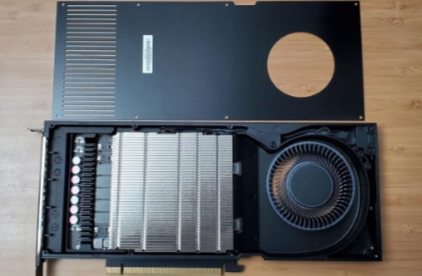
Hvilken slags grafikkort skal du vælge, når du bygger professionelt adgangskodeknækningsudstyr. Det er designet til at hjælpe eksperter med at specificere og bygge økonomiske og energieffektive arbejdsstationer til adgangskodegendannelsesarbejdsbelastninger. Når du bygger en adgangskodegendannelsesarbejdsstation, skal du overveje elomkostninger, langsigtet pålidelighed og garantidækning. I denne artikel vil vi gennemgå de mest almindelige køleløsninger i dagens GPU'er og sammenligne forbrugergrafikkort med mindre kendte professionelle grafikkort.
Tiden for adgangskodegendannelse afhænger hovedsageligt af adgangskodens kompleksitet. Nogle gange er vi villige til at investere flere omkostninger i beregningen. Når vi er gratis, vil vi kun beregne grundlæggende svage adgangskoder og køre dem på omkring 10 minutter Hvis vi betaler, vil vi sandsynligvis prøve en stor ordbog på omkring 100G. Hvis vi vælger den voldelige metode, skal brugerne vælge den voldelige afregningsmetode.
Da knækningshastigheden for generelle adgangskodeknækningsværktøjer er for langsom, og der ikke er mange adgangskodeknækningsprotokoller, der understøttes, kan nogle adgangskoder ikke knækkes på et år. Hvis du bruger en ordbog til at køre, skal du have almindelig tekst adgangskode i ordbogen, og hvis adgangskodeordbogen er for stor, er det spild af tid, og det er meget almindeligt, at den ikke kan knække adgangskoder i verden.
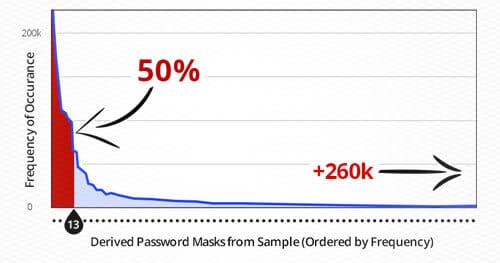
Når en hacker eller penetrationstester ødelægger et system og ønsker at få adgang til en plaintext-adgangskode fra et databasedump, skal de først knække den gemte adgangskode-hash. Mange angribere dykkede ind i konceptet: De prøvede ethvert vilkårligt kryptografisk angreb, de ønskede at prøve, og der var næsten ingen grund. Denne diskussion vil vise nogle effektive metoder til at knække adgangskoder, og hvordan man kombinerer statistisk analyse af adgangskoder med værktøjer til at skabe en tidsbegrænset tilgang til effektiv og vellykket knækning.
Hashcat er kendt som det hurtigste værktøj til at knække adgangskoder i verden. Dagens artikel vil udtrække flere almindeligt anvendte parametre og kombinere dem med kommandoer til at knække adgangskoder for at analysere, hvordan man bruger Hashcat til at knække adgangskoder.
Først ville jeg fuldføre accelerationen af hashcat i kali linux, men grafikkortet i den virtuelle maskine er algoritmegenereret og kan ikke bruges til acceleration. Da jeg så, at N-kortet kunne kobles direkte til den virtuelle maskine, søgte jeg rundt med håb, men jeg kunne ikke finde en grafisk kort direkte vejledning, der var egnet til kali linux, og kun Linux-værten på internettet kunne kobles direkte til den virtuelle Windows-maskine. Jeg og jeg ønsker at koble direkte til linux fra Windows-systemet. Det er det modsatte, så jeg har ingen passende måde at fuldføre dette trin på. Og selvom det er færdigt, kommer det stadig
 Dokument adgangskode gendannelse mester