Im Bereich des Passwortknackens oder der Datenverarbeitung ist der Besitz einer 2T-Texttyp-Wörterbuchdatei eine ziemlich leistungsstarke Ressource. Eine so große Datei ist jedoch häufig anfällig für eine große Menge duplizierter Daten, was nicht nur unnötigen Speicherplatz einnimmt, sondern auch die Effizienz nachfolgender Vorgänge auf der Grundlage dieser Wörterbuchdatei beeinträchtigen kann, z. B. die Geschwindigkeit der Passwortsuche. Daher ist das effektive Filtern von Duplikaten ein sehr kritischer Schritt.
Im heutigen digitalen Zeitalter sind Passwörter wie Wächter unserer Informationssicherheit, aber manchmal sind wir auch mit Situationen konfrontiert, in denen wir Passwörter vergessen oder sie knacken müssen. Heute möchte ich eine aufregende Nachricht mit Ihnen teilen, das heißt, der Document Password Recovery Master verfügt über ein großes Wörterbuch mit einer Größe von bis zu 2,66 T, was große Vorteile im Bereich des Passwortknacks hat und die Erfolgsquote des Knacks sehr hoch ist.
Dictionary Cracking, auch bekannt als Dictionary Attack, ist eine Passwort-Cracking-Technik, deren Kernidee darin besteht, vorbereite Wörterbuchdateien zu verwenden, die eine große Anzahl möglicher Passwortkombinationen enthalten, um zu versuchen, das Passwort eines Zielkontos zu übereinstimmen. Diese Technik wird häufig verwendet, um Konten anzugreifen, die häufige Wörter, Phrasen, Zahlen oder Datum usw. als Passwörter verwenden.
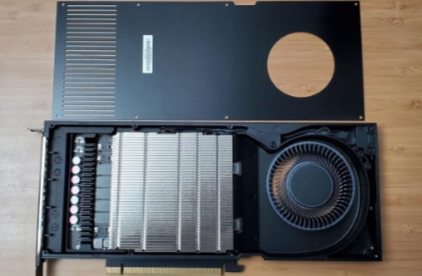
Welche Art von Grafikkarte sollte für den Aufbau professioneller Passwort-Cracking-Geräte ausgewählt werden? Ziel ist es, Experten dabei zu helfen, wirtschaftliche und energieeffiziente Workstations für Passwort-Wiederherstellungsarbeitslast zu spezifizieren und zu bauen. Beim Aufbau einer Passwort-Wiederherstellungs-Workstation müssen die Stromkosten, die langfristige Zuverlässigkeit und die Garantiedeckung berücksichtigt werden. In diesem Artikel werden wir die häufigsten Kühllösungen in den heutigen GPUs überprüfen und Verbraucher-Grafikkarten mit weniger bekannten Professional-Grafikkarten vergleichen.
Die Zeit für die Wiederherstellung des Passworts hängt hauptsächlich von der Komplexität des Passworts ab. Manchmal sind wir bereit, mehr Kosten für die Berechnung zu investieren. Wenn wir kostenlos sind, berechnen wir nur grundlegende schwache Passwörter, die in etwa 10 Minuten abgeschlossen werden. Wenn wir bezahlen, werden wir wahrscheinlich ein großes Wörterbuch von etwa 100 G ausprobieren. Wenn Sie die brutale Methode wählen, müssen Benutzer die brutale Abrechnungsmethode wählen.
Da die Cracking-Geschwindigkeit allgemeiner Passwort-Cracking-Tools zu langsam ist und nicht viele Passwort-Cracking-Protokolle unterstützt werden, können einige Passwörter beim Brute-Force-Cracking nicht innerhalb eines Jahres geknackt werden. Wenn Sie mit einem Wörterbuch ausführen, müssen Sie das Klartext-Passwort im Wörterbuch enthalten, und wenn das Passwort-Wörterbuch zu groß ist, ist es Zeitverschwendung. Es ist auch sehr häufig, dass es nicht ausgeführt wird. Hier ist ein empfohlenes Tool zum Knacken von Passwörtern weltweit.
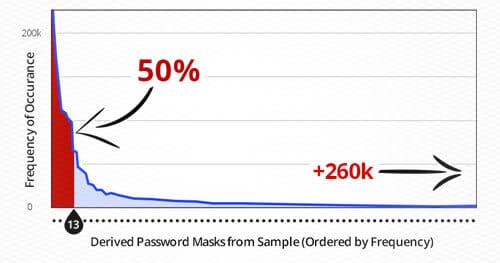
Wenn Hacker oder Penetration-Tester ein System kompromittieren und auf Klartext-Passwörter aus einem Datenbankdump zugreifen möchten, müssen sie zunächst den gespeicherten Passworthash knacken. Viele Angreifer stürzen sich in das Konzept ein: Sie versuchen jeden willkürlichen Passwortangriff, den sie wollen, und es gibt kaum Grund. Diese Diskussion zeigt einige effektive Methoden zum Knacken von Passwörtern und wie die statistische Analyse von Passwörtern mit Tools kombiniert werden kann, um einen zeitlich begrenzten Ansatz für effizientes und erfolgreiches Knacken zu schaffen.
Hashcat ist bekannt als das schnellste Tool zum Knacken von Passwörtern der Welt. Der heutige Artikel wird mehrere häufig verwendete Parameter extrahieren und sie mit Befehlen zum Knacken von Passwörtern kombinieren, um zu analysieren, wie Hashcat zum Knacken von Passwörtern verwendet wird.
Zuerst wollte ich die Beschleunigung von hashcat in kali linux abschließen, aber die Grafikkarte in der virtuellen Maschine wird algorithmisch generiert und kann nicht zur Beschleunigung verwendet werden. Als ich sah, dass die N-Karte direkt an die virtuelle Maschine angeschlossen werden kann, suchte ich hoffnungsvoll um mich herum, aber ich fand kein Tutorial für den direkten Anschluss an die Grafikkarte, das für kali linux geeignet ist, und nur der Linux-Host im Internet kann direkt an die virtuelle Windows-Maschine angeschlossen werden. Ich und ich wollten direkt vom Windows-System angeschlossen werden. linux ist das Gegenteil, daher hatte ich keinen geeigneten Weg, diesen Schritt durchzuführen. Und selbst wenn es fertig ist, wird es kommen
 Dokument Passwort Wiederherstellung Master