पासवर्ड क्रैकिंग या डेटा प्रोसेसिंग के क्षेत्र में, 2T टेक्स्ट टाइप डिक्शनरी फ़ाइल होना काफी शक्तिशाली संसाधन है । हालाँकि, इतनी बड़ी फ़ाइल अक्सर बड़ी मात्रा में डुप्लिकेट डेटा से ग्रस्त होती है, जो न केवल अनावश्यक भंडारण स्थान लेती है, बल्कि इस शब्दकोश फ़ाइल के आधार पर बाद के संचालन की दक्षता को भी प्रभावित कर सकती है, जैसे पासवर्ड खोज की गति । इसलिए, डुप्लिकेट सामग्री को प्रभावी ढंग से फ़िल्टर करना एक बहुत ही महत्वपूर्ण कदम है ।
आज के डिजिटल युग में, पासवर्ड हमारी सूचना सुरक्षा के रक्षकों की तरह हैं, लेकिन कभी-कभी हमें ऐसी स्थितियों का भी सामना करना पड़ता है जहां हम पासवर्ड भूल जाते हैं या उन्हें क्रैक करने की आवश्यकता होती है । आज मैं आपके साथ एक रोमांचक खबर साझा करना चाहता हूं, वह यह है कि डॉक्यूमेंट पासवर्ड रिकवरी मास्टर के पास 2.66T तक का एक बड़ा शब्दकोश है, जिसके पासवर्ड क्रैकिंग के क्षेत्र में बहुत फायदे हैं, और क्रैकिंग सफलता दर बहुत अधिक है ।
डिक्शनरी क्रैकिंग, जिसे डिक्शनरी अटैक के रूप में भी जाना जाता है, एक पासवर्ड क्रैकिंग तकनीक है जिसका मुख्य विचार लक्ष्य खाते के पासवर्ड से मिलान करने का प्रयास करने के लिए पूर्व-तैयार डिक्शनरी फ़ाइलों (बड़ी संख्या में संभावित पासवर्ड संयोजनों सहित) का उपयोग करना है । इस तकनीक का उपयोग अक्सर उन खातों पर हमला करने के लिए किया जाता है जो पासवर्ड के रूप में सामान्य शब्दों, वाक्यांशों, संख्याओं या तारीखों का उपयोग करते हैं ।
पेशेवर पासवर्ड क्रैकिंग डिवाइस बिल्डिंग के लिए किस प्रकार का ग्राफिक्स कार्ड चुना जाना चाहिए, जिसका उद्देश्य विशेषज्ञों को पासवर्ड रिकवरी वर्कलोड के लिए किफायती और ऊर्जा-कुशल वर्कस्टेशन निर्दिष्ट करने और बनाने में मदद करना है । पासवर्ड रिकवरी वर्कस्टेशन का निर्माण करते समय, बिजली की लागत, दीर्घकालिक विश्वसनीयता और वारंटी कवरेज पर विचार किया जाना चाहिए । इस लेख में, हम आज के जीपीयू में सबसे आम कूलिंग समाधानों की समीक्षा करेंगे और कम ज्ञात पेशेवर ग्राफिक्स कार्ड के साथ उपभोक्ता-ग्रेड ग्राफिक्स कार्ड की तुलना करेंगे ।
पासवर्ड पुनर्प्राप्ति का समय मुख्य रूप से पासवर्ड की जटिलता पर निर्भर करता है, और कभी-कभी हम गणना में अधिक पैसा खर्च करने को तैयार होते हैं । जब हम मुफ्त होते हैं, तो हम केवल बुनियादी कमजोर पासवर्ड की गणना करेंगे, जिसे पूरा करने में लगभग 10 मिनट लगते हैं । यदि आप भुगतान करते हैं, तो आप संभवतः लगभग 100G का एक बड़ा शब्दकोश आज़माएंगे । यदि आप हिंसक विधि चुनते हैं, तो उपयोगकर्ताओं को हिंसक निपटान विधि चुननी होगी ।
चूँकि सामान्य पासवर्ड क्रैकिंग टूल की क्रैकिंग गति वास्तव में बहुत धीमी है, और कई पासवर्ड क्रैकिंग प्रोटोकॉल समर्थित नहीं हैं, यदि आप इसे हिंसक रूप से क्रैक करते हैं, तो कुछ पासवर्ड को एक वर्ष के भीतर तोड़ा नहीं जा सकता है, यदि आप इसे चलाने के लिए एक शब्दकोश का उपयोग करते हैं, तो आपको सादा पाठ पासवर्ड होना चाहिए शब्दकोश में ठीक है, और यदि पासवर्ड शब्दकोश बहुत बड़ा है, तो यह समय की बर्बादी है, और इससे बाहर नहीं निकलना बहुत आम है । यहां पासवर्ड क्रैक करने के लिए दुनिया का सबसे तेज़ टूल दिया गया है ।
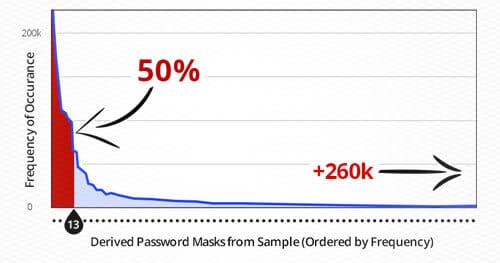
जब एक हैकर या प्रवेश परीक्षक सिस्टम को तोड़ता है और डेटाबेस डंप से सादे पासवर्ड तक पहुंचना चाहता है, तो उन्हें पहले संग्रहीत पासवर्ड हैश को क्रैक करना होगा । कई हमलावर इस अवधारणा में डुबकी लगाते हैं: वे किसी भी मनमाने पासवर्ड हमले की कोशिश करते हैं जो वे चाहते हैं, बहुत कम कारण के साथ । यह चर्चा पासवर्ड क्रैकिंग के कुछ प्रभावी तरीकों को दिखाएगी और कुशल और सफल क्रैकिंग के लिए समय-सीमित दृष्टिकोण बनाने के लिए उपकरणों के साथ पासवर्ड के सांख्यिकीय विश्लेषण का उपयोग कैसे किया जाए ।
हैशकैट को दुनिया के सबसे तेज़ पासवर्ड डिक्रिप्शन टूल के रूप में जाना जाता है । आज का यह लेख कई आमतौर पर उपयोग किए जाने वाले मापदंडों को निकालेगा और पासवर्ड डिक्रिप्शन कमांड के साथ मिलकर विश्लेषण करेगा कि पासवर्ड डिक्रिप्शन के लिए हैशकैट का उपयोग कैसे किया जाए ।
सबसे पहले मैं काली लिनक्स में हैशकैट का त्वरण पूरा करना चाहता था, लेकिन वर्चुअल मशीन में ग्राफिक्स कार्ड एल्गोरिदम द्वारा उत्पन्न होता है और इसका उपयोग त्वरण के लिए नहीं किया जा सकता है । जब मैंने देखा कि एन कार्ड को सीधे वर्चुअल मशीन से जोड़ा जा सकता है, तो मैंने उम्मीद के साथ चारों ओर खोजा, लेकिन मुझे काली लिनक्स के लिए उपयुक्त ग्राफिक्स कार्ड सीधे ट्यूटोरियल नहीं मिला, और केवल लिनक्स होस्ट सीधे विंडोज वर्चुअल मशीन से जुड़ा हुआ था इंटरनेट । मुझे और मुझे सीधे विंडोज सिस्टम से कनेक्ट करना पड़ा । लिनक्स इसके विपरीत है, इसलिए मेरे पास इस चरण को पूरा करने का कोई उपयुक्त तरीका नहीं है । और हो जाए तो भी आना है
 दस्तावेज़ पासवर्ड रिकवरी मास्टर