A jelszó feltörése vagy az adatfeldolgozás területén egy 2T szövegtípusú szótár fájl meglehetősen erőteljes erőforrás. Egy ilyen hatalmas fájl azonban gyakran hajlamos nagy mennyiségű ismétlődő adatra, ami nemcsak felesleges tárhelyet foglal el, hanem befolyásolhatja az ezen a szótárfájlon alapuló későbbi műveletek hatékonyságát is, például a jelszókeresés sebességét. Ezért a duplikált tartalom hatékony szűrése nagyon kritikus lépés.
A mai digitális korszakban a jelszavak olyanok, mint információbiztonságunk őrzői, de néha olyan helyzetekkel is szembesülünk, amikor elfelejtjük a jelszavunkat, vagy fel kell törnünk őket. Ma egy izgalmas hírt szeretnék megosztani veletek, vagyis a Document Password Recovery Master egy rendkívül nagy szótárral rendelkezik, amely akár 2,66 T is, ami nagy előnyökkel jár a jelszófeltörés területén, és a feltörés sikeressége nagyon magas.
A szótár feltörése, más néven szótámadás, egy jelszó feltörési technika, amelynek alapötlete az, hogy előre elkészített szótár fájlokat használjon, amelyek számos lehetséges jelszókombinációt tartalmaznak, hogy megpróbálják megegyezni a célfiók jelszavát. Ezt a technikát gyakran használják olyan fiókok megtámadására, amelyek közös szavakat, kifejezéseket, számokat vagy dátumokat használnak jelszóként.
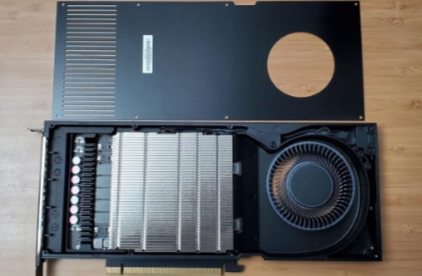
Milyen grafikus kártyát válasszunk professzionális jelszó-feltörő berendezések felépítéséhez. Célja, hogy segítse a szakértőket a gazdaságos és energiatakarékos munkaállomások meghatározásában és felépítésében a jelszó-helyreállítási munkaterheléshez. A jelszó-helyreállítási munkaállomás felépítésekor figyelembe kell venni a villamosenergia-költségeket, a hosszú távú megbízhatóságot és a jótállási fedezetet. Ebben a cikkben áttekintjük a mai GPU-k legelterjedtebb hűtési megoldásait, és összehasonlítjuk a fogyasztói grafikus kártyákat a kevésbé ismert profi grafikus kártyákkal.
A jelszó visszaállításának ideje elsősorban a jelszó összetettségétől függ. Néha hajlandóak vagyunk több költséget fektetni a számításokba. Ha ingyenesek vagyunk, csak az alapvető gyenge jelszavakat számoljuk ki, és körülbelül 10 percet vesz igénybe fizetés esetén, valószínűleg egy nagy, körülbelül 100G-os szótárt fog kipróbálni.
Mivel az általános jelszófeltörő eszközök feltörési sebessége túl lassú, és nem sok jelszófeltörési protokollt támogatnak, ha brutális erővel törnek, egyes jelszavak egy éven belül nem törhetők meg jelszó a szótárban, és ha a jelszószótár túl nagy, az időpocsékolás, és nagyon gyakori, hogy nem tud futni a világ leggyorsabb jelszófeltörési eszköze.
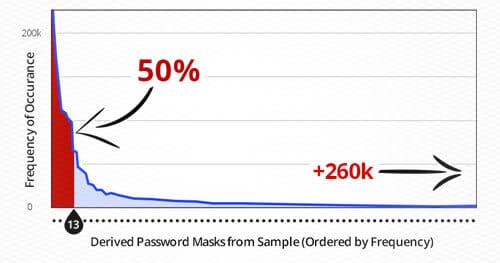
Amikor egy hacker vagy penetrációs tesztelő feltöri a rendszert, és nyílt szövegű jelszavakat szeretne elérni egy adatbázis-dumpból, először fel kell törnie a tárolt jelszó hash értékét. Sok támadó fejjel belevágott a koncepcióba: bármilyen tetszőleges jelszótámadást próbáltak ki, amit csak akartak, szinte ok nélkül. Ez a beszélgetés bemutatja néhány hatékony jelszófeltörési módszert, és azt, hogyan lehet a jelszavak statisztikai elemzését eszközökkel kombinálni egy időkorlátozott módszer létrehozásához a hatékony és sikeres feltöréshez.
A Hashcat a világ leggyorsabb jelszómegfejtő eszközeként ismert. A mai cikk számos általánosan használt paramétert kivont, és kombinálja azokat a jelszómegfejtő parancsokkal, hogy elemezze, hogyan használhatja a Hashcatot a jelszavak megfejtésére.
Először a hashcat gyorsítását akartam befejezni kali Linuxban, de a virtuális gépben lévő grafikus kártyát algoritmus generálja, és nem használható gyorsításra. Amikor láttam, hogy az n kártya közvetlenül csatlakoztatható a virtuális gépekhez, reménnyel kerestem, de nem találtam a kali Linuxhoz megfelelő grafikus kártya közvetlen csatlakoztatási oktatóanyagot, és csak a linux gazdagép van közvetlenül a windows virtuális gépekhez az interneten. Én és én közvetlenül a windows rendszerről akarunk csatlakozni a Linuxhoz. Ez az ellenkezője, így nincs megfelelő módom ennek a lépésnek. És még ha elkészül is, akkor is jön
 Dokumentum jelszó helyreállítási mester