Nel campo del cracking delle password o dell'elaborazione dei dati, avere un file di dizionario di tipo testo 2T è una risorsa piuttosto potente. Tuttavia, un file così grande è spesso soggetto a una grande quantità di dati duplicati, il che non solo occupa spazio di archiviazione inutile, ma può anche influenzare l'efficienza delle successive operazioni basate su questo file di dizionario, come la velocità di ricerca delle password. Pertanto, filtrare efficacemente i contenuti duplicati è un passo molto critico.
Nell'era digitale odierna, le password sono come guardie della sicurezza delle nostre informazioni, ma a volte ci troviamo anche di fronte a situazioni in cui dimentichiamo le password o dobbiamo romperle. Oggi voglio condividere con voi una notizia emozionante, ovvero Document Password Recovery Master ha un dizionario molto grande fino a 2,66 T, che presenta grandi vantaggi nel campo del cracking delle password e il tasso di successo del cracking è molto elevato.
Disco di rete Baidu: https://pan.baidu.com/s/1h0NVdpUx77A_LxAcQNnmpA?pwd=m4wf Codice di estrazione: m4wf
Disco cloud Thunder: https://pan.xunlei.com/s/VNxusF-ag09qEUhCXyYWWkSWA1?pwd=i3s5# Codice di estrazione: i3s5
Lan Zuoyun: https://xiaodongzi.lan
Il cracking del dizionario, noto anche come attacco del dizionario, è una tecnica di cracking della password la cui idea centrale è quella di utilizzare un file di dizionario preparato in anticipo (contenente un gran numero di possibili combinazioni di password) per cercare di abbinare la password di un account di destinazione. Questa tecnica viene spesso utilizzata per attaccare gli account che utilizzano parole comuni, frasi, numeri o date come password.
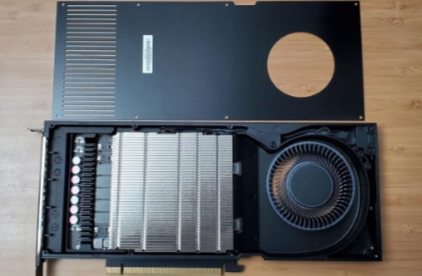
Che tipo di scheda grafica dovrebbe essere scelta per la costruzione di apparecchiature professionali di cracking password è progettato per aiutare gli esperti a specificare e costruire workstation economiche e a risparmio energetico per carichi di lavoro di recupero password. Il costo dell'elettricità, l'affidabilità a lungo termine e la copertura della garanzia devono essere presi in considerazione quando si costruisce una workstation per il recupero della password. In questo articolo, esamineremo le soluzioni di raffreddamento più comuni nelle GPU di oggi e confronteremo le schede grafiche consumer con le schede grafiche professionali meno conosciute.
Il tempo necessario per il recupero della password dipende principalmente dalla complessità della password. A volte siamo disposti a investire di più nel calcolo. Quando siamo gratuiti, calcoleremo solo le password deboli di base. Ci vogliono circa 10 minuti per completarlo. Se paghiamo, probabilmente proveremo un grande dizionario di circa 100 G. Se scegliamo il metodo violento, gli utenti devono scegliere il metodo di liquidazione violento.
Poiché la velocità di cracking degli strumenti generali di cracking delle password è troppo lenta e non supportano molti protocolli di cracking delle password, se si utilizza il cracking con forza bruta, alcune password non possono essere rotte in un anno. Se si utilizza un dizionario per eseguirlo, è necessario che la password in testo chiaro sia nel dizionario. Ok, e se il dizionario delle password è troppo grande, sarà una perdita di tempo ed è molto comune che non venga eseguito. Ecco uno strumento consigliato per cracking le password più veloce al mondo.
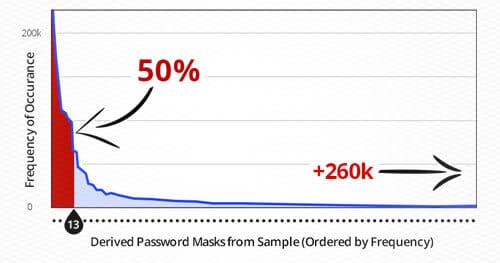
Quando un hacker o un tester di penetrazione danneggia un sistema e desidera accedere alle password in testo chiaro da un dump del database, devono prima decifrare gli hash della password memorizzati. Molti aggressori si sono immersi in questo concetto: hanno provato qualsiasi attacco crittografico arbitrario che volevano, con poca ragione. Questa discussione mostrerà alcuni metodi di cracking delle password efficaci e come combinare l'analisi statistica delle password con strumenti per creare un metodo limitato nel tempo per ottenere un cracking efficiente e di successo.
Hashcat è conosciuto come lo strumento di decifratura delle password più veloce al mondo. L'articolo di oggi estragerà diversi parametri comuni e li combinerà con comandi di decifratura delle password per analizzare come utilizzare Hashcat per decifrare le password.
All'inizio volevo completare l'accelerazione di hashcat in kali linux, ma la scheda grafica nella macchina virtuale è generata da algoritmi e non può essere utilizzata per l'accelerazione. Quando ho visto che la scheda n può essere collegata direttamente alla macchina virtuale, ho cercato in giro con speranza, ma non ho trovato un tutorial di accesso diretto alla scheda grafica adatto a kali linux. Inoltre, solo l'host linux può essere collegato direttamente alla macchina virtuale windows su Internet. Io e io vogliamo collegarci direttamente dal sistema windows. linux è il contrario, quindi non ho un modo adatto per completare questo passaggio. E anche se è finito, verrà ancora
 Documenti di recupero password Master