Op het gebied van wachtwoordkraken of gegevensverwerking is het hebben van een 2T-teksttype woordenboekbestand een behoorlijk krachtige bron. Een dergelijk groot bestand is echter vaak gevoelig voor een grote hoeveelheid dubbele gegevens, wat niet alleen onnodige opslagruimte in beslag neemt, maar ook de efficiëntie van daaropvolgende bewerkingen op basis van dit woordenboekbestand kan beïnvloeden, zoals de snelheid van het zoeken naar wachtwoorden. Daarom is het effectief filteren van dubbele inhoud een zeer cruciale stap.
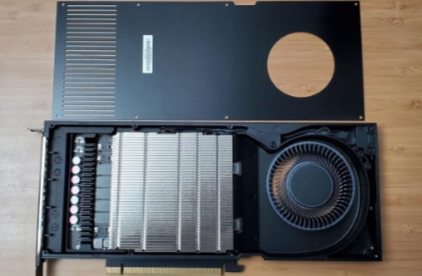
Welk soort grafische kaart moet worden gekozen voor het bouwen van professionele apparatuur voor het kraken van wachtwoorden? Het is ontworpen om experts te helpen economische en energiezuinige werkstations te specificeren en te bouwen voor werkbelastingen voor het herstellen van wachtwoorden. Bij het bouwen van een wachtwoordherstelwerkstation moet rekening worden gehouden met elektriciteitskosten, betrouwbaarheid op de lange termijn en garantiedekking. In dit artikel bekijken we de meest voorkomende koeloplossingen in GPU's van vandaag en vergelijken we consumentengrafische kaarten met minder bekende professionele grafische kaarten.
Kernoplossing (benadrukking van de voordelen van hashcracking)
[Geen bestanden hoeven te uploaden · Nul privacyrisico]
Exclusieve ondersteuning voor hash-cracking-technologie, bestanden hoeven niet te worden geüpload, de hash-waarde kan lokaal worden berekend om te beginnen met kraken, waardoor het risico op gegevenslekken volledig wordt geëlimineerd!
[GPU-cluster·Extreem snel kraken]
Vertrouwend op de rekenkracht van cloud-GPU-clusters kunnen wachtwoorden met minder dan 6 cijfers gemiddeld in 37 seconden worden gekraakt, en de kraksnelheid van complexe wachtwoorden is 83% sneller dan die van traditionele software!
[Betaal voor succes · Bespaar geld en zorgen]
Er worden alleen kosten in rekening gebracht als de kraak succesvol is, en er worden geen kosten afgetrokken als de kraak niet Zeg afscheid van de valkuil van traditionele software "eerst betalen en later kraken",
Omdat de kraksnelheid van algemene tools voor het kraken van wachtwoorden te traag is en er niet veel protocollen voor het kraken van wachtwoorden worden ondersteund, kunnen sommige wachtwoorden niet binnen een jaar worden gekraakt. Als u een woordenboek gebruikt om uit te voeren, moet u het wachtwoord met duidelijke tekst in het woordenboek hebben. Oké, en als het wachtwoordwoordenboek te groot is, is het tijdverspilling. Het is ook heel gebruikelijk dat het niet wordt uitgevoerd. Hier is een aanbeveling voor het snelste kraken van wachtwoorden tool ter wereld.
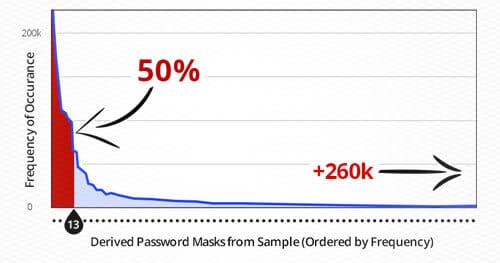
Wanneer een hacker of penetratietester een systeem kapot maakt en toegang wil krijgen tot een duidelijk wachtwoord vanuit een databasedump, moeten ze eerst de opgeslagen wachtwoordhash kraken. Veel aanvallers duiken in dit concept: ze proberen elke willekeurige wachtwoordaanval die ze willen proberen, met weinig reden. Deze discussie toont enkele effectieve methoden voor het kraken van wachtwoorden en hoe statistische analyse van wachtwoorden kan worden gebruikt in combinatie met tools om een tijdgebonden aanpak te creëren voor efficiënte en succesvolle kraken.
Hashcat staat bekend als de snelste tool voor het ontcijferen van wachtwoorden ter wereld. Het artikel van vandaag zal verschillende veelgebruikte parameters extraheren en deze combineren met opdrachten voor het ontcijferen van wachtwoorden om te analyseren hoe Hashcat kan worden gebruikt om wachtwoorden te ontcijferen.
Aanvankelijk wilde ik de Hashcat-versnelling in kali linux voltooien, maar de grafische kaart in de virtuele machine wordt door algoritmen gegenereerd en kan niet worden gebruikt voor versnelling. Toen ik zag dat de N-kaart rechtstreeks verbinding kon maken met de virtuele machine, zocht ik met hoop rond, maar ik kon geen directe grafische kaart-tutorial vinden die geschikt was voor kali linux, en alleen de Linux-host op internet had rechtstreeks verbinding met de virtuele Windows-machine. Ik en ik wilden rechtstreeks verbinding maken met het Windows-systeem. linux is het tegenovergestelde, dus ik heb geen geschikte manier om deze stap te voltooien. En zelfs als het klaar is, zal het nog steeds komen
Soms komen we dergelijke problemen tegen. Als het wachtwoord bijvoorbeeld in de ABCDABCD-modus is en er geen abcdabcd in ons woordenboek staat, neemt dit een enorme ruimte in beslag. Is er een manier om abcdabcd te genereren via abcd? In hashcat is het natuurlijk haalbaar. In deze sectie zullen we eerst over dit patroon praten, de aanvalsmodus voor woordenboekcombinatie.
Hashcat is een tool voor het exploderen van wachtwoorden en een van de essentiële hulpmiddelen voor informatiebeveiliging. Ik verzamel hierbij de samenvatting van dit artikel voor noodgevallen. Het kan ook nuttig zijn voor internetgebruikers die dit artikel lezen.
INLEIDING
Hashcat is' s werelds snelste wachtwoordkrakerprogramma en een open source gedistribueerde tool die meerdere platforms en algoritmen ondersteunt.
Officieel: https://hashcat.net/hashcat/
Github: https://github.com/hashc
Er zijn vier basismanieren om hashcat te decoderen:
1. Woordenboek decoderen
2. Gecombineerde tekenreeksdecodering
3. Brute force decodering (vervallen) – mask attack (maskerdecodering)
4. Hybride decodering
Er zijn ook op regels gebaseerde decoderingsmethoden, en er zijn ook op regels gebaseerde decoderingsmethoden, maar deze kunnen worden geclassificeerd als regeldecodering.
 Document Wachtwoord Herstel Master