Tener un archivo de diccionario de tipo de texto 2T es un recurso poderoso en los campos de descifrado de contraseñas o procesamiento de datos. Sin embargo, un archivo tan grande a menudo es propenso a una gran cantidad de datos duplicados, lo que no solo ocupa espacio de almacenamiento innecesario, sino que también puede afectar la eficiencia de las operaciones posteriores.
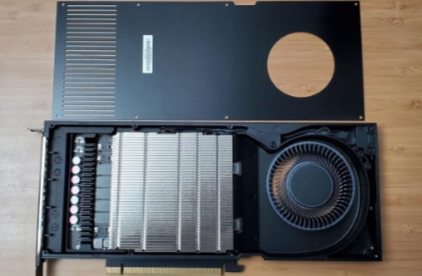
¿Qué tipo de tarjeta gráfica debe elegir para la construcción de equipos profesionales de descifrado de contraseñas? está diseñado para ayudar a los expertos a especificar y construir estaciones de trabajo económicas y de eficiencia energética para cargas de trabajo de recuperación de contraseñas. El costo de la electricidad, la fiabilidad a largo plazo y la cobertura de la garantía deben tenerse en cuenta al construir una estación de trabajo de recuperación de contraseña. En este artículo, revisaremos las soluciones de enfriamiento más comunes en las GPU de hoy en día y compararemos las tarjetas gráficas de consumo con las tarjetas gráficas profesionales menos conocidas.
Solución central (destacando las ventajas de hashing cracking)
[No es necesario cargar archivos · Cero riesgo de privacidad]
Admite exclusivamente la tecnología de descifrado de hash. No es necesario cargar archivos. El valor de hash se puede calcular localmente para comenzar a descifrado, ¡eliminando por completo el riesgo de fuga de datos!
[Cluster de GPU · Descifrado extremadamente rápido]
Confiando en la potencia informática del clúster de GPU en la nube, las contraseñas de menos de 6 dígitos se pueden descifrar en un promedio de 37 segundos, ¡y la velocidad de descifrar contraseñas complejas es un 83% más rápida que la del software tradicional!
[Pague por éxito · Ahorre dinero y preocupaciones]
¡Se cobrará solo si el crack es exitoso y no se deducirá ninguna tarifa si falla! Diga adiós a la trampa del software tradicional de "pagar primero y descifrar luego",
Dado que la velocidad de descifrado de las herramientas generales de descifrado de contraseñas es demasiado lenta y no admiten muchos protocolos de descifrado de contraseñas, si se descifrado con fuerza bruta, algunas contraseñas no se pueden romper en un año. Si usa un diccionario para ejecutarlo, la contraseña de texto claro debe estar en el diccionario. Está bien, y si el diccionario de contraseñas es demasiado grande, será una pérdida de tiempo. También es muy común que no se ejecute. A continuación se recomienda una de las herramientas de descifrado de contraseñas más rápidas del mundo.
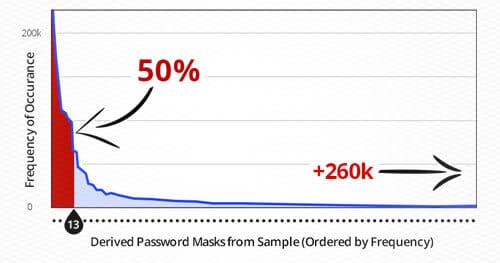
Cuando un hacker o un probador de penetración corrompe un sistema y quiere acceder a una contraseña de texto claro desde un volumen de la base de datos, primero debe descifrar el hash de contraseña almacenado. Muchos atacantes se sumergen en el concepto: intentan cualquier ataque criptográfico arbitrario que quieren, con poca razón. Esta discusión mostrará algunos métodos eficaces de descifrado de contraseñas y cómo combinar el análisis estadístico de contraseñas con herramientas para crear un método limitado en el tiempo para lograr un descifrado eficiente y exitoso.
Hashcat es conocido como la herramienta de descifrado de contraseñas más rápida del mundo. El artículo de hoy extraerá varios parámetros comunes y los combinará con comandos de descifrado de contraseñas para analizar cómo usar Hashcat para descifrado contraseñas.
Al principio quería completar la aceleración de hashcat en kali linux, pero la tarjeta gráfica en la máquina virtual es generada por algoritmos y no se puede usar para acelerar. Cuando vi que la tarjeta n puede conectarse directamente a la máquina virtual, busqué alrededor con esperanza, pero no encontré un tutorial de conexión directa a la tarjeta gráfica adecuado para kali linux, y solo el host linux en Internet puede conectarse directamente a la máquina virtual de windows. Yo y yo queremos conectar directamente desde el sistema windows. linux es lo contrario, por lo que no tengo una forma adecuada de completar este paso. Y incluso si está terminado, todavía vendrá.
A veces nos encontraremos con este problema. Por ejemplo, si la contraseña está en el modo abcdabcd y no hay abcdabcd en nuestro diccionario, si se genera, ocupará un gran espacio. ¿Hay alguna forma de generar abcdabcd a través de abcd? En hashcat, por supuesto, es posible. En esta sección, primero hablaremos de este modo, es decir, el modo de ataque de combinación de diccionario.
Hashcat es una herramienta de explosión de contraseñas y una de las herramientas esenciales para la seguridad de la información. Por favor, coloque este artículo para registrar el resumen en caso de emergencia. También puede ayudar a los internautas que lean este artículo.
Introducción
Hashcat es el programa de descifrado de contraseñas más rápido del mundo y una herramienta distribuida de código abierto que admite múltiples plataformas y múltiples algoritmos.
Oficial: https://hashcat.net/hashcat/
Github: https://github.com/hashc
Hay cuatro formas básicas de descifrar hashcat:
1. Descifrado del diccionario
2. Descifrado de cadenas combinadas
3. Descifrado por fuerza bruta (descifrado) – ataque de máscara (descifrado de máscara)
4. Descifrado híbrido
También hay métodos de descifrado basados en reglas y métodos que cambian de mayúscula y minúscula, pero se pueden clasificar como descifrado basado en reglas.
 Recuperación de contraseña