पासवर्ड क्रैकिंग या डेटा प्रोसेसिंग के क्षेत्र में, 2T टेक्स्ट टाइप डिक्शनरी फ़ाइल होना काफी शक्तिशाली संसाधन है । हालाँकि, इतनी बड़ी फ़ाइल अक्सर बड़ी मात्रा में डुप्लिकेट डेटा से ग्रस्त होती है, जो न केवल अनावश्यक भंडारण स्थान लेती है, बल्कि इस शब्दकोश फ़ाइल के आधार पर बाद के संचालन की दक्षता को भी प्रभावित कर सकती है, जैसे पासवर्ड खोज की गति । इसलिए, डुप्लिकेट सामग्री को प्रभावी ढंग से फ़िल्टर करना एक बहुत ही महत्वपूर्ण कदम है ।
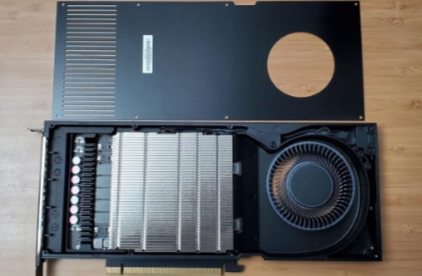
पेशेवर पासवर्ड क्रैकिंग डिवाइस बिल्डिंग के लिए किस प्रकार का ग्राफिक्स कार्ड चुना जाना चाहिए, जिसका उद्देश्य विशेषज्ञों को पासवर्ड रिकवरी वर्कलोड के लिए किफायती और ऊर्जा-कुशल वर्कस्टेशन निर्दिष्ट करने और बनाने में मदद करना है । पासवर्ड रिकवरी वर्कस्टेशन का निर्माण करते समय, बिजली की लागत, दीर्घकालिक विश्वसनीयता और वारंटी कवरेज पर विचार किया जाना चाहिए । इस लेख में, हम आज के जीपीयू में सबसे आम कूलिंग समाधानों की समीक्षा करेंगे और कम ज्ञात पेशेवर ग्राफिक्स कार्ड के साथ उपभोक्ता-ग्रेड ग्राफिक्स कार्ड की तुलना करेंगे ।
कोर समाधान (हैश क्रैकिंग लाभों को उजागर करना)
[फ़ाइलें अपलोड करने की कोई आवश्यकता नहीं · गोपनीयता का शून्य जोखिम]
हैश क्रैकिंग तकनीक के लिए विशेष समर्थन, फ़ाइलों को अपलोड करने की आवश्यकता नहीं है, हैश मान की स्थानीय रूप से गणना करके क्रैकिंग शुरू की जा सकती है, जिससे डेटा रिसाव के जोखिम को पूरी तरह से समाप्त किया जा सकता है!
[जीपीयू क्लस्टर·फास्ट क्रैकिंग]
क्लाउड जीपीयू क्लस्टर की कंप्यूटिंग शक्ति पर भरोसा करते हुए, 6 अंकों से कम के पासवर्ड को औसतन 37 सेकंड में क्रैक किया जा सकता है, और जटिल पासवर्ड पारंपरिक सॉफ़्टवेयर की तुलना में 83% तेज़
[सफलता के अनुसार भुगतान करें · पैसे और चिंता बचाएं]
क्रैकिंग सफल होने पर शुल्क लिया जाएगा, और असफल होने पर कोई शुल्क नहीं काटा जाएगा! पारंपरिक सॉफ़्टवेयर के "पहले भुगतान करें और फिर क्रैक करें" के गड्ढे को अलविदा
चूँकि सामान्य पासवर्ड क्रैकिंग टूल की क्रैकिंग गति वास्तव में बहुत धीमी है, और कई पासवर्ड क्रैकिंग प्रोटोकॉल समर्थित नहीं हैं, यदि आप इसे हिंसक रूप से क्रैक करते हैं, तो कुछ पासवर्ड को एक वर्ष के भीतर तोड़ा नहीं जा सकता है, यदि आप इसे चलाने के लिए एक शब्दकोश का उपयोग करते हैं, तो आपको सादा पाठ पासवर्ड होना चाहिए शब्दकोश में ठीक है, और यदि पासवर्ड शब्दकोश बहुत बड़ा है, तो यह समय की बर्बादी है, और इससे बाहर नहीं निकलना बहुत आम है । यहां पासवर्ड क्रैक करने के लिए दुनिया का सबसे तेज़ टूल दिया गया है ।
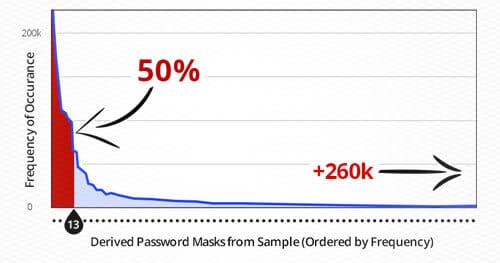
जब एक हैकर या प्रवेश परीक्षक सिस्टम को तोड़ता है और डेटाबेस डंप से सादे पासवर्ड तक पहुंचना चाहता है, तो उन्हें पहले संग्रहीत पासवर्ड हैश को क्रैक करना होगा । कई हमलावर इस अवधारणा में डुबकी लगाते हैं: वे किसी भी मनमाने पासवर्ड हमले की कोशिश करते हैं जो वे चाहते हैं, बहुत कम कारण के साथ । यह चर्चा पासवर्ड क्रैकिंग के कुछ प्रभावी तरीकों को दिखाएगी और कुशल और सफल क्रैकिंग के लिए समय-सीमित दृष्टिकोण बनाने के लिए उपकरणों के साथ पासवर्ड के सांख्यिकीय विश्लेषण का उपयोग कैसे किया जाए ।
हैशकैट को दुनिया के सबसे तेज़ पासवर्ड डिक्रिप्शन टूल के रूप में जाना जाता है । आज का यह लेख कई आमतौर पर उपयोग किए जाने वाले मापदंडों को निकालेगा और पासवर्ड डिक्रिप्शन कमांड के साथ मिलकर विश्लेषण करेगा कि पासवर्ड डिक्रिप्शन के लिए हैशकैट का उपयोग कैसे किया जाए ।
सबसे पहले मैं काली लिनक्स में हैशकैट का त्वरण पूरा करना चाहता था, लेकिन वर्चुअल मशीन में ग्राफिक्स कार्ड एल्गोरिदम द्वारा उत्पन्न होता है और इसका उपयोग त्वरण के लिए नहीं किया जा सकता है । जब मैंने देखा कि एन कार्ड को सीधे वर्चुअल मशीन से जोड़ा जा सकता है, तो मैंने उम्मीद के साथ चारों ओर खोजा, लेकिन मुझे काली लिनक्स के लिए उपयुक्त ग्राफिक्स कार्ड सीधे ट्यूटोरियल नहीं मिला, और केवल लिनक्स होस्ट सीधे विंडोज वर्चुअल मशीन से जुड़ा हुआ था इंटरनेट । मुझे और मुझे सीधे विंडोज सिस्टम से कनेक्ट करना पड़ा । लिनक्स इसके विपरीत है, इसलिए मेरे पास इस चरण को पूरा करने का कोई उपयुक्त तरीका नहीं है । और हो जाए तो भी आना है
कभी-कभी, हमें ऐसी समस्याओं का सामना करना पड़ेगा । उदाहरण के लिए, पासवर्ड abcdabcd मोड में है, और हमारे शब्दकोश में abcdabcd नहीं है । यदि हम इसे उत्पन्न करते हैं, तो यह बहुत बड़ी जगह लेगा । क्या abcd के माध्यम से abcdabcd उत्पन्न करने का कोई तरीका है? ऊनी कपड़ा? हैशकैट में, निश्चित रूप से इसे लागू किया जा सकता है । इस अनुभाग में, हम पहले इस मोड के बारे में बात करेंगे, अर्थात् शब्दकोश संयोजन हमले मोड
हैशकैट एक पासवर्ड ब्लास्टिंग उपकरण है और सूचना सुरक्षा के लिए आवश्यक उपकरणों में से एक है । मैं आपातकालीन स्थिति में रिकॉर्ड और सारांश के लिए इस लेख को संग्रहित करता हूं । यह उन नेटिज़न्स की भी मदद कर सकता है जिन्होंने इस लेख को पढ़ा है ।
परिचय
हैशकैट दुनिया का सबसे तेज़ पासवर्ड क्रैकर है और एक ओपन सोर्स, वितरित उपकरण है जो मल्टी-प्लेटफ़ॉर्म और मल्टी-एल्गोरिदम का समर्थन करता है ।
आधिकारिक: https://hashcat.net/hashcat/
गिथब: https://github.com/hashc
हैशकैट को डिक्रिप्ट करने के चार बुनियादी तरीके हैं:
1. शब्दकोश डिक्रिप्शन
2. संयुक्त स्ट्रिंग डिक्रिप्शन
3. हिंसक डिक्रिप्शन (अप्रत्याशित) - मास्क हमला (मास्क डिक्रिप्शन)
4. हाइब्रिड डिक्रिप्शन
नियम-आधारित डिक्रिप्शन विधियाँ भी हैं, और केस स्विचिंग विधियाँ हैं, लेकिन उन्हें नियम डिक्रिप्शन के रूप में वर्गीकृत किया जा सकता है ।
 दस्तावेज़ पासवर्ड रिकवरी मास्टर